
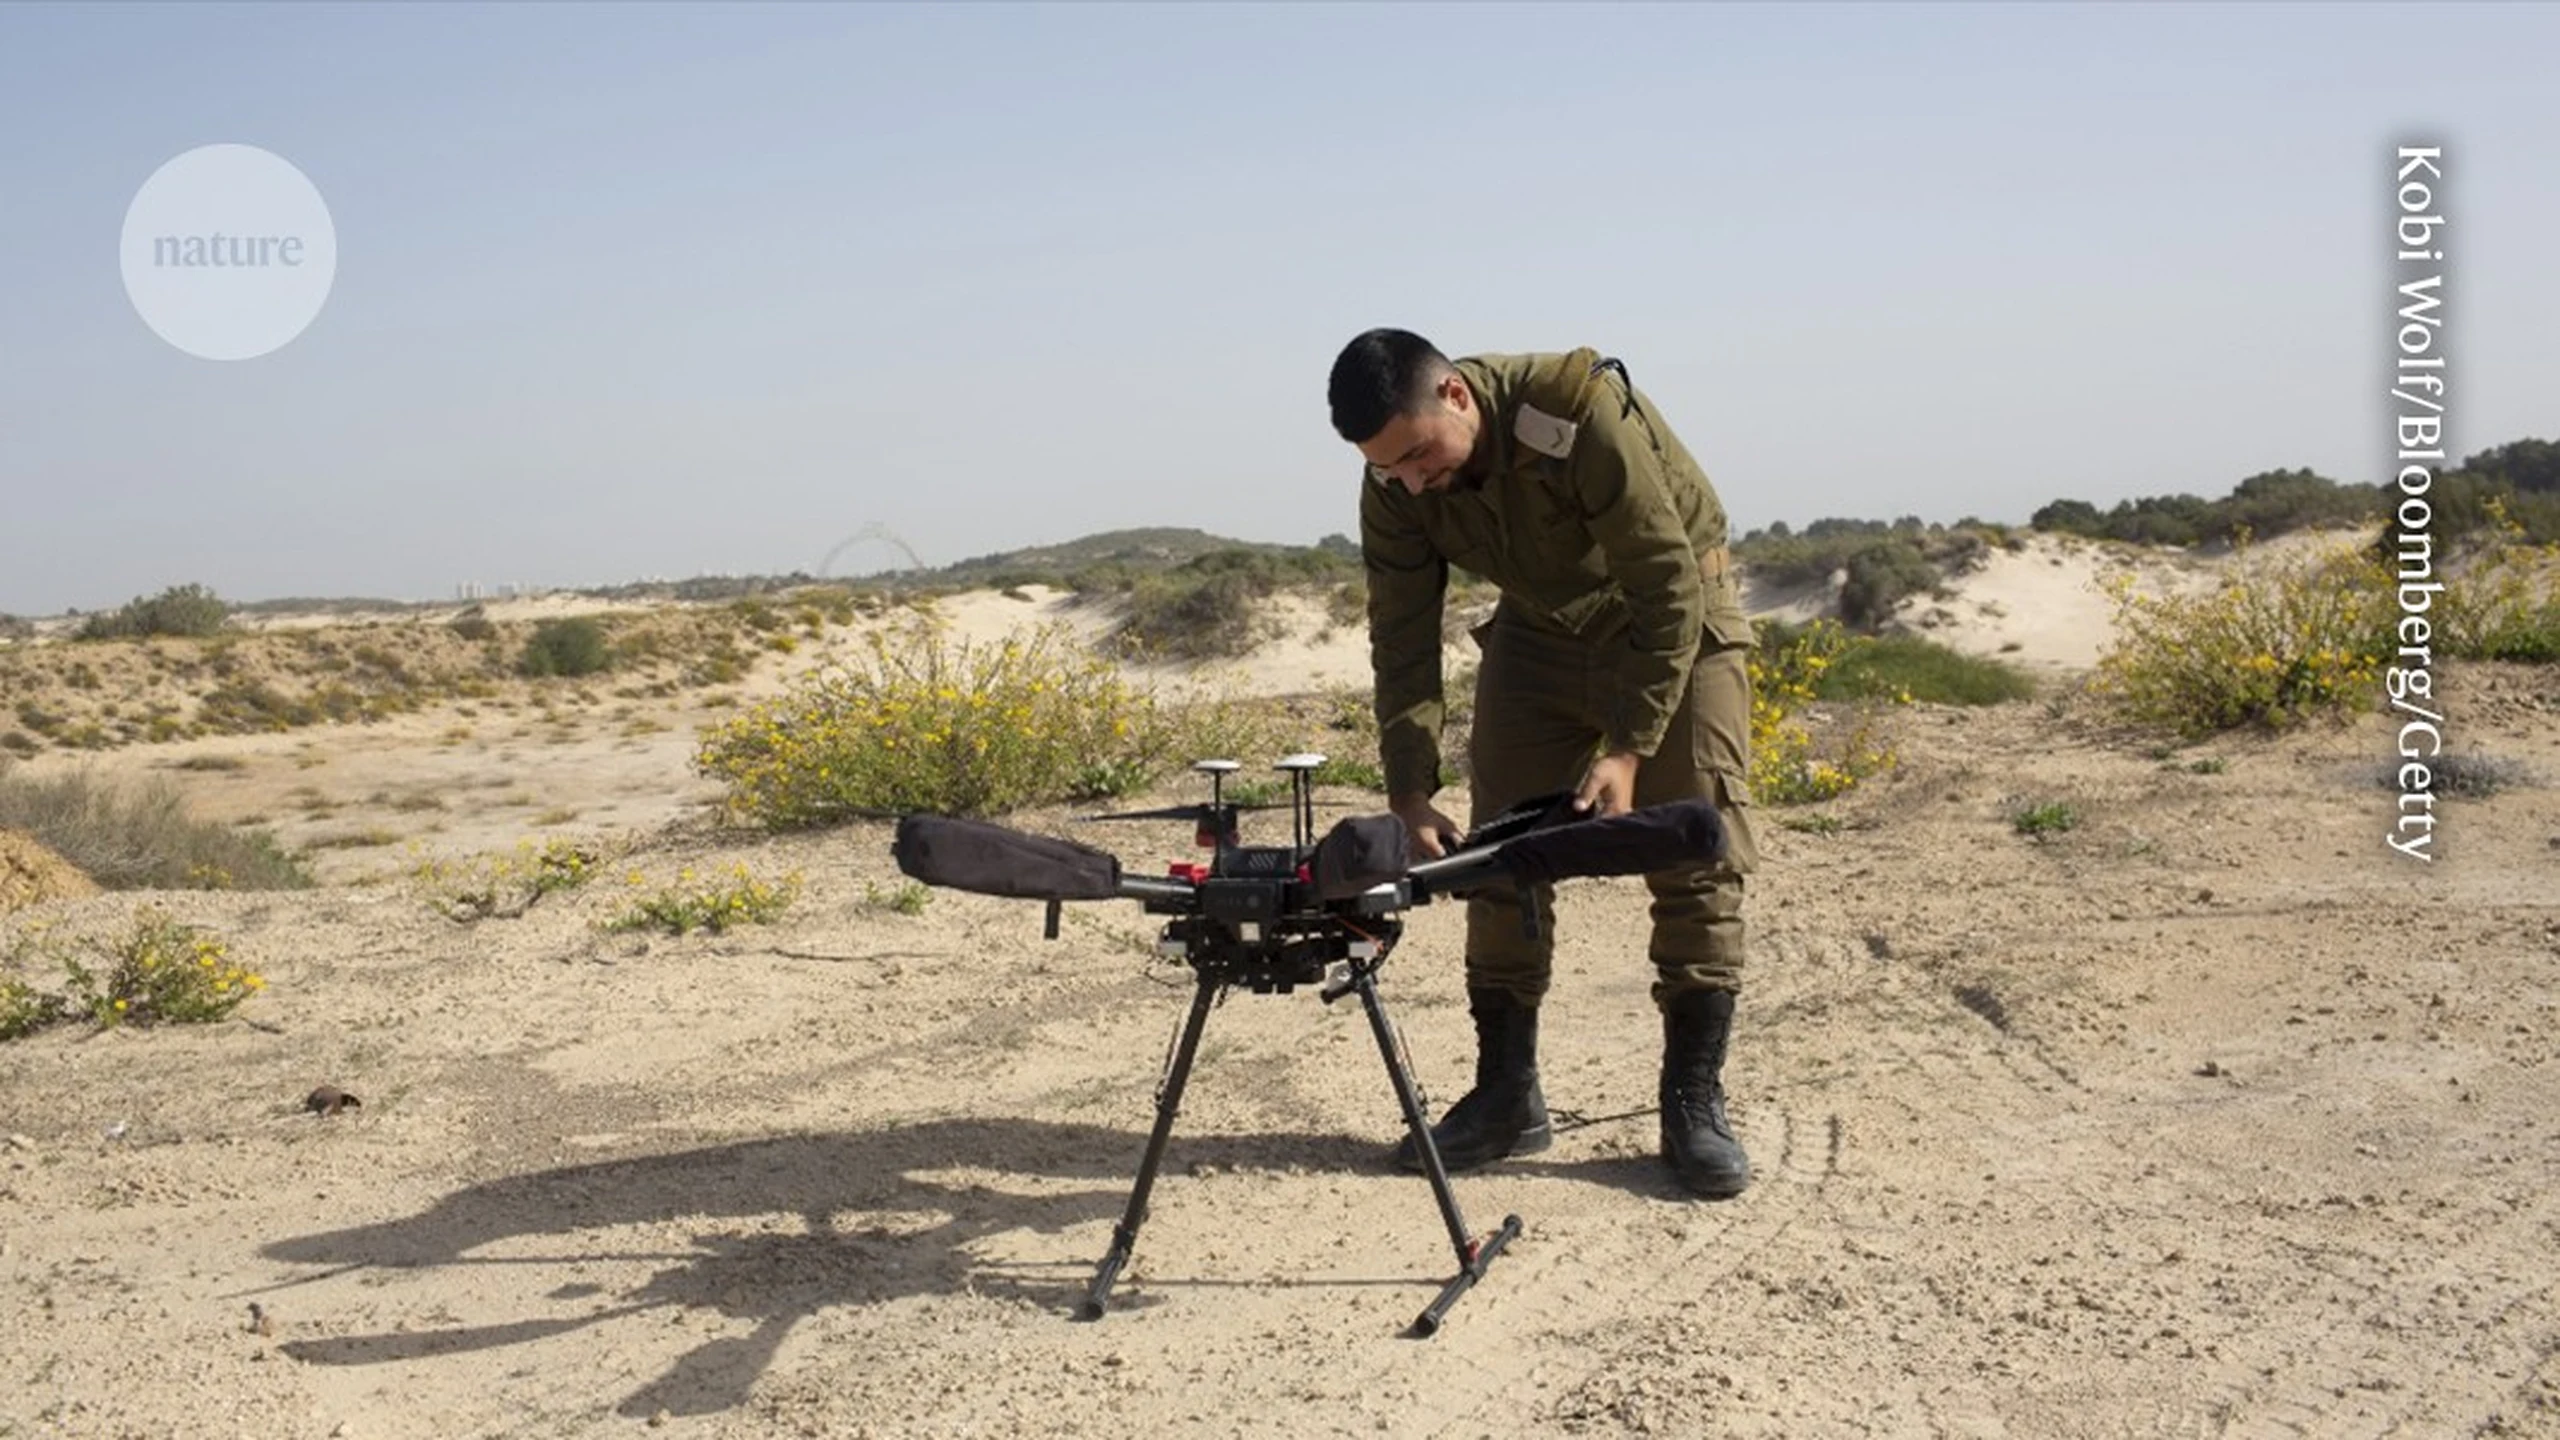
L'IA commerciale entre plus profondément dans l'environnement classifié du Pentagone, reliant cloud, puces, modèles, données et assistance dans une même chaîne de défense. En mai 2026, le département a annoncé des accords avec Google, Microsoft, Amazon Web Services, Nvidia, OpenAI, Reflection et SpaceX pour les réseaux classifiés. La question n'est plus seulement le modèle choisi, mais le contrôle du système interconnecté devenu opérationnel.
Les usages acceptables et le contrôle humain restent disputés. Anthropic est absent des sept après avoir refusé des conditions gouvernementales larges ; OpenAI dit préserver des protections dans son accord. Davantage de fournisseurs et des déclarations publiques ne prouvent pas des contrats, contrôles et décisions vérifiables indépendamment.
Des prototypes aux opérations classifiées
L'annonce prolonge les achats commencés publiquement en juillet 2025. Le CDAO avait sélectionné Anthropic, Google, OpenAI et xAI avec des plafonds de 200 millions de dollars chacun pour des prototypes de sécurité nationale, dont des agents à tâches multiples plutôt que des réponses isolées. Un plafond ne prouve pas le versement intégral ; les quatre de 2025 ne sont pas les sept ultérieurs.
Le personnel utilisait déjà GenAI.mil, plateforme générative officielle. L'accès classifié accroît l'enjeu : renseignement, logistique, cyberopérations, missions et évaluation de cibles peuvent être influencés. Un prototype peut rester séparé des décisions, pas nécessairement un modèle relié aux données et logiciels opérationnels. Maintenance, surveillance et recommandation de cibles ont des conséquences différentes.
Le Pentagone dit réduire certaines tâches de mois en jours sans préciser lesquelles, leurs erreurs, les examens ou conséquences d'une réponse fausse. C'est une affirmation de rapidité, non une mesure suffisante de fiabilité. Cela ne rend pas chaque usage imprudent : maintenance prédictive, traduction, recherche et logistique peuvent apporter des gains aux conséquences plus maîtrisables.
Les modèles de fondation sont largement entraînés et adaptables, contrairement aux armes au rôle étroit. Mises à jour, intégrations, requêtes et données changent le comportement. Contrats, applications et contrôles fixent les limites. Une démonstration d'acceptation ne couvre pas l'avenir ; tests répétés et soutien continu comptent davantage.
Le marché d'infrastructure sous les modèles
La relation précède ChatGPT. En 2022, la Défense a attribué à Amazon, Microsoft, Google et Oracle le JWCC, plafond de neuf milliards pour le cloud à toutes les classifications. Calcul, stockage, identité, réseaux et accès sécurisé donnent aux fournisseurs fondamentaux un avantage lors de l'ajout d'IA.
Les rôles diffèrent et se chevauchent : Microsoft fournit le cloud et entretient une relation majeure avec OpenAI ; AWS héberge divers modèles et investit dans Anthropic ; Google exploite cloud et Gemini ; Nvidia fournit puces et bibliothèques. Un développeur peut dépendre d'un cloud utilisant Nvidia, puis d'un intégrateur reliant les données publiques sensibles. La demande privée finance la vitesse mais apporte interfaces propriétaires, pénurie matérielle, spécialistes et mises à jour contrôlées par le fournisseur.
Palantir montre l'intégration : capteurs, bases de renseignement, plans et armes répartis sur des systèmes et classifications incompatibles. Selon Brennan Center, l'armée a regroupé 75 accords en 2025 dans un contrat d'entreprise plafonné à dix milliards sur dix ans. C'est un autre plafond et une autre période, pas un paiement à additionner aux modèles.
Avions, missiles, capteurs et communications nécessitent toujours les industriels établis. De nouveaux logiciels interprètent leurs données, dépendant des partenaires et intégrateurs militaires. Anduril, Shield AI et Scale AI participent aussi, souvent sur de grandes bases cloud, puces ou données. Les startups ne remplacent pas simplement les anciens : des applications concurrentes peuvent rémunérer quelques plateformes.
Anthropic pose la question de qui fixe les limites
Anthropic demandait des restrictions contractuelles à la surveillance intérieure de masse et aux armes autonomes sélectionnant et engageant sans contrôle humain significatif. Les responsables voulaient tout usage gouvernemental légal sous responsabilité étatique. Anthropic jugeait certains usages inacceptables même considérés légaux. C'est une question d'autorité après achat, pas de mots.
Le Pentagone a poursuivi avec d'autres. OpenAI affirme traiter surveillance, armes et supervision, interdire la surveillance intérieure de masse et intégrer droit et politiques existants. Ces affirmations comptent, mais secret et clauses inédites empêchent la comparaison complète avec Anthropic. Ni identité ni supériorité de protection ne sont établies.
L'achat peut gouverner avant loi ou justice. Le plus strict ne fixe pas automatiquement la norme : des alternatives acceptant plus large permettent de déplacer les tâches et réduire son levier. Résilience multiple et pression vers moins de restrictions peuvent coexister. L'État veut aussi l'interchangeabilité pour ne pas laisser un modèle fixer les règles de mission.
Des protections différentes compliquent l'intégration : un modèle restreint peut résumer des renseignements qu'un autre emploie pour planifier. Les politiques changent : OpenAI a supprimé l'interdiction militaire générale en 2024, gardant des limites sur les armes et activités nuisibles ; d'autres ont évolué avec les marchés publics. Les contrats obligent davantage que les politiques publiques, mais dépendent de définitions, suivi, application technique et recours.
L'État peut changer de fournisseur, annuler ou classer une société comme risque d'approvisionnement, affectant ses autres perspectives fédérales. Cela ajoute pression politique et commerciale. Un garde-fou volontaire compte s'il tient sous pression. Les fournisseurs veulent des limites, les militaires l'autorité sur des systèmes payés publiquement ; aucune répartition préférée ne prouve l'efficacité.
La diversité peut masquer les dépendances communes
Les modèles compétitifs nécessitent puces, données, chercheurs et calcul à grande échelle fournis par peu d'entreprises. Les petites applications peuvent partager les fondations. Dix outils peuvent dépendre du même cloud, matériel ou modèle et subir ensemble panne, attaque, erreur ou litige.
Multicloud et multimodèle ne résolvent qu'une partie. La résilience exige migration sans perte essentielle. Interfaces, accès, traitement, formats et performances diffèrent ; remplacer peut demander de tester chaque flux. Compter les contrats ne prouve pas l'interopérabilité.
Les fournisseurs restent centraux car ils comprennent des modèles propriétaires que l'État ne peut inspecter ou reproduire seul. Évaluation, sécurité, réglage, formation et incidents suivent le cycle de vie. L'achat porte sur une capacité évolutive et ses mainteneurs, pas seulement un produit. Requêtes, données, contexte et mises à jour renforcent la dépendance.
Nature décrit un complexe militaro-industriel IA. Dirigeants et investisseurs participent aux achats, règles, exportations et calcul fédéral ; certains passent entre secteurs, d'autres financent des groupes pour accélérer ou contre des normes. Ce sont des participations légales, non des preuves d'abus, mais leur cumul mérite examen lorsqu'ils recherchent contrats et influence sur les règles.
L'approbation formelle n'est pas un examen réel
Le biais d'automatisation consiste à accepter une recommandation malgré des éléments contraires. Fluidité, assurance et succès fréquents le renforcent sous pression et données incomplètes. Le modèle peut mal relier personnes, véhicules, lieux ou communications et l'analyste traiter une association sans preuve comme piste.
L'erreur se propage : étiquette, résumé, recommandation de planification. L'interface finale peut cacher incertitude et origine. Des données classifiées ne suppriment pas inventions, incohérence ou changements après mise à jour.
Contexte et adversaires compliquent les tests. Un assistant de maintenance peut échouer sur des abréviations inconnues ou tromperies. L'adversaire manipule les données et sonde les systèmes commerciaux pour des failles communes. Le secret limite reproduction et comparaison aux preuves opérationnelles.
Recherche documentaire, contrôles, tests et humains réduisent le risque, pas toutes les défaillances. Il faut temps, autorité, contre-preuves, formation aux limites et possibilité de refuser ou arrêter, pas un clic. Helen Toner de Georgetown CSET alerte sur la dépendance excessive et demande de comprendre utilité et limites. La présence humaine seule ne prouve rien de cela.
Évaluer les comportements sans négliger la vie privée
Les évaluations doivent étudier faux positifs, signaux manqués, calibration, opérateurs et conditions adverses pendant et après déploiement. Services cherchant des fonds et vendeurs montrent plus facilement pilotes réussis et temps gagné que dégradation subtile du jugement ou absence de contestation. Des normes testables doivent suivre les capacités à travers fournisseurs et contextes.
Les journaux d'entrées, sorties et réactions aident à reconstruire un préjudice, mais créent des risques privés et sécuritaires. Durée limitée, accès contrôlé et examen indépendant sont nécessaires. La traçabilité ne justifie pas la conservation illimitée. Nommer journaux et supervision ne démontre pas leur efficacité sous pression.
Le contrôle public ne suit pas la chaîne. Plafonds visibles, opérations, évaluations et clauses cachées : Elizabeth Warren réclame des informations sur systèmes classifiés, protections, armes autonomes et surveillance. La légalité générale n'explique ni contrôles réels ni influence sur preuves et choix avant l'accord humain.
Contrats, portabilité et audits montreront le contrôle
Des clauses comparables ou résumés exécutoires préciseraient surveillance, armes, examen et usages secondaires des données. Le secret laisse les différences inconnues. Les détails de mission peuvent rester protégés avec un accès accru aux inspecteurs, au Congrès et aux auditeurs ; les agrégats ne révèlent pas nécessairement des secrets.
La migration démontrée et les normes communes testent mieux la stratégie que de nouvelles listes. Domaines d'usage, fréquence de refus humains et réactions aux erreurs vérifient la responsabilité. Annoncer les entreprises n'établit aucun résultat ; la répartition entre modèles, intégrateurs et utilisateurs importe aussi.
Les précédents peuvent toucher police, frontières, renseignement, agences civiles et entreprises par les achats. Dépendance, mises à jour, audit et revue humaine ne sont pas uniquement militaires. Les institutions imposeront-elles des limites après leur dépendance au calcul, aux données, modèles, intégration et expertise privés ? Contrats, essais et audits donnent des preuves ; vitesse et approbation formelle ne suffisent pas.
Sources et lectures complémentaires
AP sur les accords classifiés · Prototypes du CDAO · Étude Brennan Center · Présentation d'OpenAI · Analyse Nature · Questions de Warren · Lecture complémentaire : bases personnelles et collectives