
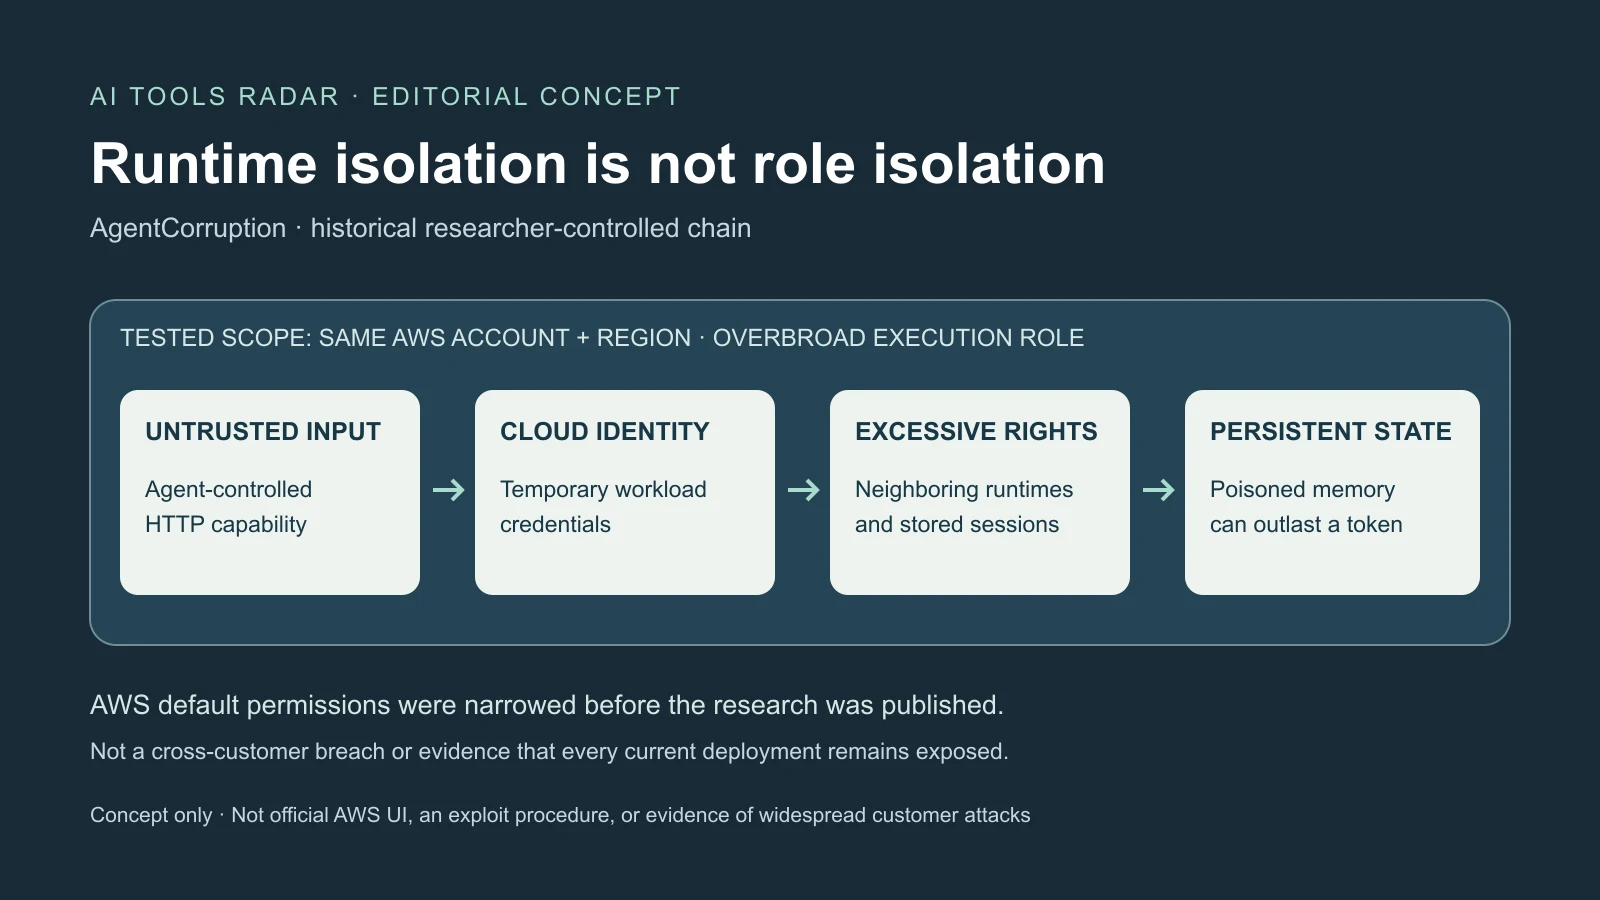
Zenityが10月8日に公開したAgentCorruptionは、公開到達可能なAmazon Bedrock AgentCoreエージェントから、隣接ランタイムと永続メモリへ進む過去の経路を述べる。条件は同じAWSアカウント・リージョン内の広すぎる実行ロールで、別のAWS顧客への侵入でも管理者パスワードの盗難でもない。
依頼に誘導されたネットワーク要求が一時認証情報を露出し、IAMが到達範囲を広げた。公開前に研究者はAWSの既定ロールが大きく制限されたと確認している。早期の試験設定の欠陥を示すもので、現在の全AgentCoreに完全な連鎖が残る証拠ではない。
依頼が信頼されたワークロードIDへ越境した
2025年10月に一般提供されたAgentCoreは、隔離実行、ID、メモリ、ゲートウェイ、ブラウザー、コード実行、可観測性を組み合わせる。実際の運用課題を解く一方、統合はマイクロVMを越える認可依存も作る。
試験ではHTTP可能なツールが不信な指示に従ってローカルのメタデータを要求した。AWSはリンクローカルのサービスを使い、AgentCoreのFirecracker環境には関連するMMDSがある。一時実行ロール情報は、永久鍵をイメージに埋めずに許可資源へアクセスする正当な仕組みだ。
要求はVM内部から来るためローカルと見なされ、一時アクセス鍵、秘密鍵、セッショントークンが返ったという。これは攻撃者が直接届かない場所へサーバーを誘導するSSRFの形だ。注入が意図、ツールが通信能力、メタデータがIDを与えた。
不安全な文章生成だけでは連鎖しない。ツールから不要なメタデータ接触を遮れば中断でき、狭いロールなら流出後の被害を抑える。AWSもVM内のコードや主体が認証情報へアクセス可能と明記し、最小権限を求める。
最初の報告は2025年12月25日。AWSは2026年4月12日に参考情報として終了し、新規展開は2月14日以降IMDSv2を使うと説明した。トークン制は多くの従来SSRFを防ぐが、柔軟な自主ツールは前段要求も行い得る。Zenityは摩擦を増しても信頼問題は残るとした。
現行指針では2026年6月30日以降、MMDSv2なしのランタイムを拒否する。顧客はrequireMMDSV2を含む実際の配置設定を確認し、過去構成も一律変わったと推測すべきではない。メタデータ防護は一層であり、正当コードの認証情報へ過大権限を付ける理由にはならない。
広い許可が足場を隣の資源へ広げた
1月12日の第二報告はロール範囲を扱う。地域CloudWatchロググループの一覧と命名慣行からランタイム・メモリ識別子を知れ、事前台帳なしで探索できたという。地域ECR権限と予測可能なリポジトリーがイメージへ結びつき、コードや埋め込み設定も露出し得た。
試験のワイルドカード呼び出し権限は、同一アカウント・地域の非公開エージェントへ届いた。公開サポートから機密性の高い請求エージェントへ進める。研究者はテスト用のツールとbilling.jsonへのアクセスを正規APIで示し、別の無関係な脆弱性を破ったのではない。
メモリ権限は他ユーザー・エージェントの主体、セッション、イベントも読めたという。個人情報、コード、計画、顧客記録、対応中に貼られた認証情報があり得る。秘密を会話へ入れるべきだったかと、他の負荷がそれを読めるべきかは別問題だ。
作成・削除権限は機密性だけでなく完全性も変える。偽の文脈を進行中の対話へ入れ、正しいツール結果を消せる。計算隔離は同じIDによる他資源の呼び出し・変更を止めず、認可隔離は別に必要だった。
AWSは2月25日に根本問題を処理中とした。研究者は6月22日には既定が未変更だったが、9月29日に大きな制限を発見した。別ランタイム呼び出し、私的対話の閲覧、Secrets Manager取得が外れ、他の許可も狭まったという。
これは現状評価を変える。自作ロール、コピー済みポリシー、旧展開は確認が必要でも、過去の成功は今日の既定権限が同じ証拠ではない。研究は管理された環境で、引用された公開情報は顧客への広範な悪用を示さず、AWSの全連鎖専用勧告も当時なかった。
認証情報が失効しても記憶の影響は残り得る
短期メモリは会話イベント、長期戦略は再利用する事実、好み、要約、教訓を保つ。未解決案件や文体を覚える利便性と同時に、履歴を事後証拠でなく未来の判断入力へ変える。
ZenityはログでIDを知り、主体、セッション、戦略を調べ、悪意あるイベントを追加したとする。抽出処理が一部を長期記録に変え、後続セッションが信頼文脈として取得し得た。毎回最初の注入を繰り返す必要はなかった。
研究者はこれを試験内の永続的指揮統制と表現する。実際の動作は設定、検索、モデル、ツール、権限次第だ。偽の送信先、承認、要約は完全性リスクの例であり、どんな記憶も全エージェントを必ず制御するとは示さない。
挿入した助手履歴は以前の判断に見え、削除した結果は反対証拠を消す。一時情報の失効や更新は新しいAPI接触を止めても、コピーされたコード、秘密、汚染状態を消さない。復旧は触られた会話、イベント、要約、抽出記憶の特定を要する。
AWSは検証、保存前のガードレール、定期注入試験、最小権限を勧める。作成したユーザー、エージェント、会話、抽出過程を由来として残し、関係記録を隔離・検討できるべきだ。文体と支払先やアクセス付与は結果が違い、後者には厳しい作成、保持、審査が必要となる。
記憶だけで重大操作を認可してはならない。好みの銀行口座を覚えていても現在の独立承認に代わらない。読み出しだけでなく書き込みと削除の異常量や越境を、CloudTrail、アプリログ、AgentCore観測で監視する必要がある。
認可境界はモデル判断の外に置く
AWSはCLI生成の広い開発ポリシーを本番で使わず、ワイルドカードでなく特定ARNを使うよう警告する。実行ロール権限は呼び出し主体以下とするため、公開到達可能なら特に狭い権限が必要だ。
全公開エージェントが危険という意味ではない。認証済み顧客の敵対的依頼や、取得ページ・文書中の間接指示を含め、言語入力を不信と扱う必要がある。認証は人を識別しても、全入力の意味を安全にしない。
ゲートウェイ、ガードレール、インターセプターは検証・制限できるが、別経路で迂回できれば効かない。予定入口がゲートウェイなら直接呼び出しをその実行ロールに限定する。ユーザーIDは検証済み主体から得て、モデル生成や自己申告ラベルに依存しない。
資源範囲IAMは無関係なランタイム、イメージ、地域ログ、他メモリへの接触を防げる。設定の便宜で公開・内部負荷を同じロールにせず、機密機能はアカウントや地域分離で境界を明確にできる。
ツールは特権インターフェースで、モデルが選ぶことは許可ではない。認証ユーザー、資源、操作から独立して認可すべきだ。技術知識基盤は所有者、ポリシー、脅威モデル、対応手順を結べるが、強制拒否の代わりではない。
現在の確認には過去と永続状態も含む
対象を絞った確認は実行ロール、メタデータ、公開/IAM/JWT入口、迂回、越境呼び出し、ECR・ログ、ユーザー間メモリ、イベント書き消し、外部トークン・Secrets Managerを含む。資源とIDポリシーを合わせて期待する拒否を試し、試作の成功で安全と判断しない。
過去の露出は現在のポリシーだけでなく、該当期間のCloudTrail、ランタイム、メタデータ関連活動、イメージ取得、記憶・秘密アクセスを調べる。一時認証も永続効果を残すため、鍵更新と状態検証は補完的だ。
今後有用なのは正式なAWS勧告や移行指針、ツールと認証端点の強い分離、顧客向けメモリ由来、書き込み制限、警告、一括隔離だ。既に実装されたと仮定せず、確認すべき証拠である。
広い問いは、モデルが悪意ある指示に従った後に何が可能かだ。管理基盤は複雑さを減らしても、ツール、ID、永続メモリを一つの広い信頼ロールへ安全にまとめられない。モデル防御が失敗しても、決定論的権限が一回答からアカウント規模の事故への拡大を止めるべきだ。
出典と関連情報
Zenity攻撃連鎖研究 · AWS認証情報ガイド · Zenity実行ロール分析 · AWSランタイム安全指針 · 関連:技術知識基盤 · Zenityメモリ汚染研究 · AWSメモリ指針 · AgentCorruption報道