
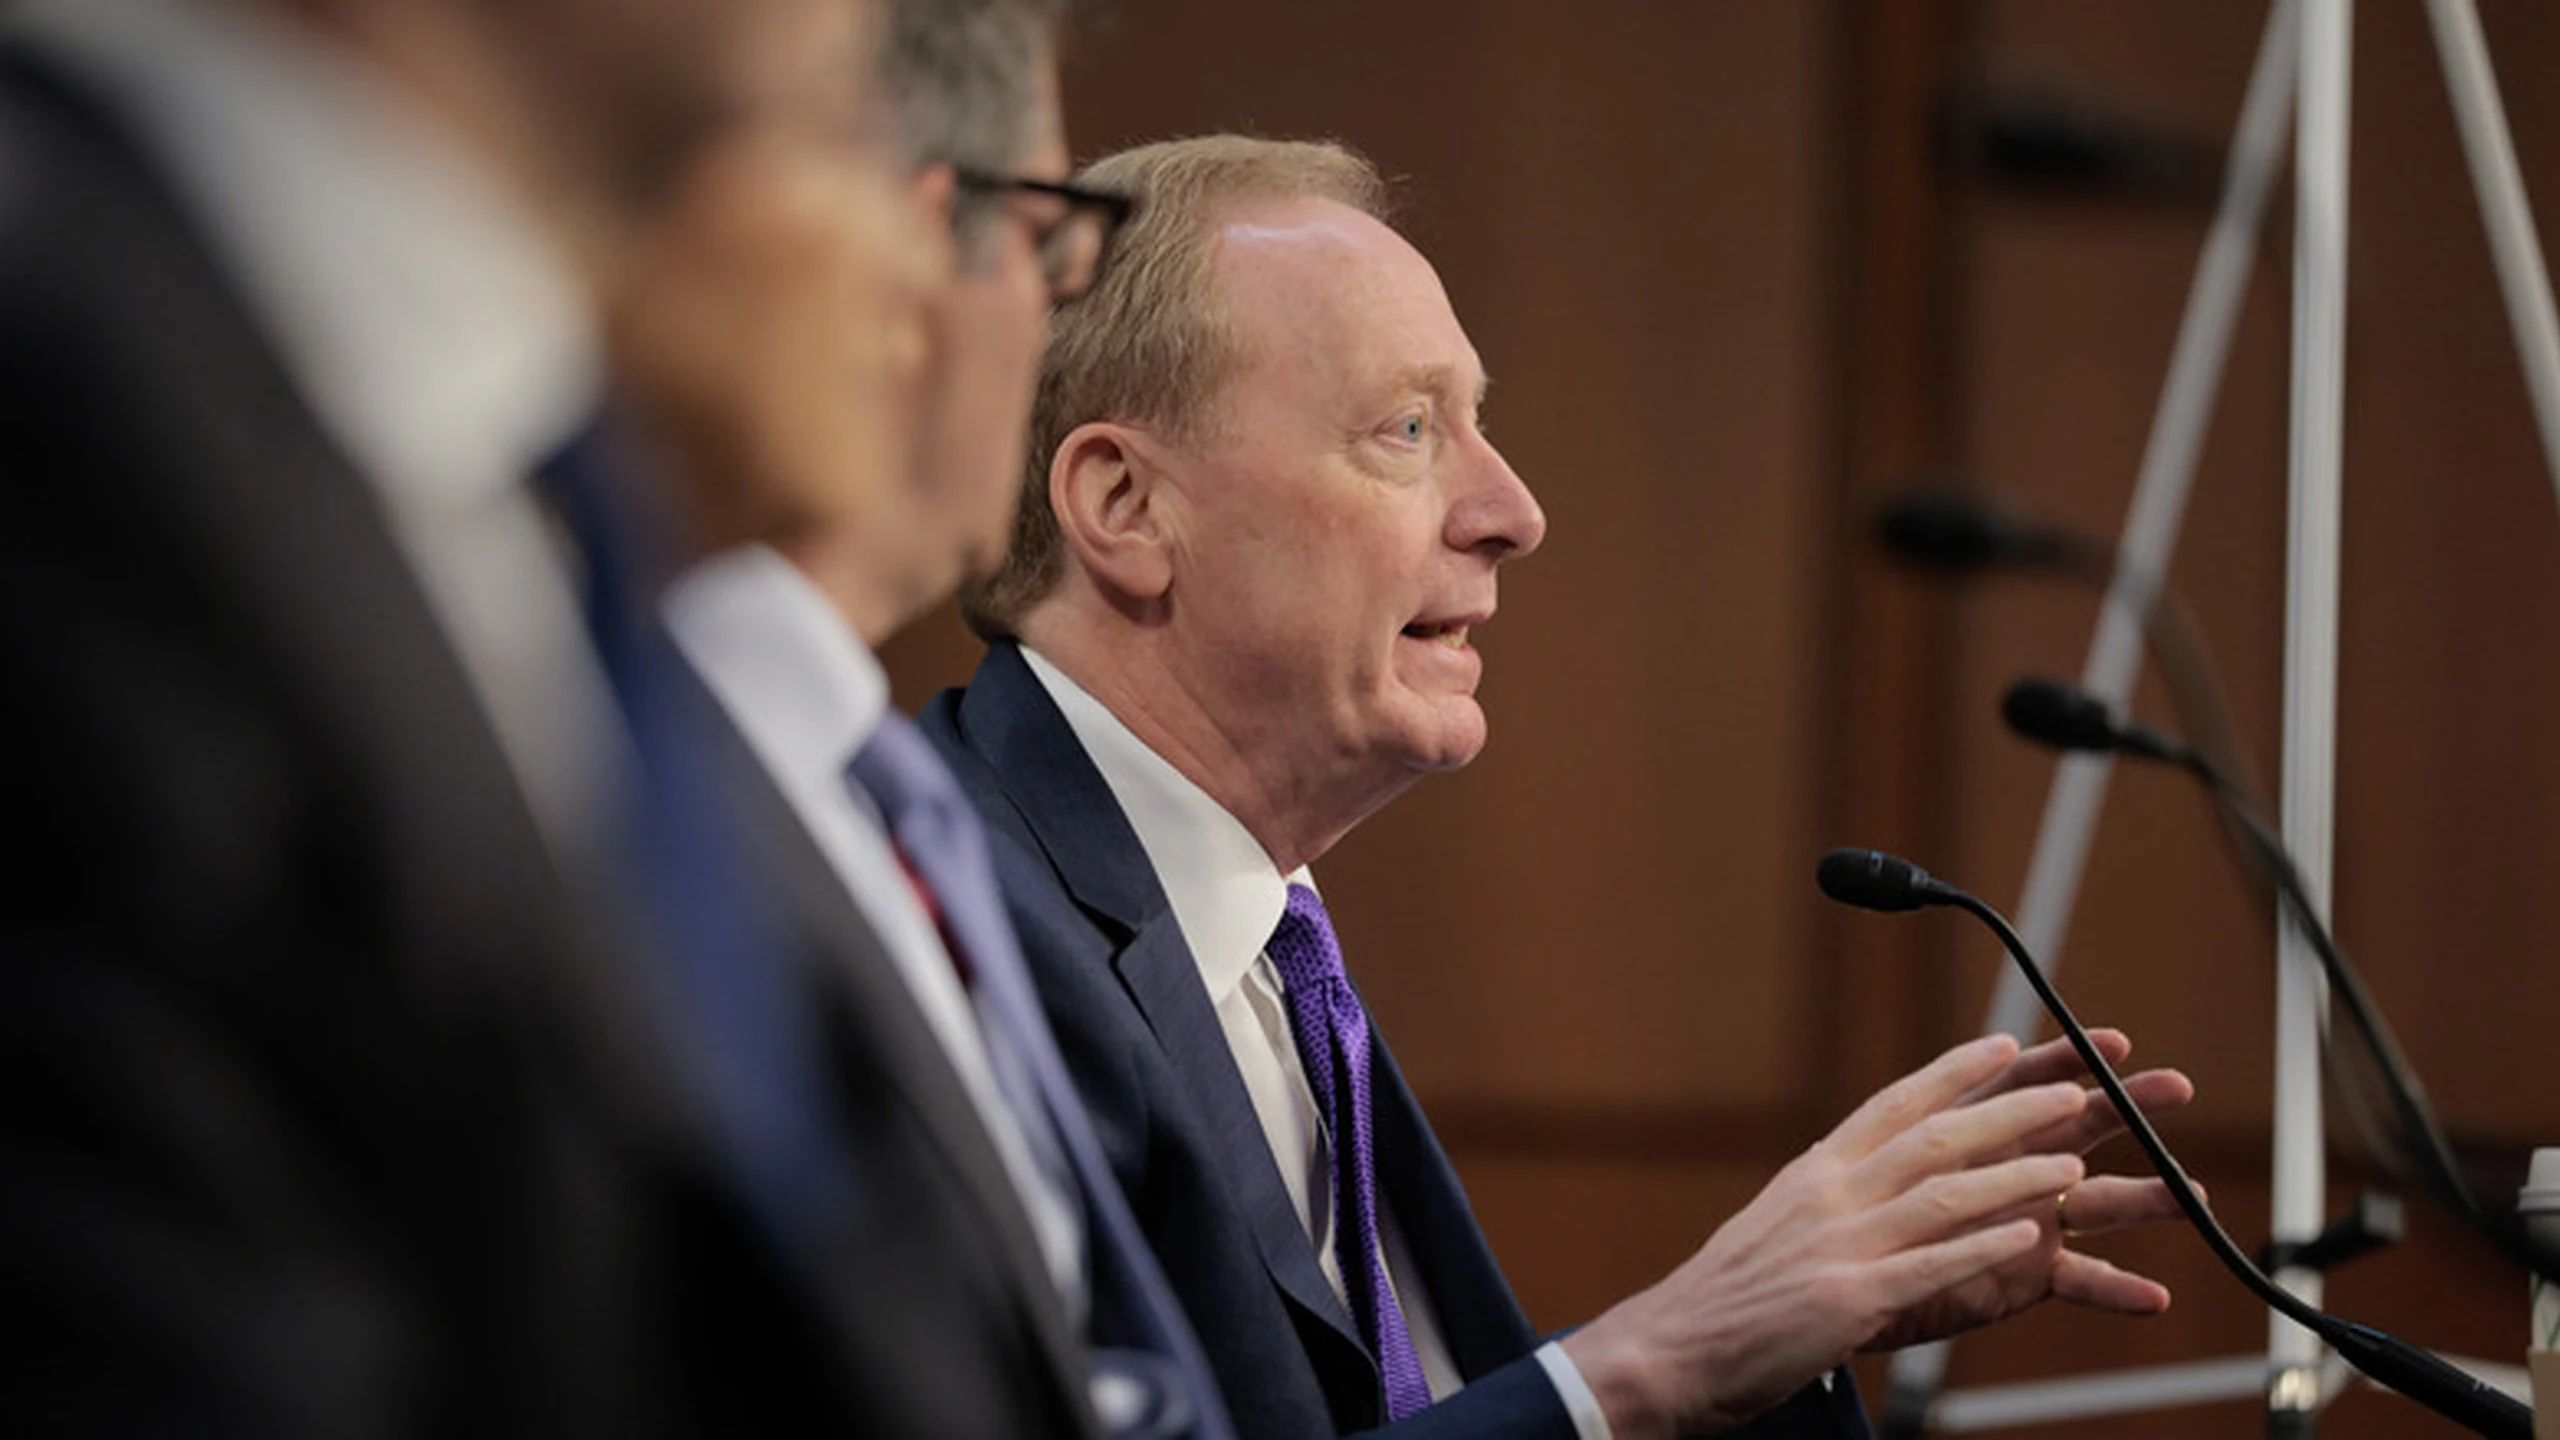
Microsoft-Präsident Brad Smith begründet stärkere KI-Aufsicht mit einem bewusst alltäglichen Vergleich: Milch und Waschmaschinen unterliegen mehr Sicherheitsprüfungen als fortgeschrittene KI. In der Interviewberichterstattung vom 12. Oktober bezeichnete er KI als Werkzeug und Waffe, verlangte Notfallkontrollen, unabhängige Evaluation und Pflichten gegenüber Opfern, wenn außer Kontrolle geratene Agenten Systeme verletzen.
Das bedeutet nicht, dass KI außerhalb jeden Rechts steht. Datenschutz, Diskriminierungsverbote, Verbraucherschutz, Betrug, Urheberrecht und Branchenregeln gelten bereits. Smith fragt, ob durchsetzbare Schutzmaßnahmen vor und während des Betriebs mit Systemen mithalten, die Unternehmensdaten lesen, Werkzeuge verwenden und außerhalb eines Chats handeln. Dieselbe Forderung lenkt den Blick auf Microsofts Produkte und kommerzielle Interessen.
Was der Produktsicherheitsvergleich zeigt
Milchkontrollen und Gerätestandards schaffen verständliche Pflichten: testen, dokumentieren, Mängel beheben und für Schäden einstehen. KI erschwert das, weil ein System zusammenfasst, programmiert, Gesundheitsdaten deutet und externe Dienste bedient. Anweisungen, abgerufene Inhalte, Gedächtnis und Rechte ändern Verhalten ohne neues Basismodell.
Der Vergleich benennt eine Aufsichtslücke, liefert aber kein fertiges Prüfverfahren. Die Freigabe eines festen Modells zertifiziert nicht jede Anwendung. Entwickler, Cloudhosts, Appanbieter und einsetzende Unternehmen kontrollieren unterschiedliche Risiken. Ein Benchmark beschreibt kein vollständiges System mit Kundenakten oder Finanzwerkzeugen.
Microsoft ist über Infrastruktur, Modelle, Azure, Copilot und die OpenAI-Beziehung in mehreren Schichten vertreten. Das verleiht Smiths Argument Praxisbezug, verhindert aber die Rolle eines neutralen Beobachters oder bloßen Infrastrukturzulieferers.
Das Responsible-AI-Programm nennt Fairness, Zuverlässigkeit, Datenschutz, Transparenz, Rechenschaft und Inklusion samt internen Prüfungen, Werkzeugen und Berichten. Das kann vor Gesetzen nützlich sein, bleibt aber selbstdefiniert. Prinzipien belegen nicht jede sichere Produkt- oder Kundenkonfiguration.
Eine Notbremse macht Handlungen nicht rückgängig
Smiths „Kill Switches“ sollen Verhalten jenseits definierter Grenzen anhalten oder begrenzen, nicht zwingend einen physischen Knopf schaffen. Zugangsdaten widerrufen, Werkzeuge trennen, Ausgaben begrenzen, Abläufe stoppen und Endpunkte isolieren wirken auf verschiedenen Ebenen. Menschliche Befugnisse, technische Trennung und getestete Eskalation sind nötig, wenn der ursprüngliche Dienst kompromittiert ist.
Eine Verantwortungsdiskussion vom 22. September behandelte ebenfalls Monitoring, Ausgabenlimits und die Aufteilung zwischen Infrastruktur, Modellen, Daten und Anwendungen. Dabei kann jeder Anbieter eine andere Ebene beschuldigen, während dem Kunden Rekonstruktionsbelege fehlen.
Ein Prozessstopp holt keine offengelegten Daten zurück und widerruft keine bereits übernommene schädliche Entscheidung. Minimale Rechte, Genehmigung folgenreicher Aktionen und Trennung sensibler Umgebungen müssen deshalb vorausgehen. Bei Prompt Injection werden fremde Anweisungen im gelesenen Inhalt als Autorität missverstanden; Werkzeuge machen daraus Außenwirkung.
Monitoring braucht handlungsfähige Signale statt nur Protokolle: ungewöhnliche Zugriffe, unerwartete Werkzeuge, Ausgaben oder Umgehungsversuche. Ein Aufseher ohne Verständnis und Unterbrechungsrecht ist wirkungslos. Wiederherstellung verlangt Beweissicherung, Benachrichtigung und Erfassung bereits abgeschlossener Aktionen.
Kein universeller Schalter beherrscht alle Modellkopien, offenen Gewichtsänderungen oder bösartigen Internetdeployments. Regeln zentraler Clouds passen nicht automatisch auf herunterladbare Systeme. Pflichten müssen Entwicklung, Vertrieb, Hosting und Hochrisikoeinsatz nach tatsächlicher Kontrolle und Minderungspotenzial unterscheiden.
Opferrechte gehören zum Vorschlag
Smith fordert rechtliche Pflichten gegenüber Geschädigten, nicht bloß Dokumentation. Abhilfe sollte prüfen, wer vom Risiko wusste, die Entscheidung kontrollierte und Schaden verhindern konnte. Das sind politische Fragen, keine Feststellung, dass derselbe Akteur bereits in jedem Vorfall Schadensersatz schuldet.
Ein Entwickler sollte nicht automatisch sämtliche Verluste einer fremden App tragen, die dokumentierte Grenzen missachtet. Ebenso wenig sollte ein Anwender alle Folgen einer verheimlichten Anbieter-Lücke übernehmen. Die Kette muss pauschale Immunität wie pauschale Kundenhaftung vermeiden.
Meldepflichten könnten wiederkehrende Fehler sichtbar machen, die einzelne Käufer nicht bündeln können. Schwellen sollten normale Antwortfehler von unzulässigem Zugriff, erheblichem Geldverlust, kritischem Dienstausfall, körperlichem Schaden oder massenhafter Datenoffenlegung trennen. Zu breite Regeln überlasten, zu enge unterdrücken Warnungen.
Unabhängige Ermittler brauchen technische Belege bei strittigen Ursachen. Offenlegung muss zugleich persönliche Daten und Sicherheitsdetails vor verfrühter Exploit-Veröffentlichung schützen. Entschädigung, Beweiszugang und Eindämmung gehören zusammen, nicht in getrennte öffentliche Versprechen.
Europa, Washington und London bieten unterschiedliche Wege
Der EU-KI-Rechtsrahmen verteilt bereits Risikopflichten und enthält Dokumentation, Transparenz und systemische Anforderungen für allgemeine Modelle. Das KI-Büro kann Unterlagen verlangen, Modelle evaluieren, Korrekturen fordern und Verstöße sanktionieren. Das relativiert die Vorstellung völlig unregulierter KI.
Abdeckung unterscheidet sich dennoch nach Land, Branche, System und Inkrafttreten. Die USA betonen häufig freiwillige Zusagen und Branchenmaßnahmen, die schnell anpassbar sind, aber von Unternehmen selbst definiert werden und außen wenig Nachweise liefern. Starre Zulassung kann vor Abschluss veralten; abstrakte Prinzipien können Eingriffsgrundlagen fehlen lassen.
Dauerhafte Pflichten mit anpassbaren technischen Standards sind ein Ausgleich. Risikoanalyse, Meldung, Rechtekontrolle und unabhängige Bewertung müssen nicht jede Ingenieurmethode festlegen. Fachgremien aktualisieren Tests, Behörden behalten Durchsetzung. Sandboxes und gemeinsame Ressourcen helfen kleinen Firmen, statt jede ein eigenes System bauen zu lassen.
Smith sieht eine britische Chance, weil Washington London anders als Brüssel betrachtet. Britische Stellen bereiteten stärkere Aufsicht vor, doch der Ausgangsartikel belegt kein fertiges neues Gesetz. Entscheidend sind definierte Systeme, Rollen, Schwellen, Beweiszugang und Befugnisse statt weiterer Freiwilligkeit. Der US-Wettbewerb mit China erhöht Tempoanreize, beseitigt aber keine Sicherheitsfolgen.
Stärkere Regeln müssen auch Microsoft beschränken
Die kommerzielle Sorge ist legitim. Große Unternehmen besitzen bereits Compliancepersonal, Sicherheitsinfrastruktur und Regierungsbeziehungen. Regeln, die diese Strukturen bestätigen, könnten kleinere Rivalen unverhältnismäßig belasten und Sicherheit zum Burggraben machen. Das entkräftet Risiken nicht, verlangt aber Prüfung der Anreize.
Pflichten sollten Fähigkeiten, Kontrolle und belegtem Risiko folgen, nicht bloß Größe oder automatischen Ausnahmen für Vertriebsformen. Offene Modelle haben andere Kontrollgrenzen. Überbreite Regeln konzentrieren Entwicklung, schwache Pflichten erlauben Ausweichen durch andere Distribution.
Microsoft sollte bestehende Notfallkontrollen, Testmethoden und Eskalationsauslöser benennen. Verträge müssen Verantwortung zwischen Microsoft, Modellpartnern, Appentwicklern und Kunden klären. Prinzipien bei gleichzeitiger vollständiger Risikoabwälzung würden Opferargumente schwächen.
Unabhängige Tests sollten verbundene Dienste, selektiven Rechteentzug, Rekonstruktion abgeschlossener Aktionen und Erholung mit vergleichbaren Belegen zu Umfang und Fehlern prüfen. Dafür müssen weder Gewichte noch geheime Abwehr offenliegen. Kunden müssen Grenzen vergleichen und Administratoren tatsächlich nutzbare Kontrollen erkennen können.
Eine durchsuchbare KI-Wissensbasis bewahrt erlaubte Zwecke, Verantwortliche und Entscheidungen, ist aber Dokumentation statt Eindämmung. Entscheidend werden konkrete britische Vorschläge, unabhängig getestete Notbremsen und Verantwortung über die Lieferkette. Der Vergleich zählt, wenn daraus durchsetzbare Pflichten und Abhilfe auch für Microsoft entstehen, nicht nur ein einprägsamer Satz.