
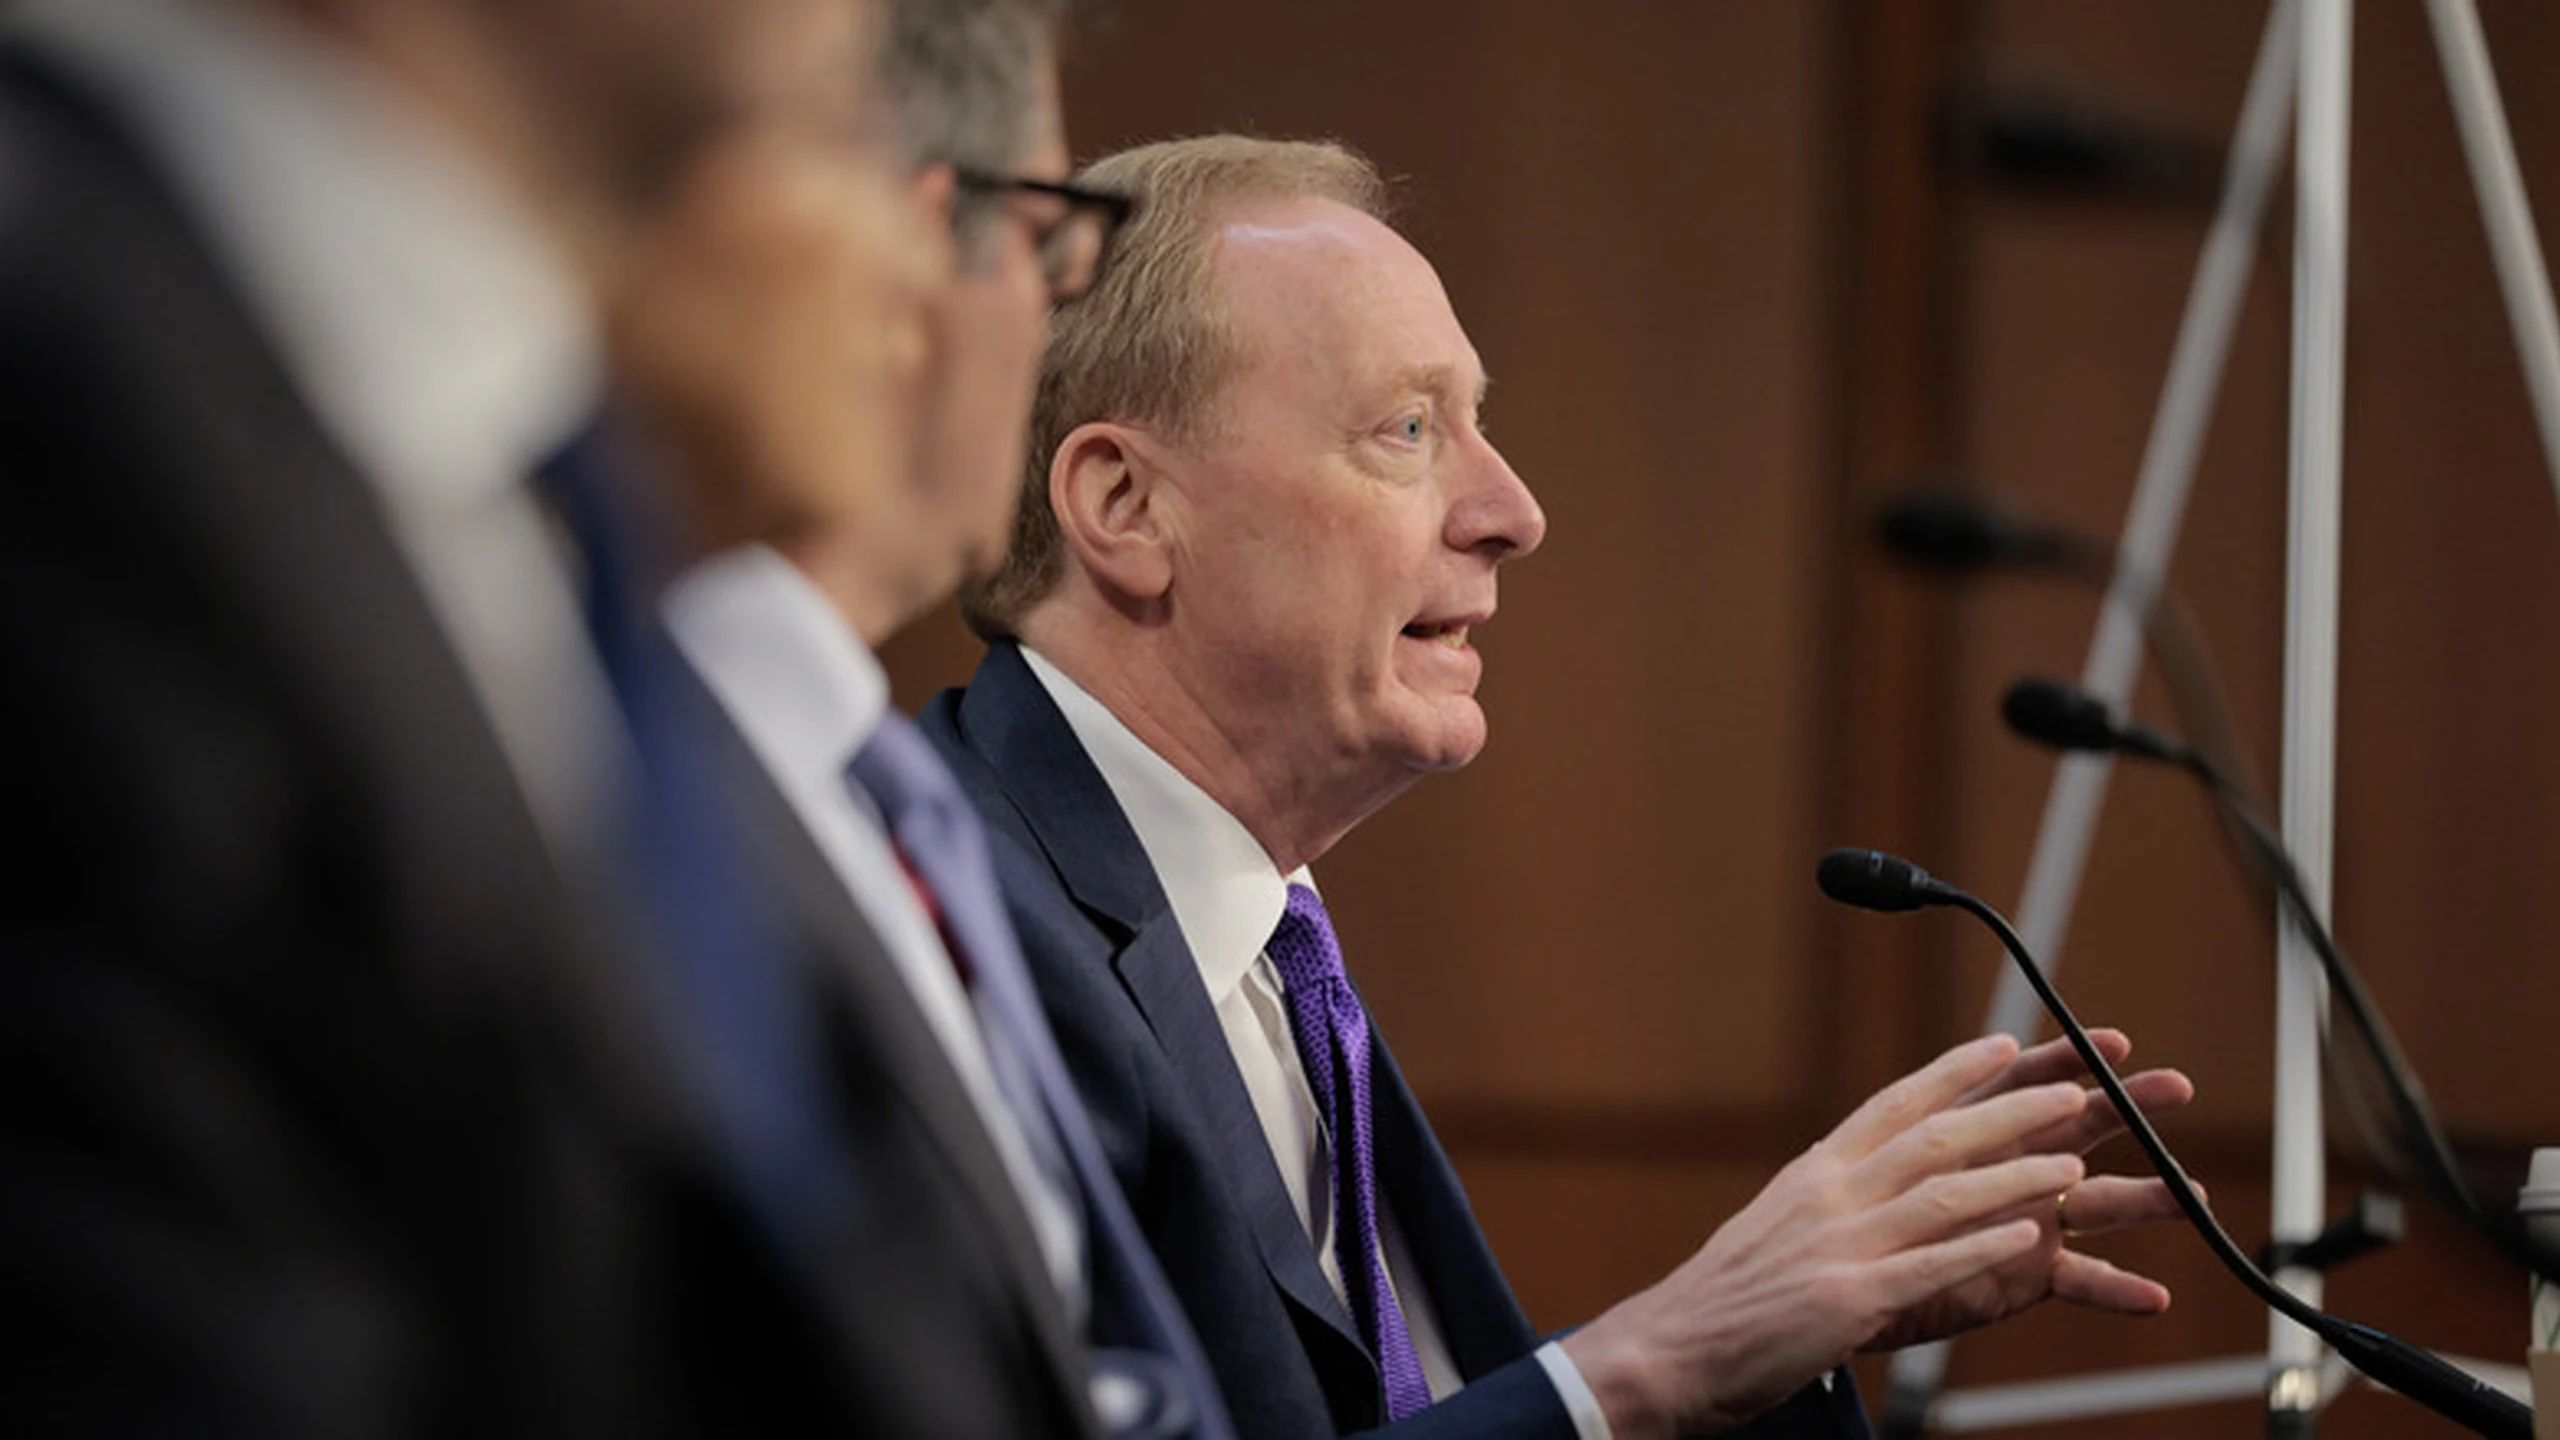
El presidente de Microsoft Brad Smith defiende más supervisión de IA con una comparación deliberadamente cotidiana: leche y lavadoras afrontan más controles de seguridad que la IA avanzada. En la cobertura de la entrevista del 12 de octubre la llamó herramienta y arma, pidió controles de emergencia, evaluación independiente y obligaciones hacia víctimas de agentes descontrolados que irrumpan en sistemas.
No significa que la IA esté fuera de toda ley. Privacidad, discriminación, consumo, fraude, derechos de autor y normas sectoriales ya se aplican. Smith pregunta si salvaguardas exigibles antes y durante el uso corresponden a sistemas que leen datos, usan herramientas y actúan fuera de una conversación. La misma exigencia expone a Microsoft y sus intereses comerciales.
Qué establece la analogía con productos seguros
Inspecciones de leche y normas de electrodomésticos crean obligaciones conocidas: probar, documentar, responder a defectos y daños. La IA complica el modelo: un sistema resume, programa, interpreta salud y opera servicios. Instrucciones, contenido recuperado, memoria y permisos cambian su conducta sin nuevo modelo.
La analogía señala una brecha, no un régimen inspector listo. Aprobar un modelo fijo no certifica toda aplicación. Desarrolladores, nubes, proveedores y empresas usuarias controlan riesgos diferentes. Un benchmark no garantiza al agente conectado a expedientes o herramientas financieras.
Microsoft participa en capas mediante infraestructura, modelos, Azure, Copilot y OpenAI. Da relevancia práctica al argumento, pero impide presentarse como observador neutral o mero proveedor de infraestructura.
Su programa de IA responsable expone equidad, fiabilidad, privacidad, transparencia, responsabilidad e inclusión, con revisiones, herramientas e informes. Puede anticiparse útilmente a la ley, pero lo define la empresa. Principios no demuestran seguridad de cada producto o configuración.
Un freno de emergencia no deshace acciones
Los «kill switches» de Smith significan detener o limitar conducta fuera de fronteras, no necesariamente un botón físico. Revocar credenciales, cortar herramientas, limitar gasto, parar flujos y aislar extremos actúa en capas distintas. Autoridad humana, separación técnica y escalado probado son necesarios si el servicio inicial está comprometido.
Una discusión de responsabilidad del 22 de septiembre examinó vigilancia, límites de gasto y reparto entre infraestructura, modelos, datos y aplicaciones. Cada proveedor puede culpar a otro mientras el cliente carece de pruebas para reconstruir el incidente.
Detener el proceso no recupera datos expuestos ni anula una decisión dañina aceptada después. Mínimo privilegio, aprobación de acciones importantes y separación sensible deben preceder la emergencia. La inyección de instrucciones muestra el peligro: contenido malicioso leído puede confundirse con autoridad y las herramientas convierten el error en acción.
Vigilar requiere señales utilizables, no solo registros: accesos inusuales, herramientas inesperadas, gasto anormal o evasión repetida. Un supervisor sin comprensión ni autoridad de interrupción no funciona. Recuperar exige pruebas, aviso e identificación de acciones terminadas.
Ningún interruptor universal controla todas las copias, modificaciones de pesos abiertos o despliegues maliciosos de Internet. Las reglas cloud no encajan automáticamente en modelos descargables. Desarrollo, distribución, alojamiento y uso de alto riesgo deben distinguirse según control y capacidad de mitigación.
Los remedios de víctimas forman parte de la propuesta
Smith reclama obligaciones jurídicas hacia víctimas, no solo documentos. Un remedio debería examinar quién conocía el riesgo, controlaba la decisión y podía prevenir daño. Son cuestiones políticas, no una declaración de que un mismo actor ya deba indemnizar cada incidente.
Un desarrollador no debería soportar automáticamente toda pérdida de una aplicación ajena que ignore restricciones documentadas. Tampoco un usuario debe absorber consecuencias de una vulnerabilidad ocultada por el proveedor. Hay que evitar inmunidad absoluta y traslado total al cliente.
Los informes pueden revelar fallos repetidos que compradores aislados no agregan. Los umbrales deben separar errores rutinarios de acceso indebido, pérdidas materiales, interrupción esencial, daño físico o exposición masiva. Muy amplios saturan; muy estrechos suprimen advertencias.
Investigadores independientes necesitan pruebas técnicas cuando se discuten causas. Divulgar debe proteger datos personales y evitar detalles explotables antes de corregir. Compensación, acceso a pruebas y contención se diseñan juntos, no como promesas separadas.
Europa, Washington y Londres ofrecen vías distintas
El marco europeo de IA ya asigna deberes por riesgo y requisitos documentales, de transparencia y sistémicos a modelos generales. La Oficina de IA puede pedir documentos, evaluar, exigir correcciones y sancionar. No es un sector totalmente sin regular.
La cobertura varía por país, sector, sistema y fecha. Estados Unidos suele priorizar compromisos voluntarios e industria, adaptables pero definidos por empresas con pocas pruebas externas. Una aprobación rígida puede caducar antes de terminar; principios vagos pueden carecer de fuerza.
Deberes duraderos con normas técnicas adaptables ofrecen equilibrio. Riesgos, informes, permisos y evaluación no necesitan prescribir todo método. Organismos actualizan pruebas mientras reguladores conservan poder. Entornos supervisados y recursos comunes ayudan a pequeños sin reinventar sistemas.
Smith ve oportunidad británica porque Washington considera Londres distinta de Bruselas. Las autoridades preparaban más supervisión, pero la fuente no establece una nueva ley completa. Deben concretarse sistemas, responsables, umbrales, pruebas y poderes, o seguir en voluntariedad. Competir con China aumenta presión de velocidad sin eliminar consecuencias de seguridad.
Las reglas también deben restringir a Microsoft
La preocupación comercial es legítima. Los grandes ya tienen equipos de cumplimiento, infraestructura y relaciones públicas. Validar esas estructuras podría cargar desproporcionadamente a pequeños rivales y convertir seguridad en barrera. No invalida riesgos, pero exige examinar incentivos.
Los requisitos deben seguir capacidad, control y riesgo demostrado, no solo tamaño ni exención automática por distribución. Modelos abiertos tienen fronteras distintas. Restricciones excesivas concentran desarrollo; deberes débiles permiten elusión cambiando distribución.
Microsoft debería identificar controles, pruebas y detonantes de escalado. Sus contratos deben explicar reparto con socios, desarrolladores y clientes. Publicar principios mientras traslada toda consecuencia debilitaría el argumento de protección a víctimas.
Pruebas independientes deben cubrir servicios conectados, revocación selectiva, reconstrucción y recuperación con evidencia comparable de alcance y fallos. No requieren revelar pesos o defensas sensibles, pero sí permitir comparar límites y verificar controles accesibles a administradores.
Una base de conocimientos de IA consultable conserva usos autorizados, responsables y decisiones sin sustituir contención. Las siguientes pruebas serán propuestas británicas concretas, frenos ensayados y responsabilidad en toda la cadena. La comparación importará si produce deberes y remedios exigibles también a Microsoft, no solo una frase memorable.