
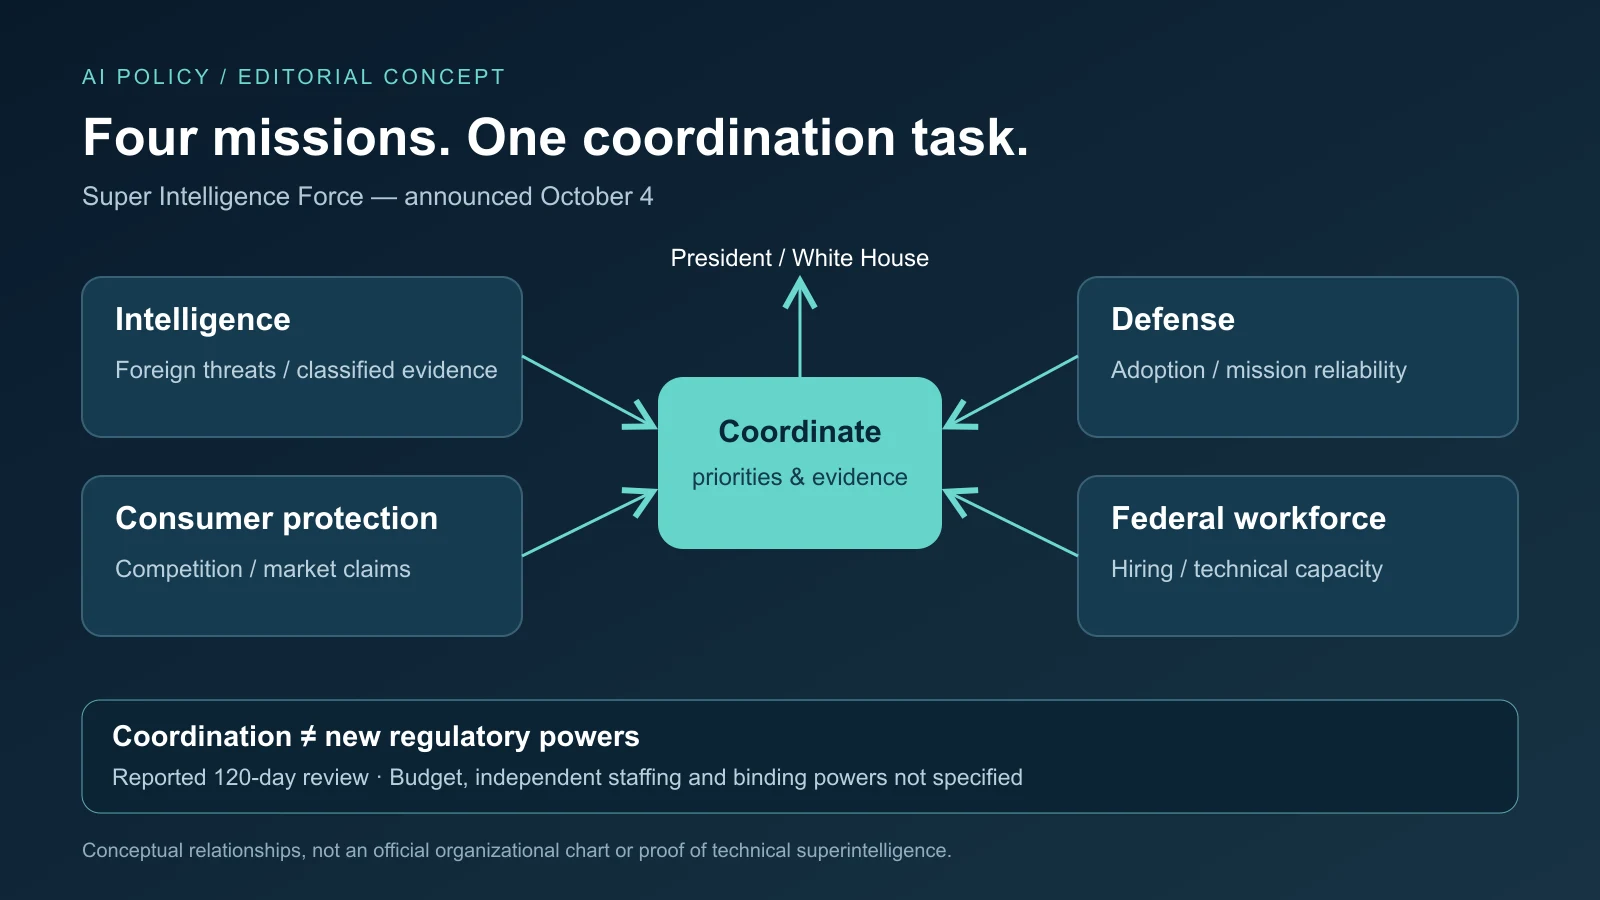
L'annonce par Donald Trump, le 4 octobre, d'une « Super Intelligence Force » de quatre personnes réunit renseignement, concurrence, technologies de défense et personnel fédéral dans un groupe présidentiel de coordination. Elle ne démontre pas une superintelligence technique des systèmes actuels et ne crée pas de licence nouvelle. Elle change surtout les responsables chargés de relier les compétences existantes. Ce que le groupe pourra imposer reste incertain.
Les membres annoncés dans la presse sont le directeur du renseignement national Jay Clayton, à sa tête, le président de la FTC Andrew Ferguson, le responsable technologique du Pentagone Emil Michael et le directeur de l'OPM Scott Kupor. Ils rendent compte au président et à Susie Wiles, cheffe de cabinet. Ni budget, ni personnel indépendant, ni pouvoirs contraignants, ni plan public détaillé n'ont été précisés. Des hauts responsables donnent une influence potentielle, pas une gouvernance efficace démontrée.
Quatre responsables, des missions différentes et un examen annoncé de 120 jours
La presse décrit une évaluation des risques et opportunités sur 120 jours, contre les menaces liées à l'IA sans réglementation excessive ni capture réglementaire. Les interlocuteurs comprennent entreprises, consommateurs, opérateurs critiques, groupes d'intérêt public et organisations religieuses. Le périmètre peut toucher emploi, cybersécurité, concurrence, armement, consommateurs, fiabilité et confiance.
Ces objectifs ne s'alignent pas naturellement. Le renseignement privilégie menaces étrangères et capacités classifiées ; la FTC, consommateurs et pratiques de marché ; le Pentagone, avantage opérationnel et adoption fiable ; l'OPM, recrutement, systèmes de personnel et compétences. Une réunion peut rassembler ces visions sans décider quelle mission l'emporte en cas de conflit.
Coordonner peut compter sans édicter directement des règles : priorités, programmes, études et informations présidentielles peuvent être orientés. Mais le groupe ne peut réécrire les lois ni reprendre les pouvoirs confiés ailleurs par le Congrès. Il ne garantit pas non plus la coopération privée sans contrats, obligations, incitations ou intérêts partagés. Le volontariat dépend d'une participation continue.
La Maison-Blanche a récemment réuni des dirigeants autour d'un engagement de sécurité non contraignant. Ces accords fixent rapidement des principes, mais permettent des interprétations, preuves et changements de pratiques différents sans avertissement. L'examen aura du sens s'il attribue responsables, délais et conséquences mesurables au lieu de répéter l'équilibre entre innovation et sécurité.
Le nouveau nom dépasse le concept technique
Le décret terminologique du 29 septembre demande aux agences exécutives de remplacer « Artificial Intelligence » et « AI » par « Super Intelligence » et « SI » dans nombre de communications, rapports, sites, documents politiques et autres supports non législatifs. Il n'exige pas de réécrire règlements, contrats, subventions et archives existants. Il applique d'abord à la catégorie renommée la définition légale actuelle de l'IA.
Celle-ci vise des systèmes machines produisant prédictions, recommandations ou décisions pour des objectifs humains. Renommer est une opération administrative, non un constat scientifique d'un seuil franchi. Trump trouve qu'« artificial » fait paraître la technologie factice ; cette préférence n'est pas un test de performance.
Les débats techniques distinguent IA générale au niveau humain sur un large travail cognitif et superintelligence supérieure dans la plupart des domaines importants. Une supériorité étroite en recherche, jeux, traduction ou problèmes spécialisés n'établit ni l'une ni l'autre. Les systèmes actuels produisent des erreurs, lisent mal le contexte, suivent des instructions malveillantes et échouent face à l'inconnu. Appeler l'automatisation ordinaire superintelligence peut gonfler les attentes alors que les agences traitent les mêmes technologies.
Lois, recherche, normes internationales, contrats et documents utilisent IA : la compatibilité reste concrète. Le décret demande des propositions législatives de définition fédérale sous 60 jours, pas une loi déjà adoptée. Les partenaires internationaux choisissent séparément. Des responsables californiens et d'autres critiques y voient une communication politique ; les soutiens veulent refléter les capacités croissantes. Aucun avis ne remplace l'identification du modèle, de la tâche et du déploiement précis.
Un test volontaire n'est pas une autorisation obligatoire
Clayton qualifie l'IA avancée d'opportunité et de menace et rejette une pause américaine pendant les progrès chinois. Cela correspond à la compétition et au développement privé rapide, mais les mêmes capacités ont des usages offensifs et défensifs. Recherche, code et infrastructure peuvent côtoyer propagande, fraude et planification militaire. Accès, protections, déploiement et supervision changent l'exposition.
Le décret de sécurité de juin a créé des initiatives cyber et un processus volontaire pour certains modèles de frontière, systèmes généralistes très capables proches de l'avant-garde. Les développeurs peuvent les fournir à une évaluation fédérale avant diffusion large, avec un accès maximal de 30 jours. Il ne crée explicitement ni licence obligatoire, ni préautorisation, ni permission gouvernementale de publication.
Ce choix rend la connexion des compétences importante. Le NIST donne les orientations techniques, la CISA la cybersécurité des infrastructures, la FTC poursuit tromperies et pratiques déloyales, le renseignement suit l'étranger et la défense les usages militaires. Le Commerce traite exportations et technologie ; travail, éducation, énergie, santé et finance les effets sectoriels. Un canal commun peut réduire contradictions et doublons sans remplacer leurs missions légales.
L'influence peut passer par les achats plutôt que par la loi. Les évaluations fédérales peuvent devenir des références informelles et les attentes de commande toucher opérateurs et entreprises. C'est un effet possible, pas une nouvelle obligation annoncée. Délais, mesures communes et soutien présidentiel détermineront une connexion opérationnelle ou un simple forum.
Rapidité, sécurité et personnel pour les évaluer
La FTC de Ferguson peut examiner les promesses de précision, autonomie et sécurité sans mesure cohérente. Michael représente l'adoption commerciale rapide avec des échecs pouvant toucher opérations, personnel et civils. Kupor souligne les spécialistes nécessaires pour évaluer, négocier des contrats, gérer les données, sécuriser et superviser. L'accès ne suffit pas sans capacité de contester les fournisseurs et d'intervenir.
La directive de défense de juin insiste sur calcul sécurisé, responsabilité, adoption commerciale et fournisseurs multiples. La diversité réduit la dépendance mais les architectures, contrôles, entraînements et limites différents compliquent les tests. Des questions communes ne signifient pas des risques identiques. Une découverte grave exige aussi un responsable de l'action.
Un modèle trouvant des vulnérabilités peut renforcer hôpitaux, banques, services publics et réseaux administratifs tout en aidant un attaquant novice. Changer d'utilisateur ne crée pas une autre technologie. Seuils opérationnels, déclencheurs de tests renforcés, preuves et partage sensible doivent couvrir les deux usages et le moment où le volontariat ne suffit plus.
Les partisans de la rapidité craignent des coûts de conformité protégeant les grands et excluant les petits. Ceux de la sécurité redoutent des promesses défaillantes quand le marché récompense la précipitation et transfère les risques aux utilisateurs. Les deux inquiétudes comptent. Recherche restreinte, productivité à faible risque, services autonomes et systèmes liés aux armes ont des expositions différentes. Recherche rapide et contrôle renforcé des déploiements sensibles peuvent coexister.
Les preuves classifiées et les relations industrielles nécessitent des règles
Un groupe piloté par le renseignement peut voir des informations précieuses sur modèles étrangers, cybermenaces et adversaires, mais le secret empêche parfois d'évaluer les décisions. Séparer résultats techniques restreints et recommandations, méthodes et agrégats publics peut renforcer la responsabilité sans révéler vulnérabilités exploitables ou secrets industriels. Ce sont des besoins, pas des mécanismes détaillés dans l'annonce.
L'expérience privée peut améliorer les politiques et créer des conflits exigeant divulgation et récusation. Kupor a travaillé dans le capital-risque, Michael à des postes dirigeants. Cela ne disqualifie pas automatiquement. L'enjeu est de vérifier des recommandations au service des devoirs publics, non d'un accès privilégié.
La double position de la FTC crée une tension. Des entreprises révélant volontairement leurs faiblesses peuvent craindre des poursuites, mais la confidentialité ne doit protéger ni tromperie ni préjudice. Des règles doivent expliquer ce qui reste secret, quand les informations vont aux enquêteurs et comment protéger les détails cyber. La Maison-Blanche n'a pas immédiatement fourni de réponse opérationnelle.
Participer ne prouve pas l'influence. Publier sélection, désaccords, propositions rejetées et accès des petits et indépendants distinguerait consultation et relations informelles. Tâches mesurables, limites, tests adversariaux, reproductibilité, responsabilité et recours comptent plus que les slogans. La sécurité limite certains détails, sans justifier le secret de tous les processus.
Effets possibles pour développeurs, acheteurs, salariés et consommateurs
Les développeurs peuvent obtenir un accès tout en subissant l'examen du renseignement, de la défense et des consommateurs. Les explications techniques, juridiques et politiques doivent être cohérentes car les promesses influencent achats et contrôle. Les petites entreprises risquent des coûts abordables surtout aux grandes. Prévenir la capture requiert une participation praticable, pas un mot.
Hôpitaux, services publics, banques et communications bénéficient potentiellement de défense et d'automatisation mais supportent des dommages physiques et économiques. Les acheteurs peuvent exiger provenance des données, contrôles, évaluations, surveillance et contrats couvrant pannes, actions non autorisées, exposition et changements. Ce sont des pressions pratiques que des recommandations peuvent renforcer, pas de nouveaux devoirs annoncés.
Salariés publics et privés ont besoin de formation, revue humaine, responsables d'incidents et escalade. Les consommateurs peuvent recevoir informations, plaintes, protections et services, mais aussi une automatisation rapide inexpliquée. L'engagement touche accès et recours. Groupes publics et religieux n'élargissent la discussion qu'en influençant les recommandations. La rivalité chinoise ne supprime pas concurrence, droits civiques, fiabilité et sécurité.
Juger les changements institutionnels, pas le titre
Charte et premier rapport doivent préciser pouvoirs, agences, définitions, délais et livrables, distinguant coopération et droit. Les 120 jours rapportés diffèrent des 60 jours législatifs et des 30 jours maximaux d'accès de juin. Aucun ne démontre sécurité ou leadership déjà acquis.
Deuxième mesure : normes alignées, programmes coordonnés et escalade claire lorsque sécurité, concurrence et consommateurs s'opposent. Les achats concernant tests, incidents, diversité et supervision sont observables. Définitions contradictoires, doublons et conflits inexpliqués indiqueraient une faiblesse.
Enfin, évaluations, incidents et défaillances corrigées documentés valent plus que les engagements. Recommandations, consultations, dissensions et progrès publics, lorsque possible, permettraient la vérification. Un groupe efficace réduit les lacunes ; une centralisation sans contrôle peut concentrer seulement l'influence. Le sens dépend de décisions et comportements mesurables, non du « SI » officiel.
Sources et lectures complémentaires
Associated Press sur l'annonce · Décret terminologique de septembre · Axios sur Clayton · Décret de sécurité de juin · Fiche de la directive de défense · ABC News · Lecture complémentaire : bases de connaissances personnelles et collectives · Agrégateur Google News, pas un document gouvernemental officiel