
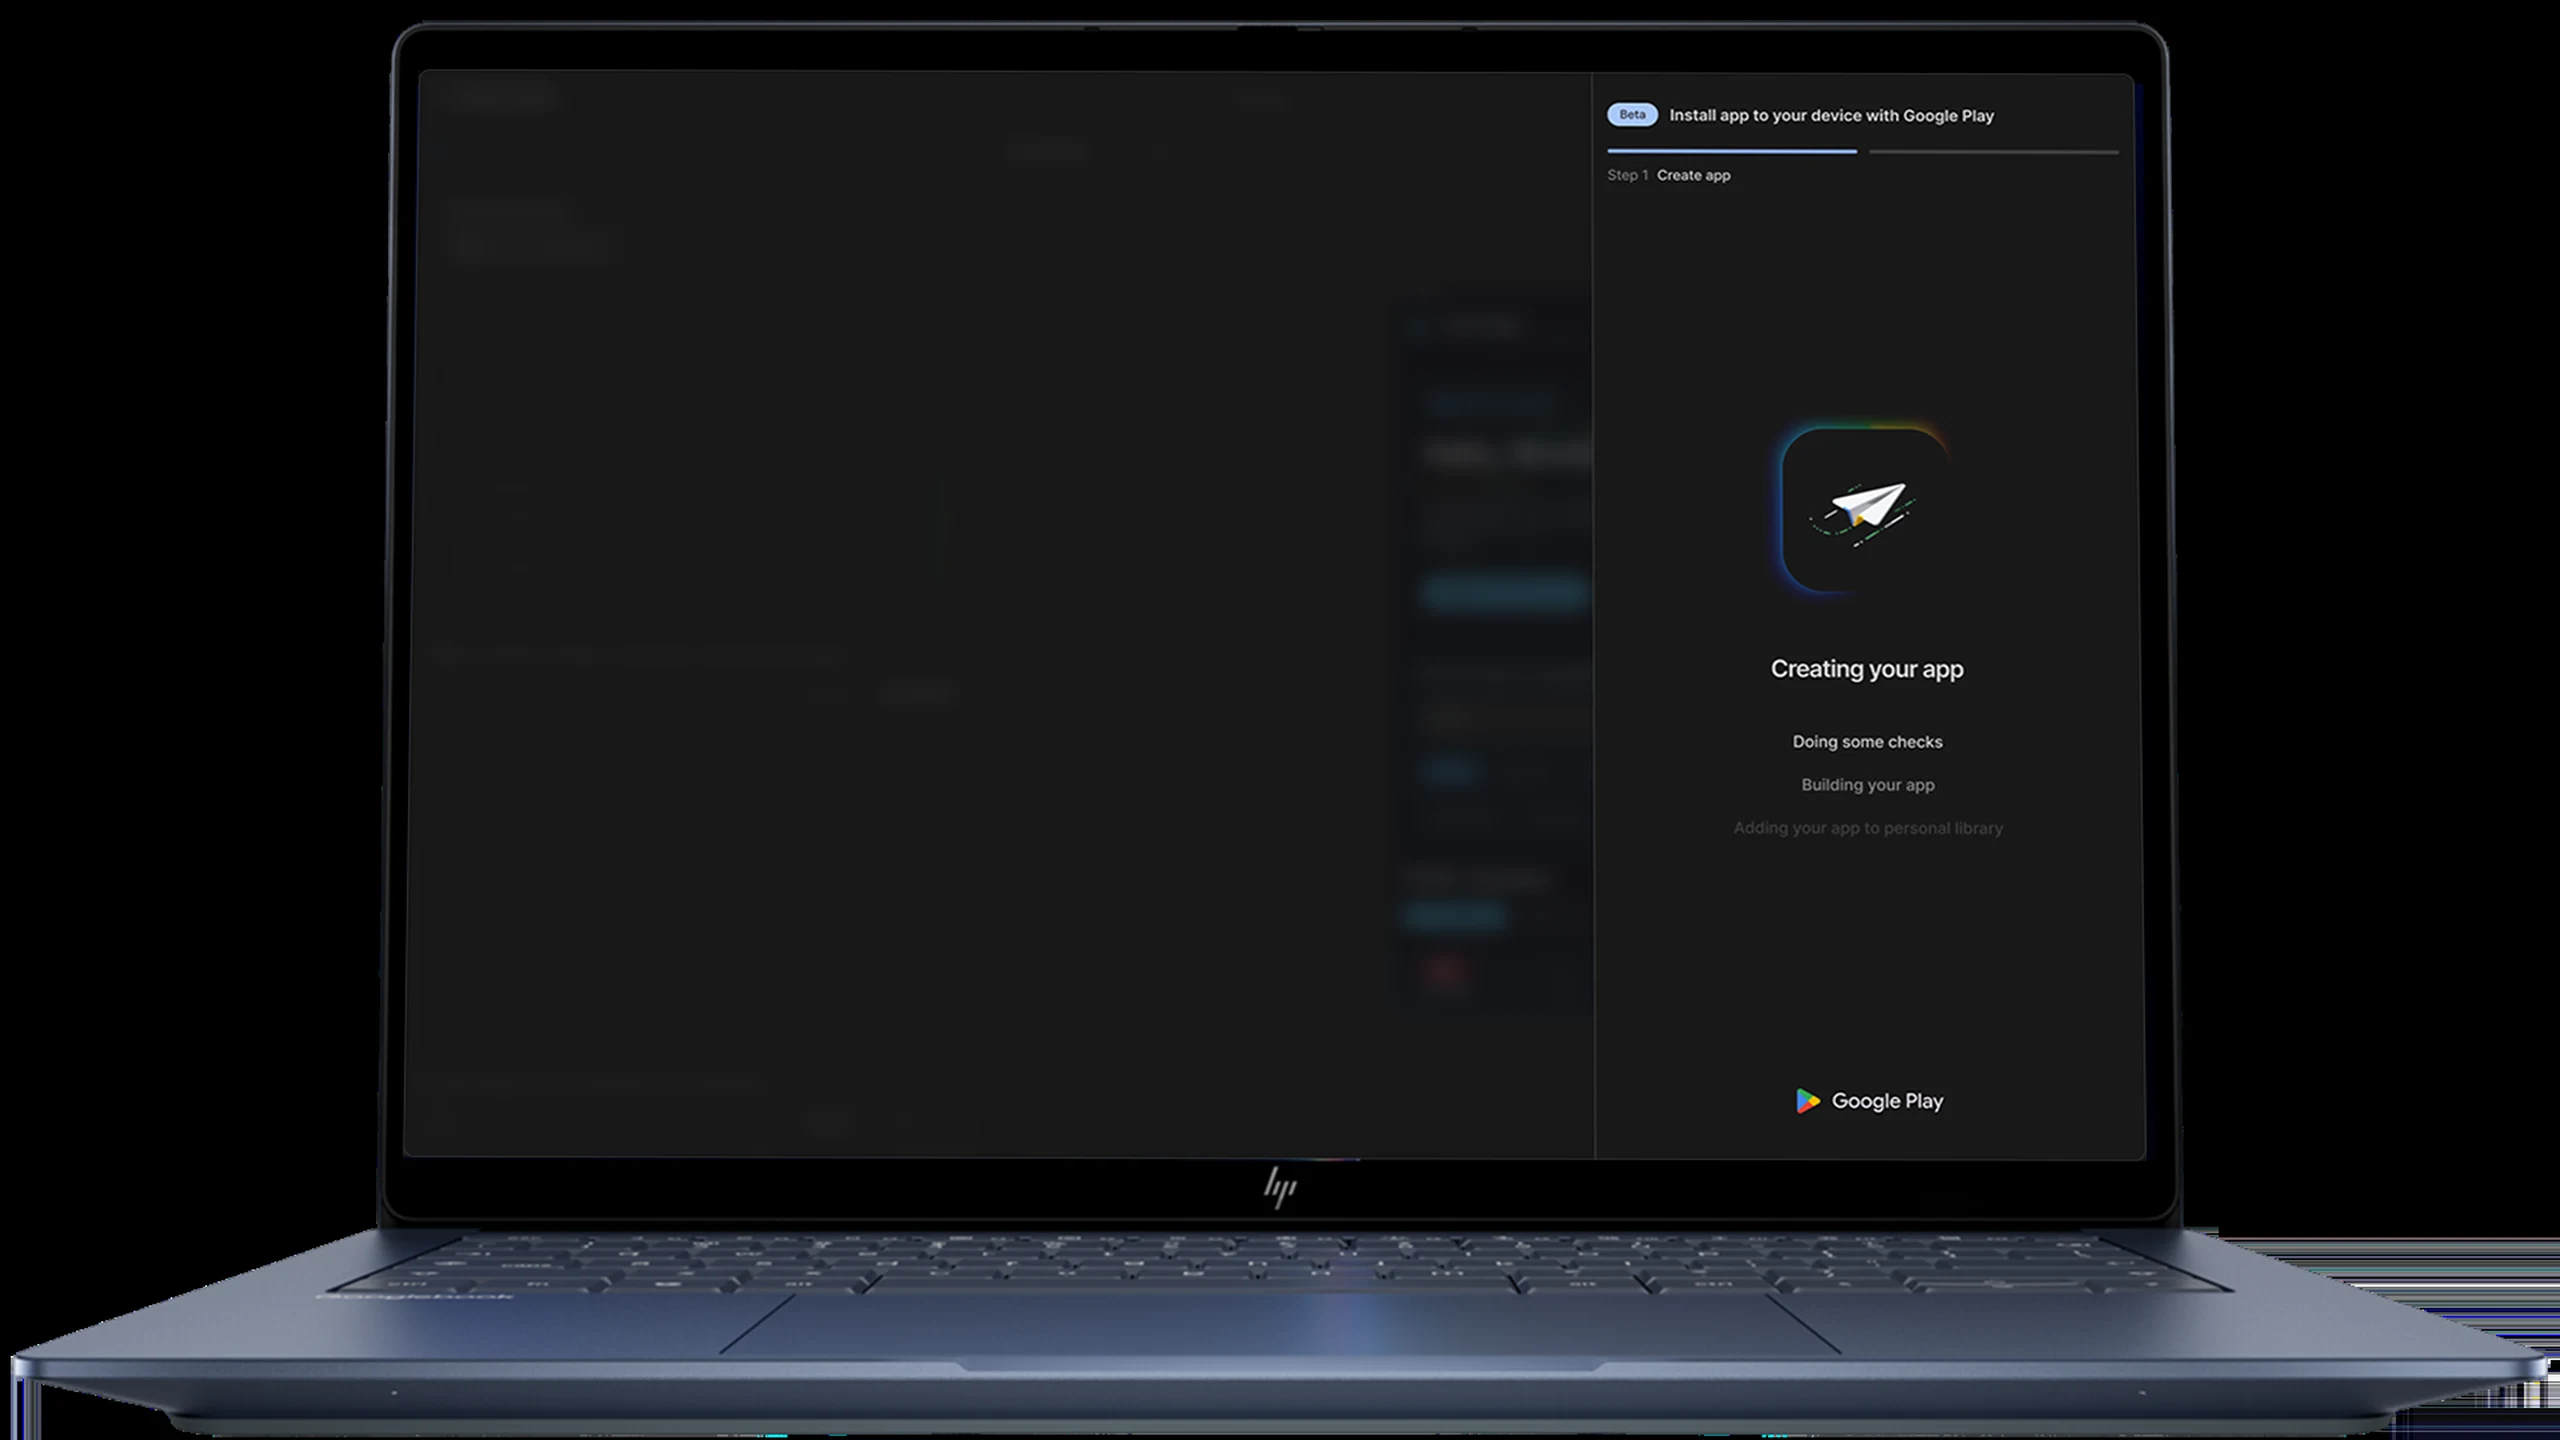
Um aplicativo não precisa mais ter público para ocupar um lugar no Google Play. A rota pessoal anunciada em 13 de outubro permite a adultos de alguns mercados criar software Android nativo no Google AI Studio e abri-lo pelo Play com uma conta Google comum. O uso privado dispensa conta profissional de desenvolvedor.
A mudança é a distribuição, não a geração de código. Ferramentas de IA já facilitavam protótipos; assinatura, empacotamento, instalação e administração de versões continuavam uma barreira separada. O Google separa colocar uma ferramenta útil no próprio telefone de publicar um produto para desconhecidos.
O que a nova rota permite e o que não permite
O anúncio do Play mantém os apps fora do catálogo público pesquisável. Outros usuários não podem descobrir nem instalar o app privado do criador. O início atende maiores de 18 anos em alguns mercados, incluindo Estados Unidos; não há lista completa.
Compartilhar com amigos e familiares próximos está previsto para os próximos meses, não faz parte da capacidade inicial. A distribuição pública exige migrar para uma conta profissional e passar pelas revisões usuais de confiança, segurança e qualidade. As proteções públicas não desaparecem: surge uma etapa anterior a essa fronteira.
Isso continua as mudanças anteriores do AI Studio no Google I/O, como geração Android nativa e publicação com um clique em testes internos do Play para desenvolvedores registrados. A nova rota retira a identidade profissional inicial. Também difere dos apps privados organizacionais, baseados em conta de desenvolvedor e administração empresarial.
Calculadora pessoal, inventário de coleção ou cronômetro escolar não precisam competir por busca, avaliações e assinaturas. Uma lista de cuidados pode usar o vocabulário de uma família; um aplicativo de viagem pode servir uma única saída. Público estreito é o objetivo, não sinal de produto de massa incompleto.
A entrega nativa desafia a conveniência do navegador
O desenvolvimento em linguagem natural funciona bem para pequenos projetos web porque navegador e URL privada resolvem boa parte da distribuição entre telefones e computadores. Android nativo acrescenta compilação, assinatura, pacotes, instalação e atualizações. A publicação pública soma identidade, testes, declarações e materiais, mesmo quando só o criador quer usar.
Instalar APK diretamente evita lançamento público, mas deixa ao usuário transferências, avisos, escolhas de assinatura e atualizações manuais. Pode normalizar downloads desconhecidos para pessoas incapazes de inspecionar código gerado. O Play oferece uma superfície conhecida e uma relação existente com o aparelho.
Notificações, armazenamento offline, câmera e localização podem favorecer o nativo. Reduzir atrito altera a escolha de ferramentas que antes viravam sites principalmente por facilidade de publicação. Isso não prova que todo projeto precise de permissões nativas nem elimina as vantagens multiplataforma da web.
O Google ganha uma rota conectada: AI Studio cria, Android executa, Play entrega e uma conta profissional permite crescer depois. Construtores apenas web têm dificuldade em reproduzir a integração. Ela também pode mostrar quando projetos extrapolam o escopo original, mas não há metas de adoção ou resultados de uso duradouro divulgados.
Privado descreve alcance, não confidencialidade
Um app pessoal não listado pode expor credenciais, autenticar mal, armazenar inseguramente, validar parcialmente ou conter lógica provisória. Um estudo de segurança de 2026 constatou que modelos e prompts melhores reduzem vulnerabilidades sem eliminar suas causas. A IA muda quem implementa, não quem responde pelas consequências.
Um diário de saúde pode tratar mal dados sensíveis; uma ferramenta doméstica pedir contatos ou localização desnecessários; um registro financeiro vazar contas. Um usuário limita o número imediato de afetados, não a gravidade da informação. A conta comum liga uma identidade, não comprova competência técnica.
O Google diz que criações continuam sujeitas às políticas do Play, mas não detalha todas as verificações antes da instalação privada. A revisão completa explícita na publicação profissional deixa dúvidas sobre a fase anterior. Varredura antimalware, detecção de chaves incorporadas e outras credenciais confidenciais, limites de permissões e análise de componentes são controles possíveis, não detalhes confirmados deste lançamento.
Privado também não significa processamento exclusivamente local. O termo descreve visibilidade de distribuição: o app ainda pode enviar dados à nuvem ou expor uma chave API. Outras exigências de verificação em aparelhos não gerenciados certificados pelo Play Protect não devem ser presumidas iguais à rota AI Studio gerenciada; falta comparação técnica completa.
Pequenos círculos mudam quem aceita o risco
Software individual contém pressupostos e erros do criador. Compartilhar com família, clube ou turma afeta pessoas que não o geraram nem inspecionaram. Ficar fora da busca pública pode coexistir com dezenas de usuários e informações relevantes.
Confiar no remetente pode reduzir cautela diante de downloads desconhecidos. É importante explicar permissões, destinos de dados, autoria e estado da revisão. O Google ainda não detalhou tamanho dos grupos, gatilhos de revisão, limites de permissões ou responsabilidade por atualizações para o compartilhamento previsto.
Atrito excessivo recriaria a carga profissional; pouca supervisão permitiria contornar proteções públicas por grupos de confiança. A passagem precisa refletir alcance e comportamento, não só presença na busca. A orientação de contas já distingue criar software de provar prontidão produtiva, com testes para contas pessoais recentes.
Engenharia profissional continua necessária quando a ferramenta cresce. Código suficiente para uma pessoa pode exigir nova arquitetura, auditoria, depuração e suporte para centenas. AI Studio não substitui funções profundas do Android Studio. Teste privado bem-sucedido não demonstra prontidão de produção.
Detalhes operacionais decidirão se a conveniência dura
Não estão totalmente especificados armazenamento, cotas, atualizações, permissões admitidas ou duração de projetos inativos. Eles determinam confiabilidade após a primeira demonstração. Preservar prompts, requisitos, mudanças e testes ajuda o diagnóstico, mas documentação não corrige sozinha código inseguro.
Os sinais úteis são uso repetido em vez de novidade, compartilhamento claro e projetos bem testados passando ao público. Abandono rápido ou muitas submissões rejeitadas revelariam a distância entre geração e manutenção. O Google não publicou números que resolvam essas perguntas.
A oportunidade imediata é concreta: uma tarefa verificável e de baixo risco pode virar software instalado sem justificar primeiro um mercado de massa. Ainda é preciso testar entradas ausentes ou malformadas, evitar permissões desnecessárias e entender para onde vão os dados. O Play melhora a entrega; não certifica correção, confidencialidade ou adequação universal do software gerado.
Leitura relacionada à documentação do contexto de trabalho: bases de conhecimento de documentos técnicos.