
14 ottobre 2026 —
Apple TV aggiunge Siri a distanza, ma anche i vecchi modelli ricevono l’assistente
Le novità di oggi avvicinano l’IA alle azioni quotidiane: cercare un programma in televisione, selezionare un prodotto con gli occhiali, comprimere la cronologia di un agente o esaminare una traccia di produzione. Le distinzioni utili sono concrete. Quali funzioni richiedono hardware nuovo, quali prove sopravvivono alla compressione e che cosa è stato davvero dimostrato? Anche la sicurezza distingue la chiusura di un ingresso dall’indagine su un accesso che potrebbe essere già avvenuto.
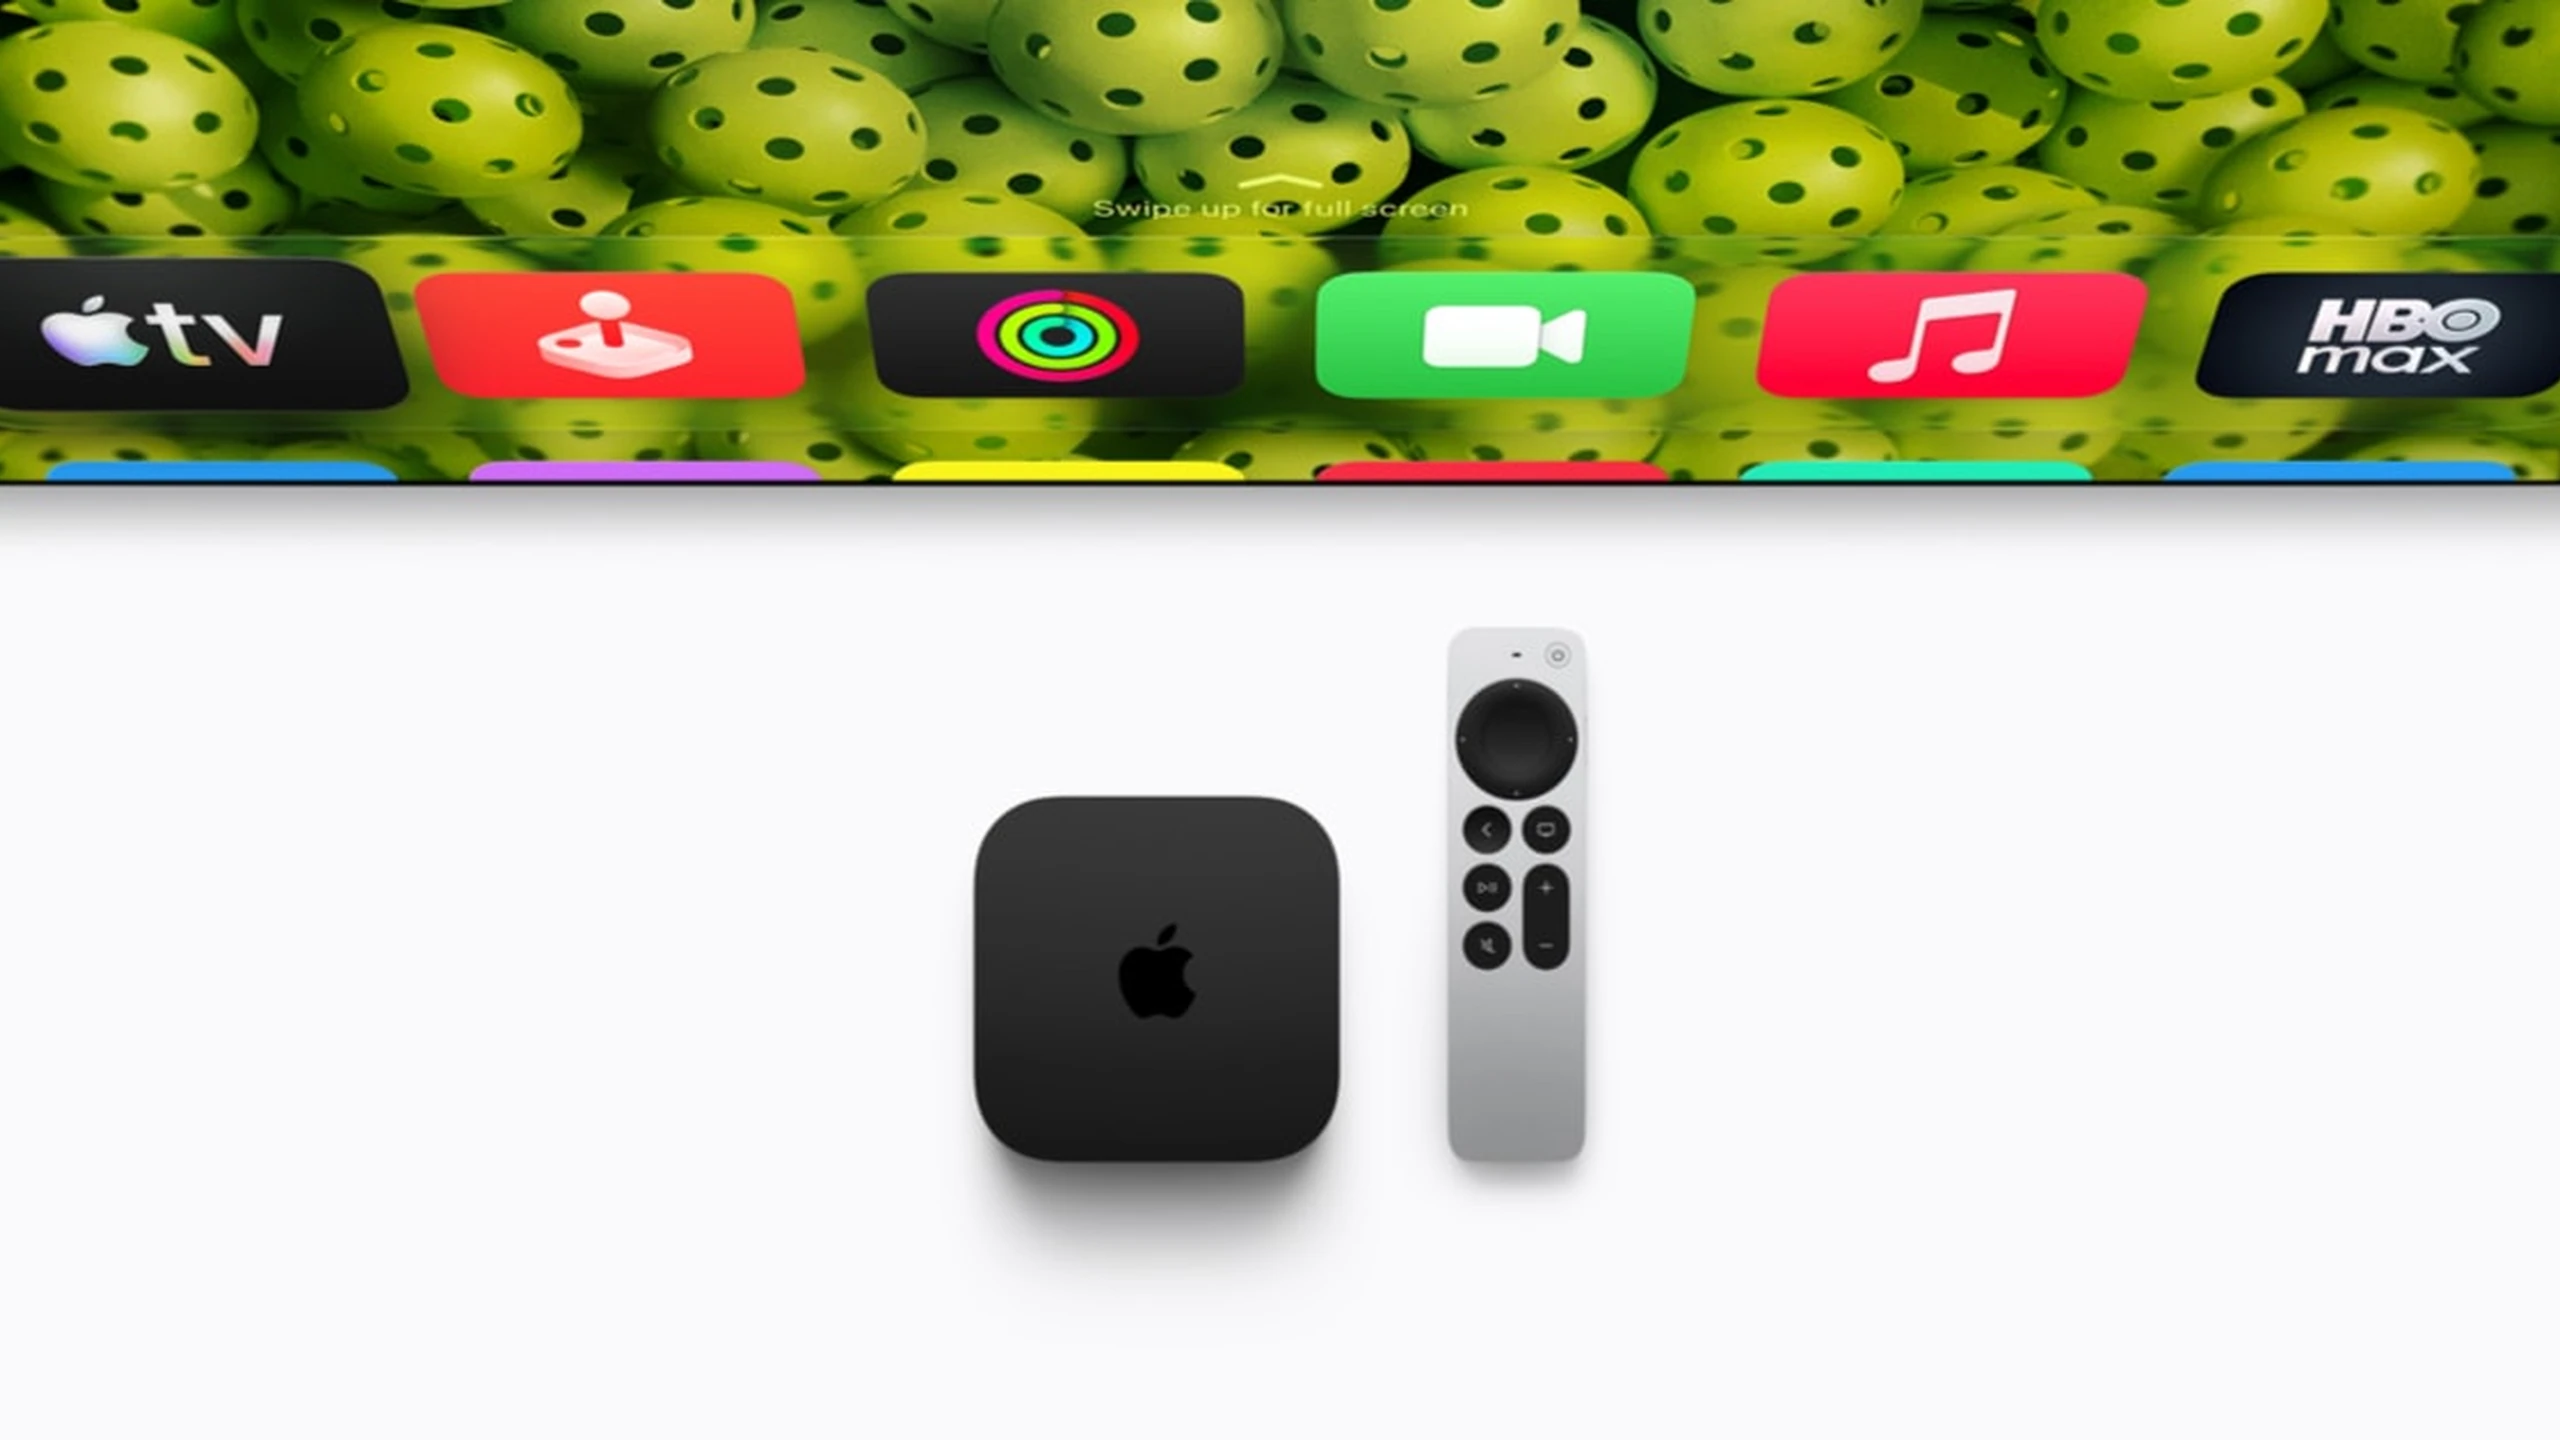
Apple TV aggiunge Siri a distanza, ma anche i vecchi modelli ricevono l’assistente
Apple ha annunciato la quarta generazione di Apple TV 4K il 13 ottobre, con disponibilità prevista il 13 novembre. Chip A19, decodifica AV1 e tre microfoni a campo lontano supportano ricerca conversazionale e controllo domestico senza telecomando. Apple dichiara CPU fino al 50% più veloce e prestazioni GPU doppie: dati aziendali, non test indipendenti. Il nuovo hardware coordina quattro HomePod compatibili; i precedenti restano limitati a due in questa configurazione.
Siri AI arriverà in beta anche su Apple TV 4K di seconda generazione e successive. Non tutte le funzioni conversazionali richiedono quindi il modello nuovo. La beta iniziale supporta l’inglese in otto mercati; cercare un programma consigliato da un amico richiede un iPhone compatibile con Apple Intelligence per il contesto personale. Descrizioni delle immagini delle telecamere e riepiloghi di attività HomeKit ampliano l’uso oltre i film, senza accuratezza ancora verificata indipendentemente.
Il motivo dell’aggiornamento è ascolto diretto nella stanza, coordinamento audio e prestazioni, non il solo nome Siri. Apple descrive elaborazione isolata dei microfoni e cloud protetto; ciò non decide quali informazioni private debbano apparire su uno schermo comune. Famiglie con dispositivi di marche o ecosistemi diversi e lingue non supportate avranno un’esperienza più limitata della dimostrazione.
Gli occhiali Qwen di Alibaba si distinguono per l’accesso ai servizi
Alibaba ha iniziato a vendere Qwen Glasses N1 e N1 Pro in Cina il 13 ottobre dopo i preordini di settembre. N1 ha un sensore da 50 megapixel; Pro aggiunge tracciamento oculare per selezionare oggetti e interagire con i pagamenti. L’azienda descrive acquisti, traduzione, musica e salute, dichiarando 25 ore di standby o nove di musica. Non sono misure dell’uso misto di fotocamera, rete e assistente.
La differenza strategica da Meta è la rete Alibaba di commercio, pagamenti e servizi locali. Riconoscere un oggetto può condurre a cercare un prodotto e acquistarlo, non solo a una risposta. Aumentano quindi l’importanza di approvazione esplicita degli acquisti, indicatori di acquisizione e controlli su voce, sguardo e biometria. I precedenti piani internazionali non provano servizi N1 equivalenti fuori dalla Cina; comodità, lenti graduate e uso prolungato non sono dimostrati dalle specifiche.
ScaleDown separa la gestione del contesto dal ragionamento avanzato
La nuova integrazione ScaleDown di LangChain delega sintesi, compressione, estrazione e classificazione a modelli specializzati con output vincolati, lasciando pianificazione e generazione al modello principale. La compressione dei risultati degli strumenti usa una domanda specifica per scegliere materiale pertinente; l’estrazione legge messaggi utente, senza trasformare supposizioni dell’agente in fatti forniti. Il percorso gateway LangSmith centralizza credenziali, policy e tracce.
Il middleware è fail-open: se la chiamata ausiliaria viene rifiutata o non è disponibile, l’agente continua senza trasformazione. La disponibilità può quindi nascondere maggiori costi di contesto o stato estratto mancante. La sintesi è inoltre in anteprima privata. I confronti del fornitore su costi e velocità riguardano operazioni ristrette, non l’intero flusso. La compressione può perdere eccezioni o istruzioni e cambiare il riuso della cache: confrontare completamento corretto, fatti conservati, tentativi ripetuti e latenza totale, mantenendo recuperabile l’originale.
LangSmith cerca comportamenti con un budget esplicito di prove
LangSmith AI Search è entrato in beta pubblica il 13 ottobre. Si possono descrivere frustrazione dell’utente o successo dichiarato senza completare il compito, aggiungere filtri tradizionali ed esaminare corrispondenze ordinate per confidenza. Il sistema normalizza la cronologia ripetuta in una traiettoria e usa un modello decisionale, oltre a parole chiave e similarità vettoriale.
Ogni traiettoria ha 8.000 token, dando priorità a messaggi utente e risposte finali prima delle operazioni intermedie. Errori decisivi degli strumenti possono restare fuori; contenuti di sottoagenti, middleware e compattazione non sono cercati. Le descrizioni non si salvano ancora come viste né si conservano nei link condivisi. L’abilitazione amministrativa autorizza elaborazione negli Stati Uniti anche con hosting altrove; le informazioni sanitarie protette sono escluse e la funzione non è coperta da BAA. La confidenza non è prova: verificare i dati registrati e trasformare problemi ricorrenti in valutatori testati.
Anthropic dimostra componenti di replica, non un worm IoT autonomo
La ricerca controllata Anthropic separa distribuzione su hardware sconosciuto e propagazione completa. Qwen3.5-9B ha configurato inferenza su otto categorie hardware su nove. Un altro modello distribuito su 15 box Android TV produceva 0,39 token al secondo: fattibilità, non velocità interattiva pratica.
In una rete isolata di otto emulatori, con manutenzione volutamente senza autenticazione, GLM-5.2 ha raggiunto tutti i nodi in quattro prove su cinque e sette nell’altra. L’orchestratore capace era su un server esterno, non sulle deboli destinazioni. I piccoli modelli compatibili non completavano affidabilmente tutta la sequenza. Note di risoluzione ereditate miglioravano tentativi successivi senza riaddestrare i pesi. Il rischio aperto è la convergenza tra capacità e distribuibilità dei piccoli modelli, non la prova che malware sia sfuggito nelle case.
La falla Ivanti sfruttata richiede indagine oltre alla patch
CISA ha inserito Ivanti Connect Secure CVE-2026-104935 nel KEV il 13 ottobre dopo sfruttamento osservato. La falla consente comandi non autenticati nei rami interessati. Volexity ha ricostruito attività dal 3 ottobre su una versione allora aggiornata, trovando furto di credenziali, interrogazioni di directory e preparazione di accessi ulteriori. Dimensione complessiva e obiettivo finale restano ignoti.
L’operatore riutilizzava l’exploit senza lasciare una web shell persistente convenzionale, ripristinava modifiche temporanee e cancellava alcuni log. Integrità del disco normale non prova quindi assenza di accessi precedenti. Le versioni corrette chiudono ingresso ed esecuzione documentati; nella fonte restava attesa una patch separata per escalation di privilegi. Aggiornare per ramo, conservare prove e controllare segreti raggiungibili rispondono a problemi diversi e non si sostituiscono.
La scadenza CISA del 16 ottobre riguarda due risposte diverse
Le aggiunte KEV del 13 ottobre abbinavano la falla Ivanti sopra a Windows Shell CVE-2026-96951, fissando il 16 ottobre per le agenzie civili federali. Il record Windows descrive injection di comandi/aggiramento di sicurezza grave che richiede interazione utente; Ivanti no. Distribuzione Windows e risposta d’incidente gateway sono lavori distinti, pur con sfruttamento confermato per entrambi.
KEV non dimostra compromissione di ogni macchina interessata, un unico vettore o impiego ransomware; il relativo campo è sconosciuto. Le organizzazioni private non ereditano l’obbligo federale. Occorre verificare build, esposizione e correzioni effettive, non contare ticket, conservando telemetria per indagare l’attività precedente.