
2026年10月14日 —
Apple TVが遠距離のSiri操作に対応、旧モデルにも対話アシスタント
今日の動きは、テレビで番組を探す、眼鏡で商品を選ぶ、エージェントの履歴を圧縮する、本番トレースを調査するといった具体的な操作へAIを近づけます。重要なのは機能名ではありません。何に新しい機器が必要で、圧縮後にどの証拠が残り、何が実際に実証されたのか。セキュリティでも、侵入口の修正と、修正前にアクセスがあったかを調べることは、互いに代替できない別の作業です。
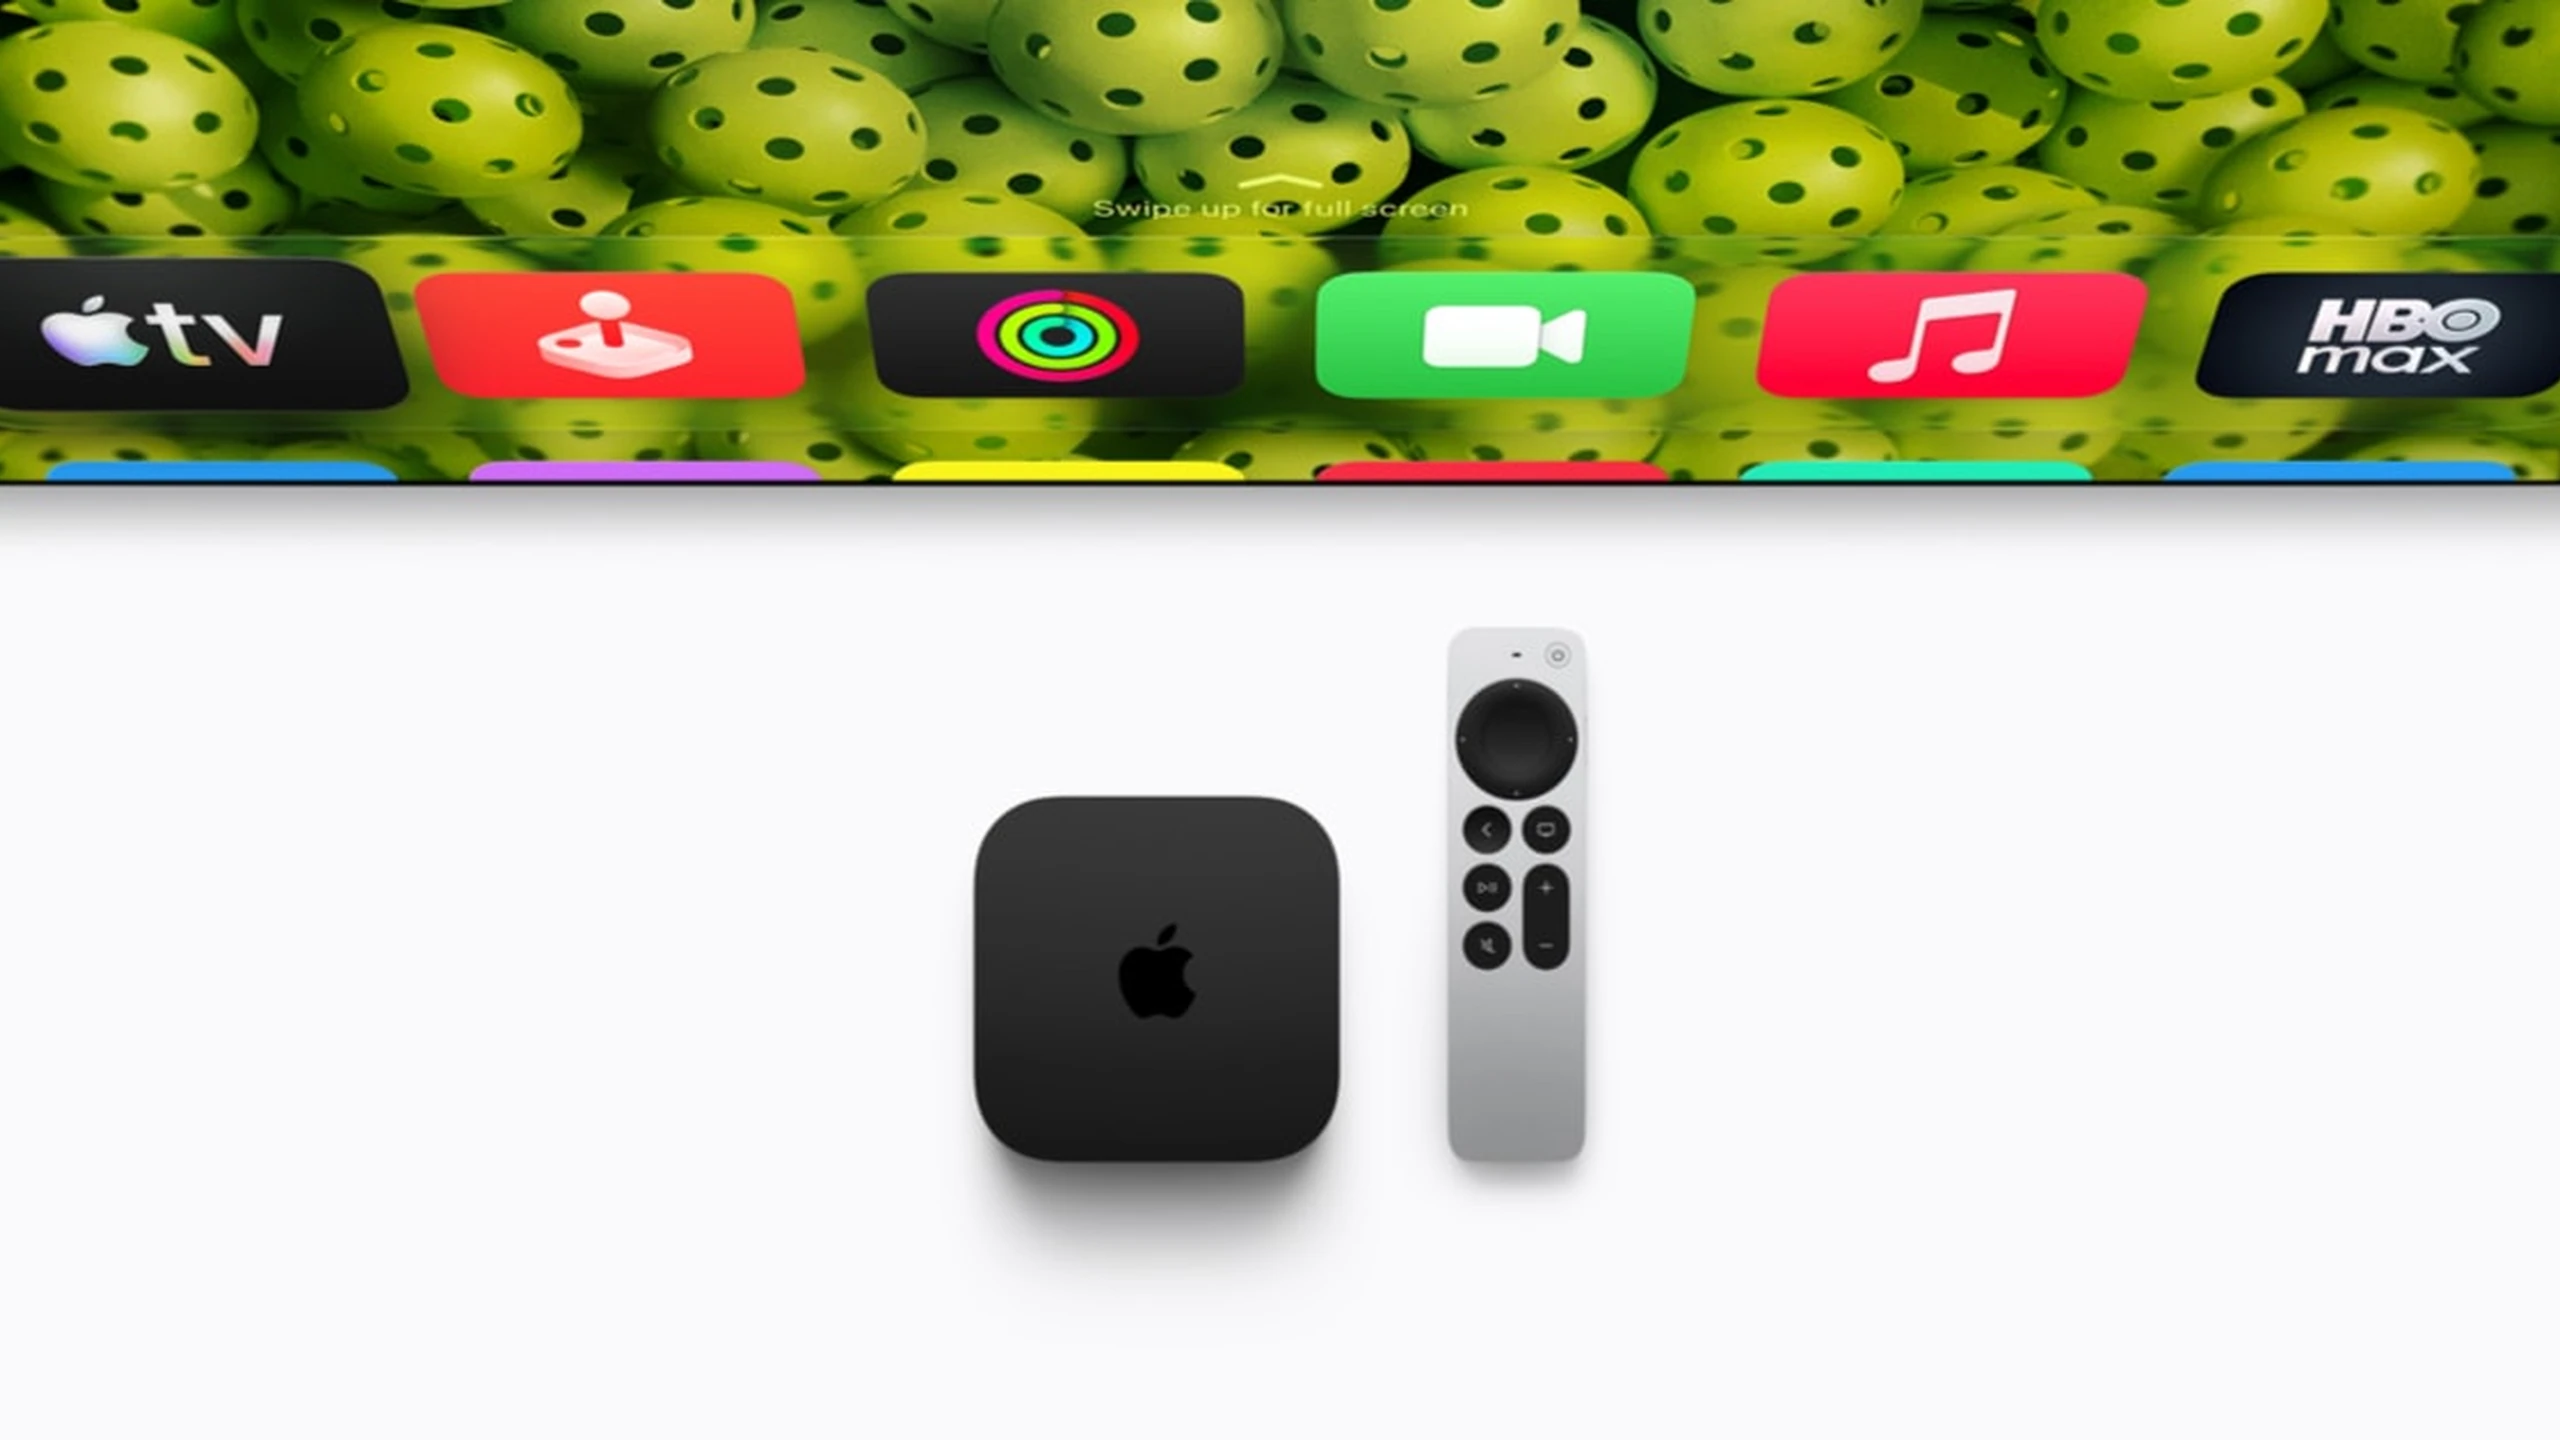
Apple TVが遠距離のSiri操作に対応、旧モデルにも対話アシスタント
Appleは10月13日に第4世代Apple TV 4Kを発表し、11月13日の発売を予定しています。A19チップ、AV1デコード、3基の遠距離集音マイクにより、対話型の番組検索とハンズフリーの家庭内操作に対応します。CPUは最大50%高速、GPU性能は2倍という数字はAppleの主張で、独立テストではありません。新機種は対応HomePodを4台連携できますが、旧モデルはこの構成で2台までです。
Siri AIのベータ版自体は、第2世代以降のApple TV 4Kにも提供されます。したがって全ての対話機能のために買い替える必要はありません。開始時は8市場で英語に対応し、友人からの推薦を基に番組を探すには、個人の文脈を提供するApple Intelligence対応iPhoneが必要です。カメラの状況説明やHomeKit通知の要約は映画検索を超える機能ですが、精度は独立に検証されていません。
買い替えの根拠はSiriという名称より、部屋から直接呼びかける機能、音響連携、機器性能です。Appleは独立したマイク処理と保護されたクラウド処理を説明しますが、それだけで共有画面に誰の私的な情報を出すかは解決しません。異なるブランドやエコシステムの機器を併用する家庭や未対応言語では、発表デモより体験が限定されます。
Alibabaはサービス接続をQwen眼鏡の差別化に
Alibabaは9月の予約開始後、10月13日に中国でQwen Glasses N1とN1 Proを発売しました。N1は5000万画素センサーを搭載し、Proは物体選択や決済関連の操作に使う視線追跡を追加します。買い物、翻訳、音楽、健康機能を掲げ、待機25時間、音楽9時間と説明しますが、カメラ・通信・アシスタントの混合利用時の電池持続時間ではありません。
Metaとの差は、Alibabaの商取引、決済、地域サービス網です。物体認識から回答だけでなく商品検索や取引へ進めます。その分、購入の明示的承認、撮影表示、音声・視線・生体情報の管理が重要になります。以前の海外計画は、N1が中国外で同等のサービスを使える証拠ではありません。装着感、度付きレンズ対応、継続利用も発表仕様だけでは確認できません。
ScaleDownが文脈整理を主力モデルの推論から分離
LangChainの新しいScaleDown連携は、要約、圧縮、抽出、分類を出力制約付きの専用モデルに任せ、主力モデルは計画と生成を続けます。ツール圧縮はタスク固有の問いで関連情報を選択します。抽出はユーザーメッセージを読み、エージェント自身の推測を提供済みの事実とは扱いません。LangSmithゲートウェイ経由では認証情報、方針、追跡を集中管理できます。
ミドルウェアはフェイルオープンです。補助呼び出しが拒否されたり使えなかったりしても、その変換なしで処理を続けます。そのため稼働継続の裏に大きな文脈費用や抽出状態の欠落が隠れ得ます。要約にはプライベートプレビューの制限もあります。提供者の速度・費用比較は狭い処理単位であり全体の比較ではありません。圧縮は例外や指示を落とし、キャッシュ再利用も変えるため、元資料を回復可能にして、成功率、事実保持、再試行、総遅延を比べるべきです。
LangSmithは振る舞いを検索するが、参照証拠には予算がある
LangSmith AI Searchは10月13日に公開ベータへ入りました。「利用者が不満を示す」「未完了なのに成功を報告する」といった行動を記述し、通常のフィルターと組み合わせて信頼度順の一致を調べられます。重複履歴を軌跡に正規化し、単なるキーワードやベクトル類似度ではなく判定モデルを使います。
各軌跡には8000トークンの予算があり、ユーザーメッセージと最終応答が中間操作より優先されます。決定的なツールエラーが視野外になる可能性があり、子エージェント、ミドルウェア、圧縮メッセージは検索対象外です。記述を保存ビューや共有リンクへ残すこともまだできません。管理者が有効化すると他地域のホスティングでも米国で処理され、保護対象医療情報やBAAの対象ではありません。信頼度は証明ではなく、記録を確認し、繰り返す問題をテスト済み評価器へ変える必要があります。
Anthropicが示したのは複製の部品で、自律IoTワームではない
Anthropicの制御実験は未知の機器へのモデル導入と一連の伝播を分けて評価しました。Qwen3.5-9Bは9種類中8種類のハードウェアで推論を設定しました。別の分散モデルはAndroid TVボックス15台で毎秒0.39トークンを生成し、実行可能性を示しましたが実用的な対話速度ではありません。
ファイアウォールで隔離した8ノードの模擬網では保守アクセスを意図的に無認証とし、GLM-5.2は5回中4回全ノード、残りは7ノードに到達しました。この強い指揮モデルは外部サーバーで動き、弱い標的上では実行していません。機器に収まる小型モデルは全過程を安定完了できませんでした。受け継いだ問題解決メモは後続導入を改善しましたが、重みの再学習ではありません。懸念は小型モデルの能力と実行可能性の接近であり、家庭へ悪意あるモデルが脱出した証拠ではありません。
悪用されたIvantiゲートウェイ脆弱性には更新と調査の両方が必要
CISAは実際の悪用を確認し、10月13日にIvanti Connect SecureのCVE-2026-104935をKEVへ追加しました。影響する系統では認証なしのコマンド実行が可能です。Volexityは当時最新だった版への活動を10月3日までさかのぼり、認証情報の窃取、ディレクトリ照会、追加アクセスの準備を確認しました。全体規模と最終目的は不明です。
攻撃者は通常の永続Webシェルを残す代わりに悪用経路を繰り返し使い、一時変更を戻して一部ログを削除しました。ディスク整合性検査が正常でも過去のアクセスがなかったとは言えません。修正版は記録された侵入・実行経路を閉じますが、元の報道時点では別の権限昇格修正は未提供でした。系統別の更新、証拠保全、ゲートウェイが触れられる秘密の調査は別の問題を扱い、一つを他の代わりに完了扱いすべきではありません。
CISAの10月16日期限には異なる二つの対応がある
10月13日のKEV追加は上記Ivantiに加えWindows ShellのCVE-2026-96951を含み、連邦文民機関に10月16日の修正期限を設定しました。Windowsは利用者の操作が必要な高深刻度のコマンドインジェクション/保護機能回避として記録され、Ivantiにはその操作が不要です。ともに実悪用の証拠があっても、Windows全体への更新とゲートウェイ事故対応は別の作業です。
KEV掲載は全対象機の侵害、共通の配布手段、ランサムウェア利用を証明しません。後者の欄は不明です。民間企業に連邦期限の法的義務がそのまま及ぶわけでもありません。更新チケット数より影響するビルド、露出、実際の修正完了を確認し、修正前の活動を調べるテレメトリーを残すことが実務上の教訓です。