
2026年10月14日 —
Apple TV加入远场Siri,但旧款也能获得对话助手
今天的变化把AI推向具体操作:在电视上找节目、用眼镜选择商品、压缩智能体历史,或调查生产追踪。值得区分的不是功能名称,而是哪些能力需要新硬件、压缩后还保留什么证据,以及实验究竟证明了什么。安全部分也要分清:修复入口,与调查修复前是否已发生访问,是两件不能互相替代的工作。
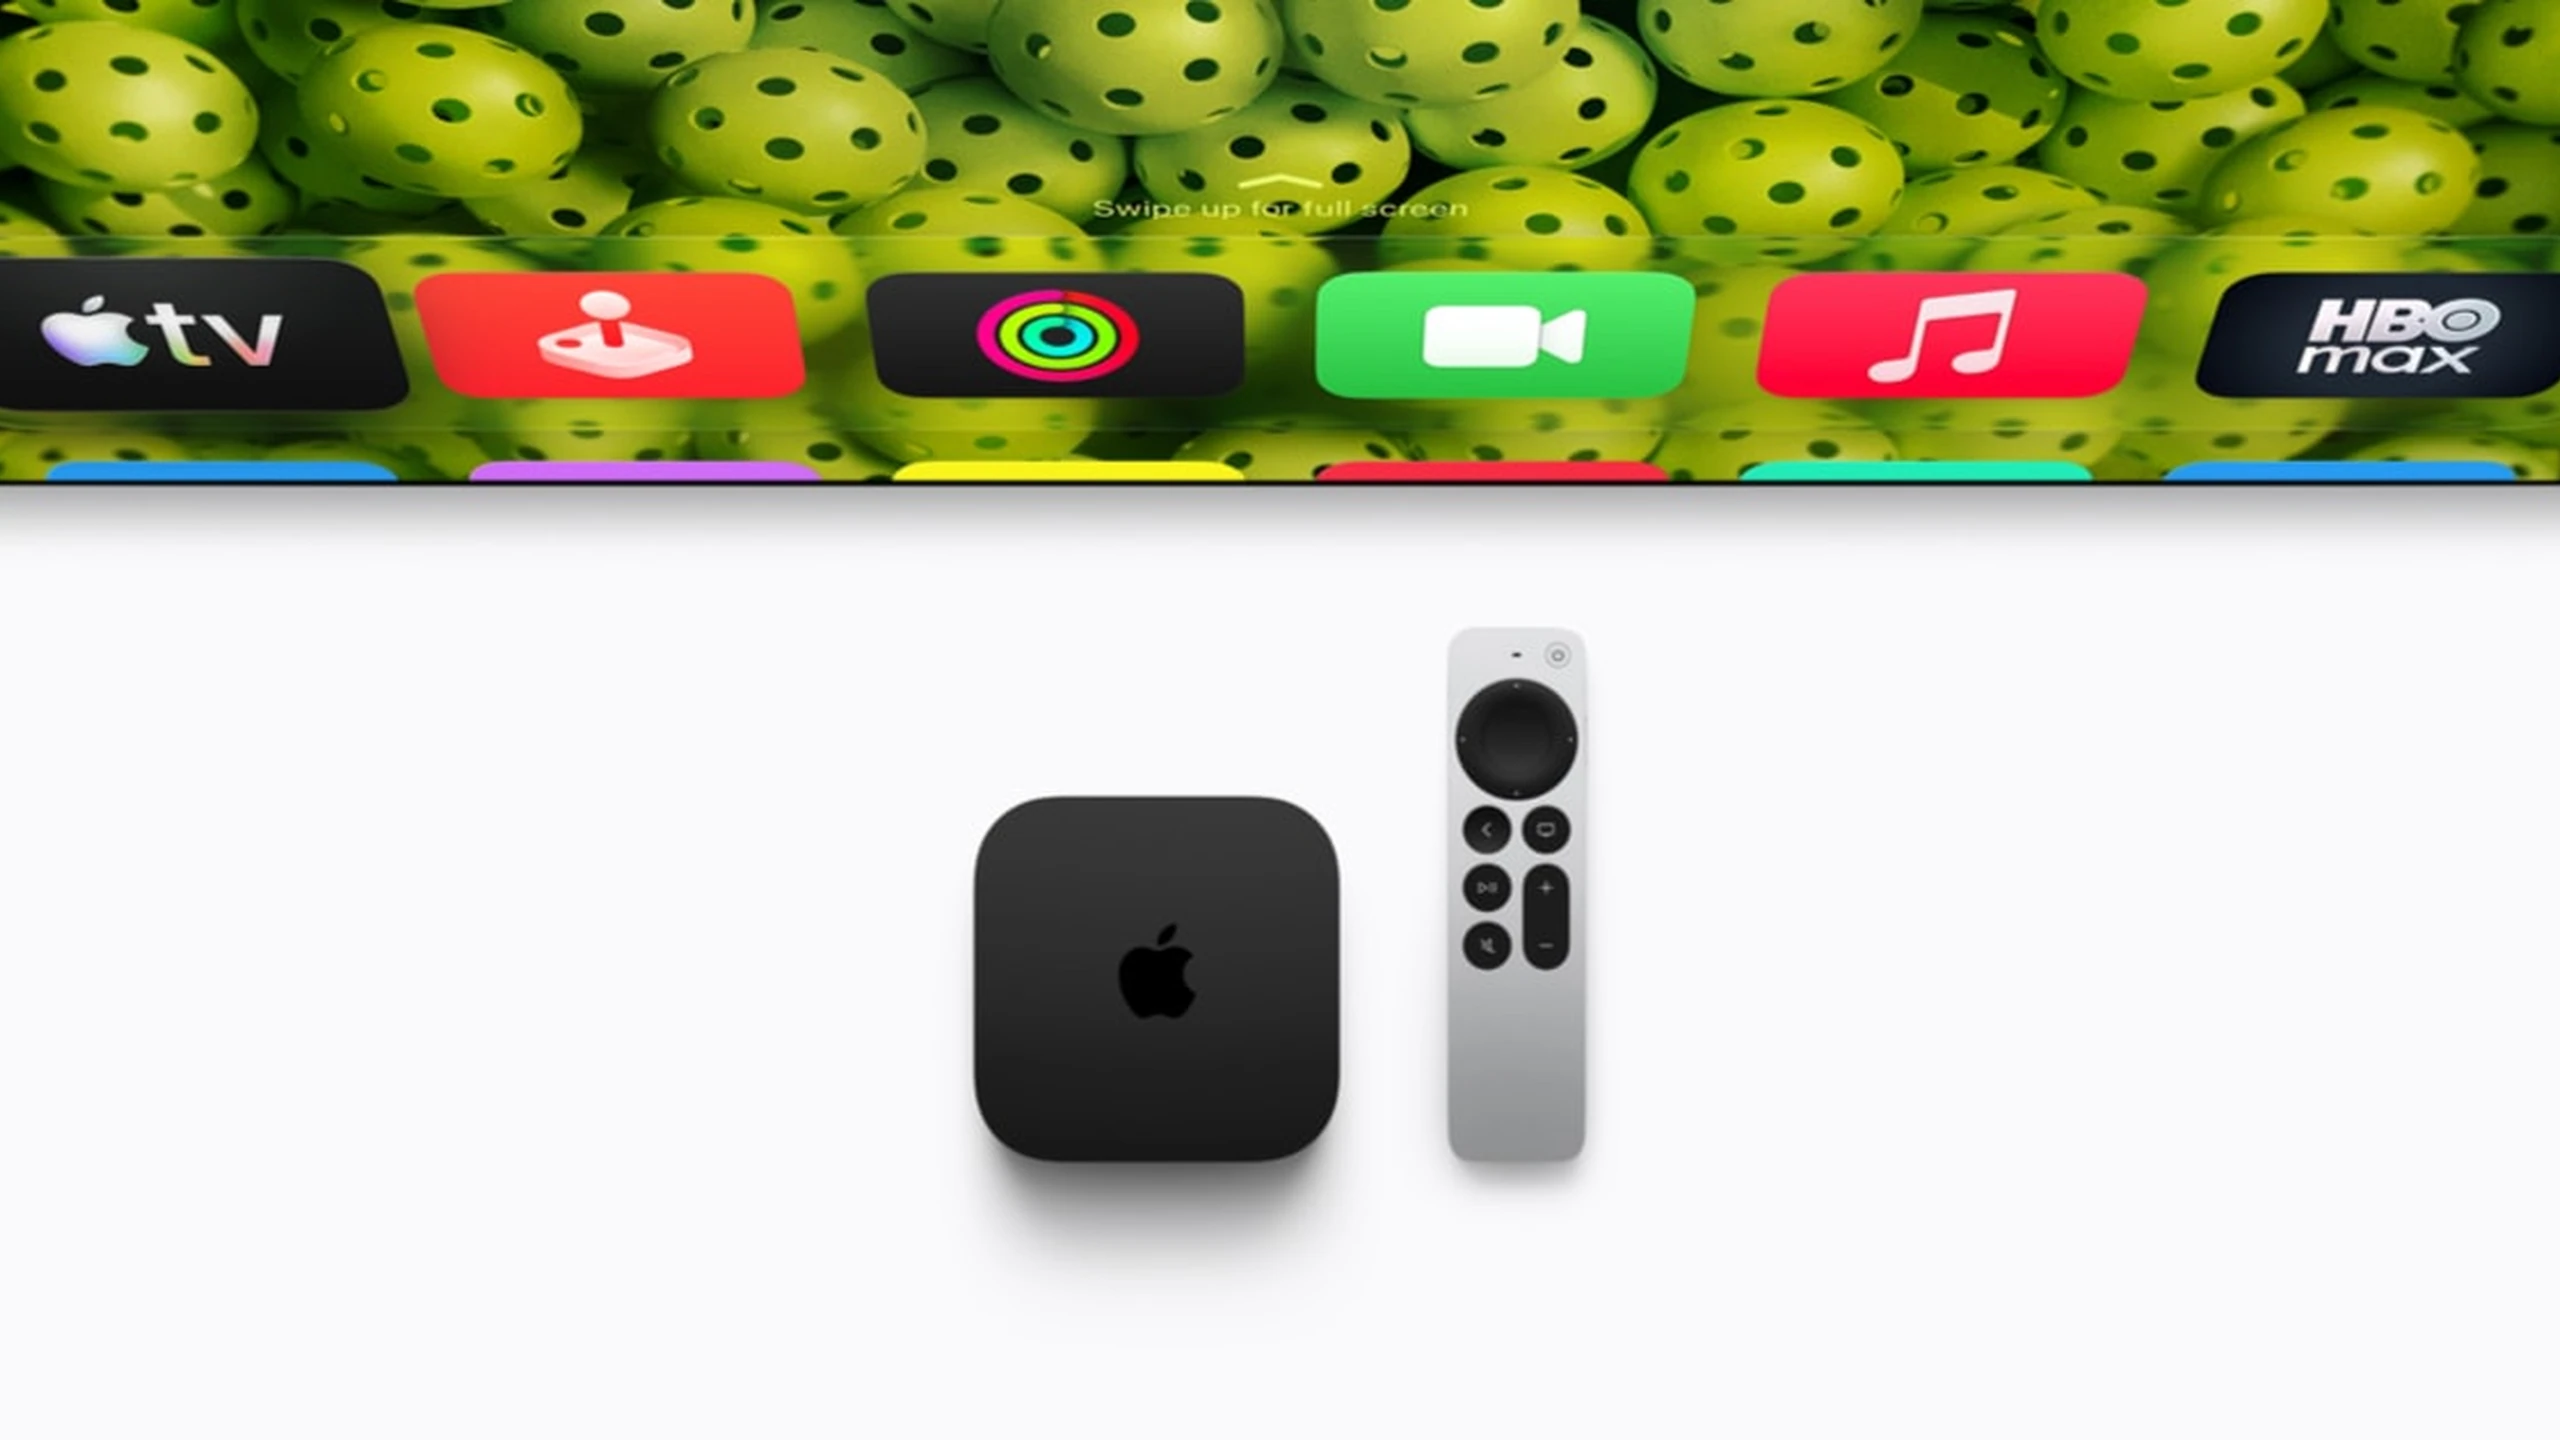
Apple TV加入远场Siri,但旧款也能获得对话助手
Apple于10月13日发布第四代Apple TV 4K,计划11月13日上市。A19芯片、AV1解码和三个远场麦克风,支持对话式节目搜索与免遥控器家庭控制。Apple称CPU最高提速50%、GPU性能翻倍;这是公司数据,尚非独立测试。新机可协调四个兼容HomePod,旧机在该配置下仍限两个。
Siri AI测试版也将覆盖第二代及之后的Apple TV 4K,因此并非所有对话功能都要换新机。首发测试版在八个市场支持英语;按朋友推荐寻找节目,需要具备Apple Intelligence的iPhone提供个人上下文。摄像头活动描述与HomeKit通知摘要,让助手越过找电影的范围,但准确性仍未获独立验证。
升级理由实际落在直接跨房间收音、音响协调和硬件性能,而非Siri标签本身。Apple介绍了隔离麦克风处理与受保护云端处理,但这些保障不会自动解决“谁的私人信息该出现在共享屏幕上”。混合设备家庭和未支持语言,体验也比演示场景有限。
Alibaba把服务接入变成Qwen眼镜的差异化能力
Qwen Glasses N1与N1 Pro于9月开启预订,10月13日在中国开售。N1配备5000万像素传感器,Pro加入眼动追踪,用于物体选择与支付相关交互。公司介绍了购物、翻译、音乐和健康功能,并宣称待机25小时或音乐播放9小时;这些指标不代表相机、联网与助手混合使用时的续航。
与Meta相比,Alibaba更突出的筹码是电商、支付和本地生活服务网络:识别物体后,流程可以继续到商品检索与交易,而不只是回答问题。这也提高了明确购买确认、拍摄提示和语音、视线、生物识别信息控制的重要性。此前国际化计划,不等于N1已在中国以外获得同等服务覆盖;舒适度、验光配镜支持和持续使用,均不能由发布规格证明。
ScaleDown把上下文整理从前沿模型推理中拆出
LangChain的新ScaleDown集成,将摘要、压缩、提取和分类交给受限输出的专用模型,主模型继续规划与生成。工具结果压缩会按具体任务问题选择相关材料;字段提取只读用户消息,不把智能体自身猜测当作用户提供的事实。LangSmith网关路径则集中管理凭据、策略和追踪。
中间件采用失败放行:辅助调用被拒或不可用时,智能体不执行该转换而继续。因此“还在运行”可能掩盖更大的上下文费用或缺失的提取状态。摘要功能还有私有预览限制。供应商速度和价格对比针对窄任务,不是整条智能体工作流;压缩可能丢失例外或指令,也会影响缓存复用。真正要比较的是保留事实、成功完成率、重试和总延迟,并让原始材料可以恢复。
LangSmith按行为查追踪,但模型能看的证据有预算
LangSmith AI Search于10月13日进入公开测试。审核者可描述“用户变得沮丧”或“智能体宣称成功但未完成”等行为,结合常规筛选,查看按置信度排列的匹配。系统先把重复历史规范化为轨迹,再用判定模型分析,不仅依赖关键词或向量相似度。
每条轨迹只有8000 token预算,用户消息和最终回复优先,中间操作随后补入。因此关键工具错误可能不在模型视野内;子智能体、中间件和压缩消息也不被搜索。描述暂不能保存为视图或通过分享链接保留。管理员启用后,即使托管于其他区域,追踪也会在美国处理;受保护健康信息不适用,也不在BAA覆盖内。置信度不是证明,应回到执行证据复核,并将反复出现的问题转成经测试评估器。
Anthropic证明了复制组件,而非自主传播的IoT蠕虫
Anthropic的受控研究将陌生硬件上的模型部署,与端到端传播分开测试。Qwen3.5-9B在九类硬件中的八类成功配置推理。另一模型分布在15个Android电视盒上,每秒仅生成0.39 token:这证明部署可行,不代表具备实用交互速度。
在隔离的八节点模拟器网络中,维护接口刻意不设认证,GLM-5.2五次试验有四次到达全部节点,另一次到达七个。这个强编排模型运行于外部服务器,并未在弱目标上本地运行;能装进设备的小模型,又不能可靠完成全流程。继承排错笔记改善了后续配置尝试,并非模型权重自我重训。真正待观察的是小模型能力与可部署性是否相交,而不是研究已证明恶意模型逃进家庭。
Ivanti网关漏洞被利用,补丁不能替代入侵调查
CISA于10月13日将Ivanti Connect Secure的CVE-2026-104935加入KEV,原因是已观察到真实利用。受影响分支可被未经认证执行命令。Volexity追溯到10月3日针对当时最新版本的活动,发现凭据盗取、目录查询和进一步访问的准备;行动总体规模及最终目标仍不清楚。
攻击者反复使用漏洞通道,而非留下常规持久Web Shell,并恢复临时改动、删除部分日志。因此磁盘完整性检查正常,不能证明过去没有入侵。修复版本关闭已记录的入口和执行路径,但原报道时另一个提权漏洞补丁仍待发布。按分支更新、保全证据、检查网关能够接触的秘密,分别回答不同问题,不能用其中一项完成来替代其余工作。
CISA的10月16日期限对应两条不同修复路径
10月13日的KEV更新,除上述Ivanti漏洞外,还纳入Windows Shell CVE-2026-96951,并要求联邦文职机构在10月16日前处理。Windows记录描述需要用户交互的高危命令注入/安全绕过,Ivanti路径则无需用户交互。因此即使两者均有真实利用证据,Windows大规模更新与网关事件响应仍是不同工作。
KEV收录不等于每台受影响设备都已失陷,也未证明统一投递手法或勒索软件关联;目录中的勒索活动字段为未知。私营机构并不继承联邦期限的法律义务。运营上应核实受影响构建、暴露与实际完成的修复,而非只统计补丁工单,同时保留足够遥测追查修复前的活动。