
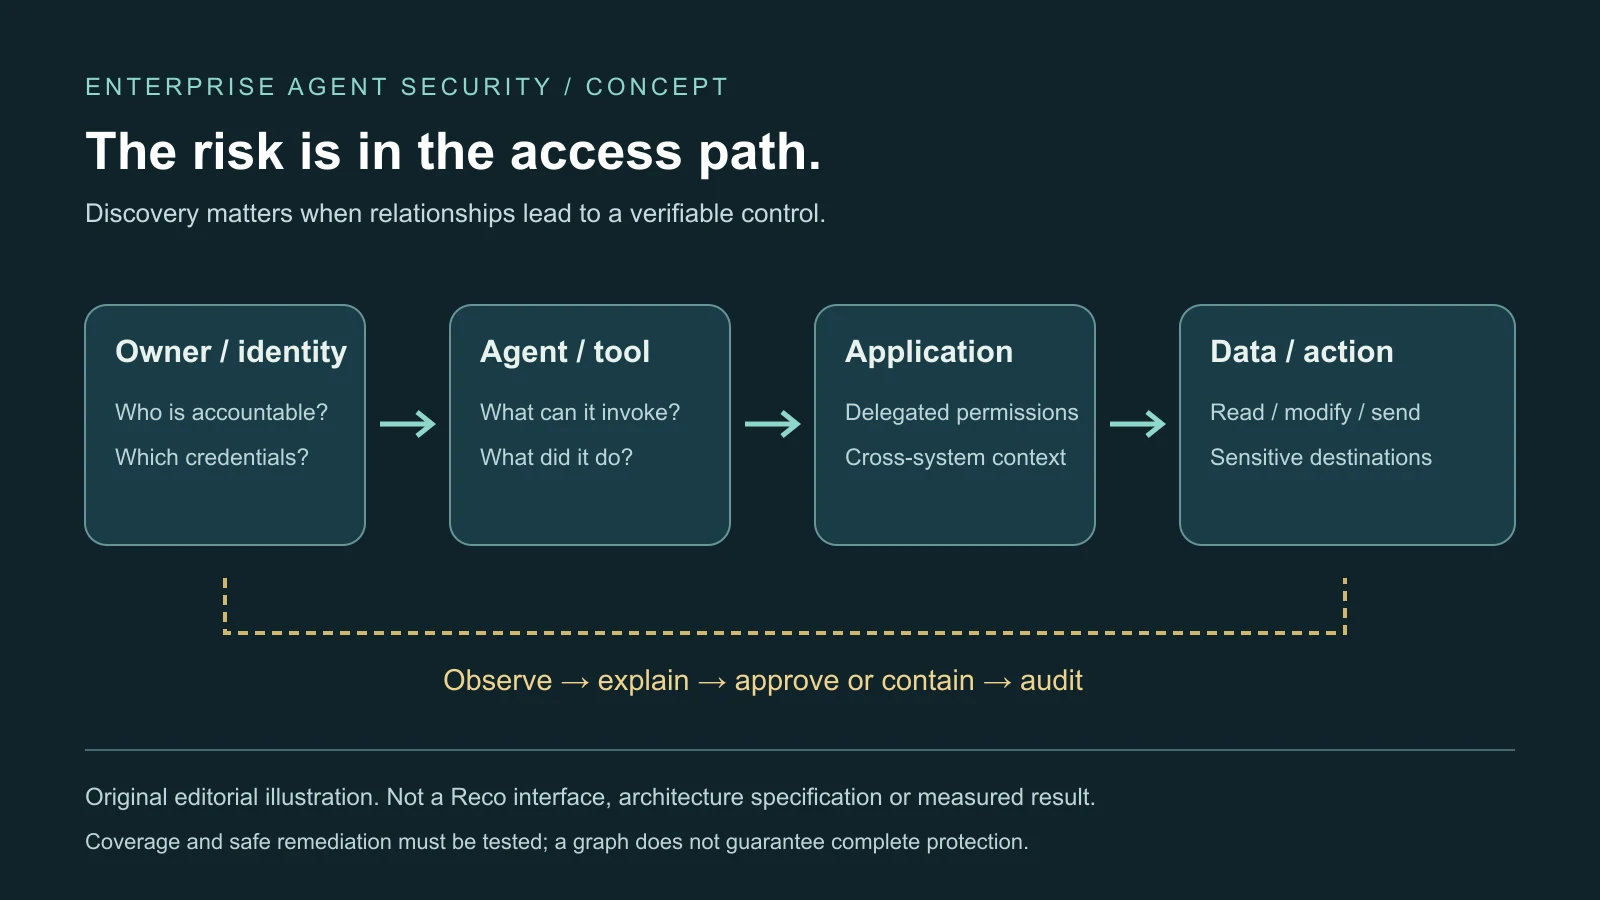
Recos jüngste Finanzierung stützt eine anspruchsvolle These: Die Sicherheit von Unternehmensagenten sollte Beziehungen über Anwendungen hinweg verfolgen, statt bei Modelleingaben und -ausgaben zu enden. Wer einen Assistenten findet, seine Zugangsdaten zuordnet und erreichbare Ressourcen verfolgt, könnte Befugnisse sichtbar machen, die klassische Inventare übersehen. Ob diese Karte zuverlässig zu sichererem Zugriff führt, bleibt die wesentliche offene Frage.
Am 29. September 2026 kündigte Reco weitere 55 Millionen Dollar und damit insgesamt 140 Millionen Dollar aufgenommenes Kapital an. Im Februar war eine Series B über 30 Millionen Dollar angekündigt worden. Die Expansion erfolgt in einem Markt, in dem WitnessAI, Noma Security, Identitäts- und Endpoint-Anbieter sowie Softwareplattformen um überlappende Kontrollen desselben Workflows konkurrieren.
Kapital für Vertrieb und ein breiteres Produkt
Die September-Ankündigung umfasst eine strategische Investition von AT&T Ventures sowie Unterstützung der neuen Investoren Forestay und Quadrille Capital. Reco will Vertrieb, Partnerschaften, Kanäle und Kundensupport in Nordamerika und Europa ausbauen. Im Februar waren Zeev Ventures, Insight Partners, Boldstart Ventures, Workday Ventures, TIAA Ventures, S Ventures und Quadrille Capital beteiligt.
CEO und Mitgründer Ofer Klein erklärte TechCrunch, die Bewertung habe sich seit Februar mehr als verdoppelt. Er nannte lediglich einen hohen dreistelligen Millionenbetrag. Wiederkehrender Jahresumsatz liege im zweistelligen Millionenbereich und solle 2026 auf das Dreifache steigen. Das ist eine Prognose der Geschäftsführung, kein unabhängig bestätigtes Ergebnis. Klein nannte außerdem über 100 Kunden und etwa 40% Geschäft mit Finanzdienstleistern.
AT&T ist Kunde und Investor. Das verbindet die Runde mit Unternehmenseinsatz und potenziellem Vertrieb, belegt aber weder breite Nachfrage noch überlegenen Schutz unabhängig. Auch die Zusammenarbeit mit ServiceNow deutet auf Workflow-Integration. Partnerschaften allein messen keine Sicherheitswirkung.
Das Produkt entwickelt sich von SaaS-Transparenz zur Agentensicherheit. Beim Plattformstart im Juni meldete Reco über 230 Integrationen und 1.000 Erkennungskontrollen. Im Oktober-Bericht warb es mit über 280 Integrationen. Das sind zeitgebundene Unternehmensangaben, kein Vergleich der Beobachtungs- oder Kontrolltiefe einzelner Konnektoren.
Warum Beziehungen das Risiko verändern
Agenten können unter delegierter Autorität Datensätze lesen, Tools aufrufen, Anwendungen ändern und Nachrichten senden. E-Mail-Lesen, Cloud-Suche, Kundenbearbeitung und Versand mögen einzeln vernünftig erscheinen. Zusammen können sie einen erheblich folgenreicheren Zugriffspfad bilden.
Agenten kommen als Einzelkauf, Eigenentwicklung, Browsererweiterung oder aktivierte Funktion in Salesforce, Microsoft 365 und Slack ohne eigene Beschaffung hinzu. Eine Liste gekaufter Anwendungen beschreibt daher nicht alle handlungsfähigen Systeme. Verantwortung kann unklar werden; Dienstkonten und Tokens können Beschäftigte oder Projekte überdauern.
Klein zufolge fand Reco bei einem Fortune-100-Kunden 21.000 zuvor unbekannte Agenten. Der Wert ist nicht unabhängig technisch validiert. Seine Bedeutung hängt von der Agentendefinition ab: eingebettete Assistenten, Automatisierungen, Workflows, Integrationen, Produktion, Tests und verlassene Konfigurationen haben unterschiedliche Risiken.
Er schilderte außerdem einen Finanzkunden, bei dem der Agent eines früheren Mitarbeiters angeblich Salesforce-Zugriff hatte und Informationen mit einer Domain außerhalb der Unternehmenstransparenz teilen konnte. Das illustriert mangelnde Zuständigkeit und Stilllegung, nicht dieselbe Gefährdung bei jedem Kunden. Rechte bei einem Wechsel zu widerrufen oder zu übertragen zählt ebenso wie ursprüngliche Erkennung.
Recos Kontextgraph aktualisiert Beziehungen zwischen Menschen, Konten, Agenten, Anwendungen, Rechten, Daten und beobachteter Aktivität. Direkte Integrationen, Browser- und Netzwerksignale sollen Erkennung ermöglichen; Prompt- und Tool-Aufrufprüfung sollen Administratoren beim Entzug unnötiger Rechte helfen. Der beabsichtigte Vorteil ist, direkte und indirekte Autorität zu verstehen, nicht bloß die Existenz eines Agenten.
Prompt-Angriffe erfordern Kontrolle, keine Immunitätsversprechen
Prompt Injection versteckt feindliche Anweisungen in Material, das KI liest. Kann der Agent E-Mails versenden, Dateien ändern oder APIs aufrufen, wird Irreführung zur Handlung. Dauerbetrieb erlaubt Tausende Datensätze oder wiederholte Aktionen binnen Minuten und verkürzt die Reaktionszeit gegenüber menschlichen Abläufen.
Eine große Studie analysierte 1,8 Millionen Injektionsversuche aus einem öffentlichen Wettbewerb und meldete über 60.000 erfolgreiche Angriffe mit Richtlinienverstößen, darunter unbefugter Zugriff, verbotene Finanzaktionen und Compliance-Fehler. Das sind Forschungsergebnisse, weder ein Reco-Wirksamkeitsbenchmark noch eine Zahl produktiver Vorfälle.
Eine Sicherheitsschicht beseitigt nicht jeden Modellfehler. Erreichbare Ressourcen zu begrenzen und folgende Aktionen zu beobachten kann dennoch Folgen mindern. Least Privilege gewährt nur aufgabenbezogene Rechte, ist bei kontextabhängig handelnder Software aber schwierig. Einzeln erlaubte Aufrufe können schädliche Folgen bilden; nötig ist Korrelation über Zeit, Tools, Konten und Anwendungen.
Auch Inspektion ist begrenzt. Verschlüsselung, Datenresidenz und Verbote der Speicherung sensibler Prompts oder Dokumente schränken Sichtbarkeit ein. Finanzkunden schärfen Anforderungen, können aber Implementierung und Vertriebsprüfung erschweren. Ein Beziehungsgraph ist nicht automatisch eine vollständige Policy Engine.
Konkurrenz macht Konnektortiefe wichtiger als Anzahl
Ein Gateway beobachtet Verkehr an einem Kontrollpunkt. Eingebettete Assistenten, direkte Integrationen und Browseraktivität können außerhalb dieses Pfads liegen, was Recos anwendungsübergreifendes Argument stützt. Ohne verlässliche Daten erzeugen fehlende Anwendungen, alte Rechte, lückenhafte Logs und unklare Verantwortung jedoch ein beruhigendes, falsches Bild.
Reco will Integrationen binnen Tagen ergänzen können. Konten aufzulisten entspricht aber nicht dem Erkennen delegierter Autorität, Tool-Aktionen und Anomalien. Breite wird wertvoll, wenn sie Erkennung und Reaktion über verschiedene Log- und Rechtemodelle hinweg ermöglicht, einschließlich interner Agenten mit eigenen Tools.
WitnessAI nahm im Januar 2026 strategisch 58 Millionen Dollar auf, beobachtet Unternehmens-KI und erweitert Kontrollen auf Agenten, Tools und Model-Context-Protocol-Server. MCP verbindet KI mit Daten und Werkzeugen; jede Verbindung fügt Rechte- und Vertrauensgrenzen hinzu. Noma Security kündigte im Juli 2025 eine Series B über 100 Millionen Dollar an und positioniert Kontrollen für Entwicklung, Modelle, Daten, Infrastruktur, Nutzung und Laufzeit.
CrowdStrike und andere Endpoint-Anbieter beobachten Geräteprozesse; Identitätsanbieter erweitern nichtmenschliche Identitäten; Cloud und SaaS setzen Rechte eigener Assistenten durch. Microsoft, Salesforce, ServiceNow und Google besitzen wichtige Einsatzflächen. Trotz möglicherweise fehlendem vollständigem Plattformkontext haben sie Vertrieb, Telemetrie und bestehende Budgets.
Die Überschneidung erweitert mögliche Budgets, erschwert aber die Beschaffungszuständigkeit. Kunden könnten Käufe aufschieben oder bei etablierten Anbietern bündeln. Reco muss eine koordinierende Rolle oder tiefere Abdeckung belegen, die bei besseren nativen Funktionen wertvoll bleibt, statt nur umfassendere Begriffe zu nutzen.
Ausstehend ist sichere, messbare Abhilfe
Fehlalarme können Teams mit normalen Abläufen überlasten; übersehene Treffer können sensible Agenten hinter lückenhaften Konnektoren oder verschlüsselten Pfaden verbergen. Nachweise sollten Erkennungsgrundgesamtheit, Produktion versus Tests, Fehlalarmquoten und tatsächlich entfernte übermäßige Rechte nennen. Umsatzwachstum beantwortet das nicht.
Abhilfe darf Arbeit nicht unterbrechen. Ein Monatsabschlussagent benötigt zeitweilig womöglich berechtigt breiten Lesezugriff. Sensiblen Versand an unbekannte Domains sofort zu blockieren kann sinnvoll sein; neuer interner Lesezugriff erfordert vielleicht Freigabe. Beobachtung, Empfehlung, Genehmigung und Durchsetzung sind nicht gleichzusetzen.
Konkrete Tests wären verbliebene Mitarbeiterzugangsdaten, ein Support-Agent mit indirektem Zugriff auf geschützte Kundenakten und ein bösartiges Dokument, das Tool-Nutzung umlenkt. Nachvollziehbare Spuren sollten Identität, Ressource, Recht, Reaktion und Eindämmungszeit statt nur eines undurchsichtigen Scores zeigen. Kontrollierte Angriffstests können Injection, Zugangsdatenmissbrauch, Tool-Missbrauch und Datenbewegung prüfen, ohne Vollschutz zu versprechen.
Frühe Entwicklungskontrollen finden übermäßige Tool-Umfänge, unsichere Zugangsdaten und fehlende Freigaben; Laufzeitüberwachung ergänzt Entwurfstests. Auditierbare Stilllegung muss Tokens, Dienstkonten, Skripte und Verbindungen entziehen oder übertragen. Technische Objekte zu verbinden ersetzt nicht die Zuständigkeitsvereinbarung von Sicherheit, Engineering, Governance, Recht und Anwendungsverantwortlichen.
Drei Entwicklungen prüfen die Investition: tiefere Integration, unabhängig überprüfbare Ergebnisse wie schnellere Untersuchung und Eindämmung sowie eine verteidigbare Rolle neben Plattformen. Reco hat mehr Mittel dafür. Die Unterscheidung zwischen einer Karte des Agentenwildwuchses und zuverlässig sicherem Handeln bleibt offen.
Weiterführend: Wissensbasen technischer Dokumente und Zugriffsgrenzen. Ursprünglicher Aggregationseintrag.