
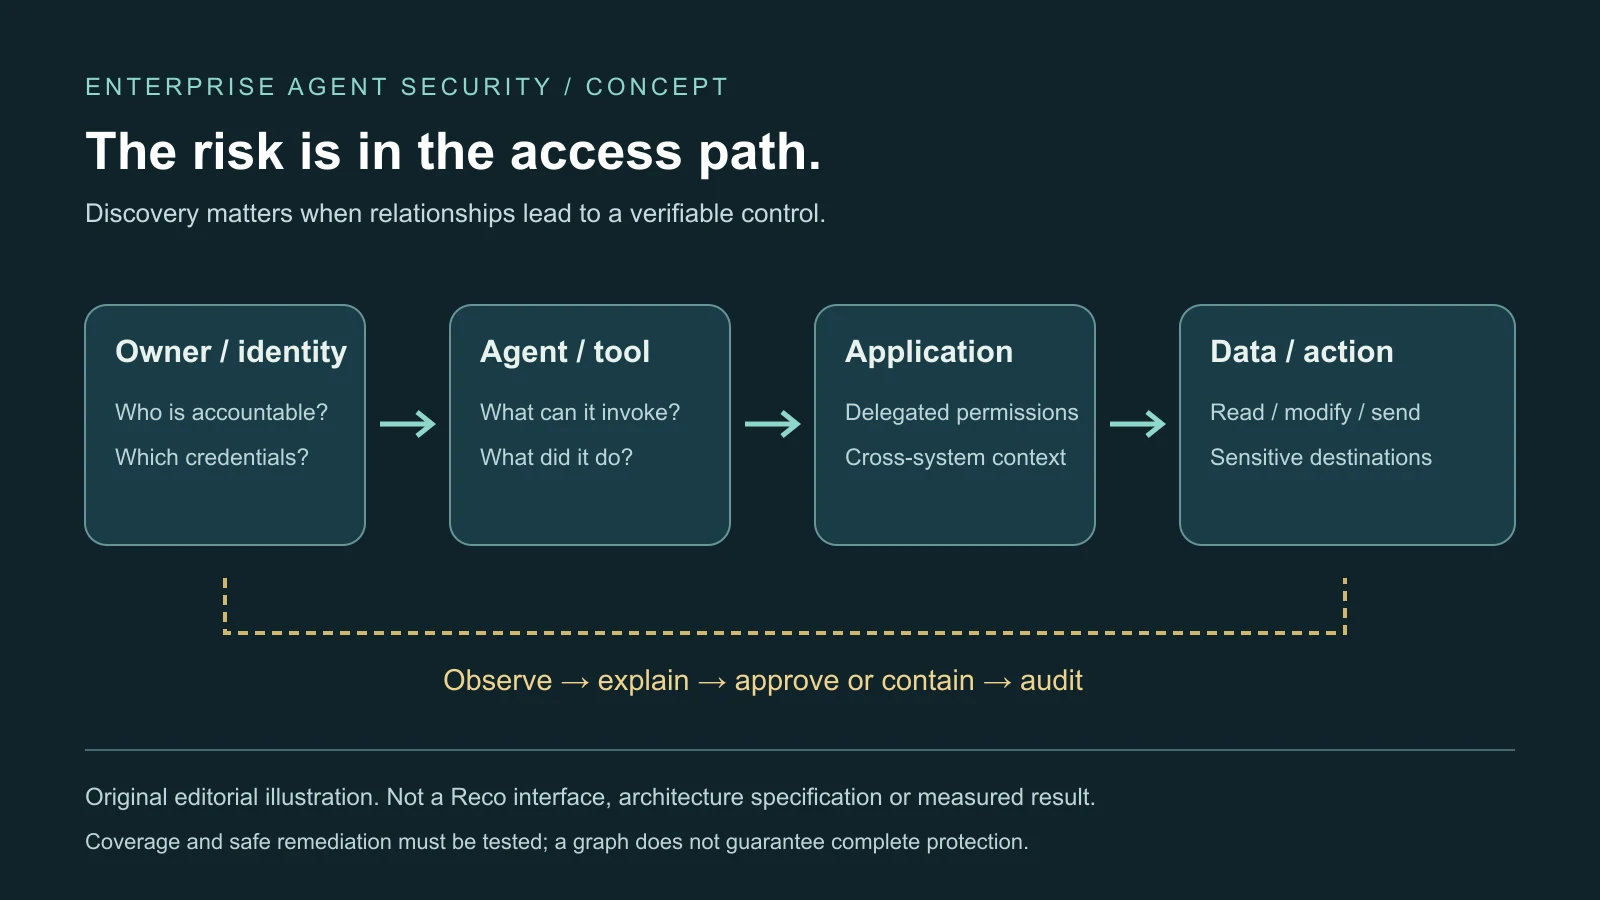
La nueva financiación de Reco respalda una propuesta ambiciosa: la seguridad de agentes empresariales debe seguir relaciones entre aplicaciones, no detenerse en entradas y salidas del modelo. Encontrar un asistente, identificar sus credenciales y rastrear qué alcanza podría revelar autoridad ausente de inventarios tradicionales. Si ese mapa conduce de forma fiable a accesos más seguros sigue siendo la pregunta esencial.
La empresa anunció 55 millones de dólares adicionales el 29 de septiembre de 2026, elevando el total a 140 millones. En febrero anunció una Serie B de 30 millones. La expansión llega cuando WitnessAI, Noma Security, proveedores de identidad, seguridad de dispositivos y plataformas compiten por controles superpuestos del mismo proceso.
Capital para distribución y un producto más amplio
El anuncio de septiembre incluye inversión estratégica de AT&T Ventures y respaldo de nuevos inversores Forestay y Quadrille Capital. Reco destina fondos a ventas, alianzas, canales y asistencia en Norteamérica y Europa. En febrero participaron Zeev Ventures, Insight Partners, Boldstart Ventures, Workday Ventures, TIAA Ventures, S Ventures y Quadrille Capital.
El CEO y cofundador Ofer Klein dijo a TechCrunch que la valoración se había más que duplicado desde febrero, situándola solo en la franja alta de cientos de millones de dólares. Los ingresos recurrentes anuales serían decenas de millones y esperaba triplicarlos en 2026. Es una previsión del ejecutivo, no un resultado verificado independientemente. También citó más de 100 clientes y servicios financieros representando aproximadamente el 40% del negocio.
AT&T es cliente e inversora. Vincula la ronda con uso empresarial y posible distribución, pero la inversión de un cliente no prueba independientemente demanda amplia o protección superior. El trabajo con ServiceNow apunta también a integración de procesos; las alianzas por sí solas no miden seguridad.
El producto pasó de visibilidad SaaS a agentes. En el lanzamiento de junio, Reco declaró más de 230 integraciones y 1.000 controles de detección. La información de octubre describía más de 280 integraciones anunciadas. Son cifras empresariales fechadas, no una comparación de cuánto observa o controla cada conector.
Por qué las relaciones cambian el riesgo
Un agente puede leer registros, llamar herramientas, actualizar aplicaciones y enviar mensajes mediante autoridad delegada. Leer correo, buscar archivos cloud, editar clientes y transmitir información parecen razonables por separado. Combinados crean un camino de acceso mucho más importante.
Los agentes llegan mediante compras, desarrollo propio, extensiones o funciones activadas en Salesforce, Microsoft 365 y Slack sin nueva adquisición. El inventario de aplicaciones compradas no describe todos los sistemas capaces de actuar. La responsabilidad puede ser ambigua y cuentas de servicio o tokens sobrevivir al empleado o proyecto original.
Klein afirma que Reco encontró 21.000 agentes desconocidos en un cliente Fortune 100. No hay validación técnica independiente. La interpretación depende de la definición: asistentes integrados, automatizaciones, procesos, integraciones, producción, pruebas y configuraciones abandonadas no comparten riesgo.
También describió un cliente financiero donde un agente de un antiguo empleado supuestamente accedía a Salesforce y compartía información con un dominio fuera de la visibilidad empresarial. Ilustra un problema de responsabilidad y retirada, no demuestra igual exposición en todos los clientes. Revocar o transferir acceso delegado cuando alguien se marcha importa tanto como descubrir la implantación.
El grafo de contexto actualiza relaciones entre personas, cuentas, agentes, aplicaciones, permisos, datos y actividad observada. Reco dice descubrirlos con integraciones directas, señales del navegador y red, e inspeccionar prompts y llamadas para ayudar a retirar accesos innecesarios. Busca entender cómo la autoridad directa o indirecta alcanza otro sistema, no solo registrar que un agente existe.
Los ataques de prompts exigen controles, no inmunidad
La inyección introduce instrucciones hostiles en material leído por IA. Si el agente envía correo, modifica archivos o llama API, el desvío se convierte en acción operativa. Un agente continuo puede revisar miles de registros o repetir acciones en minutos, reduciendo el tiempo de respuesta frente al ritmo humano.
Un gran estudio analizó 1,8 millones de intentos de una competición pública y comunicó más de 60.000 ataques exitosos con violaciones: acceso no autorizado, acciones financieras prohibidas y fallos de cumplimiento. Son resultados de investigación, no un benchmark de eficacia Reco ni recuento de incidentes productivos.
Una capa de seguridad no elimina todo fallo del modelo, pero limitar recursos y observar acciones posteriores puede reducir consecuencias. El privilegio mínimo concede lo necesario, aunque el software adaptativo cambia acciones y contexto. Llamadas aceptables individualmente pueden formar una secuencia perjudicial; hace falta correlacionar tiempo, herramientas, cuentas y aplicaciones.
La inspección también tiene límites. Cifrado, residencia de datos y prohibiciones de conservar prompts o documentos sensibles restringen la visibilidad. Los clientes financieros pueden elevar exigencias y complicar implementación y revisión comercial. Un grafo no es automáticamente un motor completo de políticas.
La competencia premia profundidad, no solo conectores
Una pasarela observa tráfico en un punto de control. Asistentes integrados, conexiones directas y navegador pueden operar fuera de él, respaldando la perspectiva entre aplicaciones. Pero el grafo exige datos fiables: aplicaciones ausentes, permisos antiguos, registros incompletos y responsables inciertos producen una imagen tranquilizadora pero engañosa.
Reco dice añadir integraciones en días. Listar cuentas no equivale a revelar autoridad delegada, acciones y anomalías. La amplitud sirve cuando permite detectar y responder pese a distintos registros y permisos, incluidos agentes internos con herramientas personalizadas.
WitnessAI captó 58 millones estratégicos en enero de 2026, observa interacciones de IA y amplió controles a agentes, herramientas y servidores Model Context Protocol. MCP conecta IA con datos y herramientas, añadiendo límites de confianza y permisos. Noma Security anunció 100 millones de Serie B en julio de 2025 y cubre desarrollo, modelos, datos, infraestructura, uso de aplicaciones y ejecución.
CrowdStrike y otros proveedores de dispositivos observan procesos; los de identidad extienden controles no humanos; nube y SaaS aplican permisos de sus propios asistentes. Microsoft, Salesforce, ServiceNow y Google controlan superficies importantes. Poseen distribución, telemetría y presupuestos, incluso sin contexto completo entre plataformas.
La superposición amplía presupuestos posibles y complica quién compra. Los clientes pueden aplazar o consolidar con proveedores existentes. Reco debe demostrar coordinación o cobertura más profunda que siga aportando valor al mejorar las funciones nativas, no solo emplear términos más amplios.
Falta demostrar remediación segura y medible
Falsos positivos saturan equipos con procesos corrientes; falsos negativos esconden agentes sensibles tras conectores incompletos o rutas cifradas. Las pruebas deben definir el denominador del descubrimiento, separar producción y pruebas, divulgar falsos positivos y permisos excesivos realmente retirados. El crecimiento de ingresos no responde.
La corrección tampoco debe romper el trabajo. Un agente de cierre mensual puede necesitar legítimamente lectura amplia durante un periodo limitado. Enviar datos sensibles a un dominio desconocido puede justificar bloqueo inmediato; una nueva solicitud interna de lectura puede exigir aprobación humana. Observar, recomendar, aprobar y aplicar no son equivalentes.
Ensayos concretos incluyen credenciales de un exempleado aún activas, agente de soporte alcanzando registros restringidos por un sistema conectado y documento hostil cambiando el uso de herramientas. Las trazas deben mostrar identidad, recurso, permiso, respuesta y tiempo de contención, no solo notas opacas. Pruebas adversariales controladas examinan inyección, abuso de credenciales, herramientas y movimiento entre aplicaciones sin prometer protección total.
Controles tempranos detectan alcances excesivos, credenciales inseguras y aprobaciones ausentes; la vigilancia operativa complementa pruebas de diseño. La retirada auditable revoca o transfiere tokens, cuentas de servicio, scripts y conexiones. Unir objetos técnicos no sustituye acuerdos entre seguridad, ingeniería, gobernanza, legal y responsables de aplicaciones sobre aprobación, seguimiento y respuesta.
Tres avances pondrán a prueba la inversión: controles más profundos, resultados verificables independientemente como investigación y contención más rápidas, y un lugar defendible junto a plataformas rivales. Reco tiene más recursos para intentarlo. Sigue abierta la diferencia entre visualizar la proliferación y permitir acciones seguras de forma constante.
Lectura relacionada: bases de documentos de ingeniería y límites de acceso. Entrada original que agrega la cobertura.