
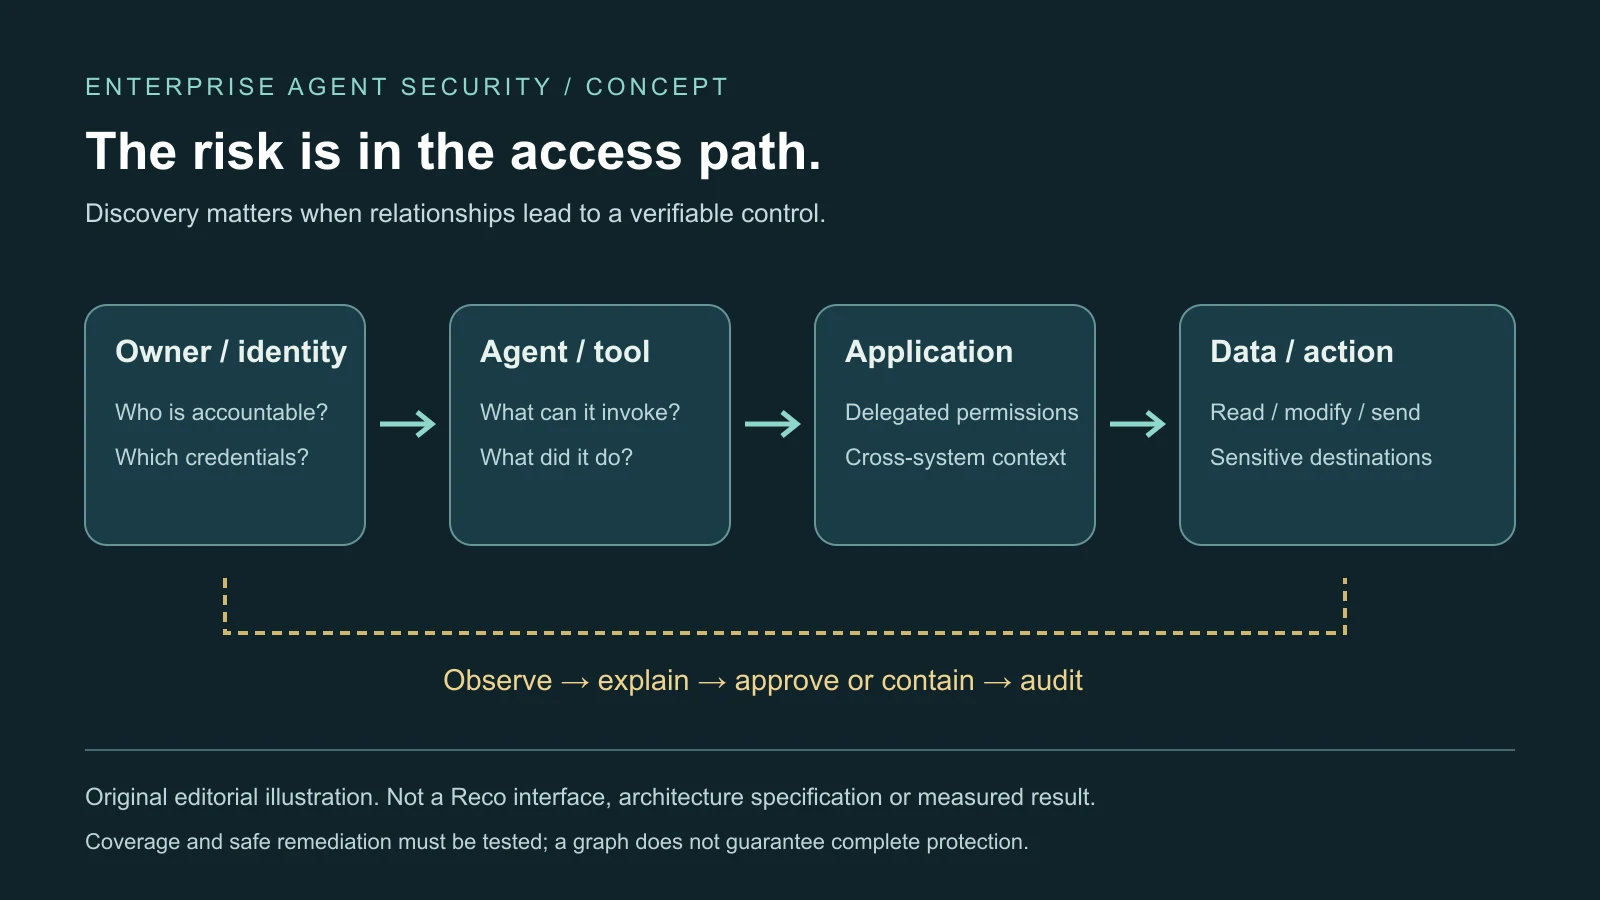
Reco的新融资支持一个有雄心的判断:企业智能体安全应该沿着跨应用关系展开,而不是止于模型的输入输出。如果工具能发现助手、识别它使用谁的凭据、追踪它能访问什么,就可能暴露传统资产清单漏掉的权限。但这张地图能否可靠地带来更安全的访问,仍是核心悬而未决的问题。
公司于2026年9月29日宣布追加5500万美元融资,累计融资达到1.4亿美元,距离2月宣布3000万美元B轮仅过去数月。WitnessAI、Noma Security、身份及终端厂商和软件平台已经在争夺同一工作流中相互重叠的控制环节。
资金用于分销,也支持更宽的产品范围
9月融资公告包括AT&T Ventures的战略投资,以及新投资者Forestay和Quadrille Capital的支持。Reco称资金将用于北美、欧洲的销售、合作伙伴、渠道和客户支持。2月投资方包括Zeev Ventures、Insight Partners、Boldstart Ventures、Workday Ventures、TIAA Ventures、S Ventures和Quadrille Capital。
联合创始人兼CEO Ofer Klein向TechCrunch表示,估值自2月以来增长逾一倍,但只称处于数亿美元的较高区间。他称年度经常性收入达到数千万美元,预计2026年增至三倍。这是高管预测,不是独立核验后的结果。他还称客户超过100家,金融服务约占业务40%。
AT&T既是客户也是投资者,使融资与企业使用及潜在渠道联系起来,但客户投资不是广泛需求或防护优越性的独立证明。Reco与ServiceNow的合作也指向企业工作流集成;合作关系本身不能衡量安全成果。
产品从SaaS可见性扩展到智能体安全。6月平台发布时,Reco报告超过230项应用集成、1000项检测控制。10月报道中,公司宣传超过280项集成。这些是特定时间的公司覆盖数字,不是展示每个连接器观察或控制深度的比较结果。
关系为什么改变风险
智能体可以在委派授权下读取记录、调用工具、更新应用或发送消息。读邮件、搜云文件、编辑客户记录、发送信息,各自评估时可能合理;组合成同一工作流,就可能形成影响更大的访问路径。
智能体可能来自单独采购、内部开发、浏览器扩展,或在Salesforce、Microsoft 365、Slack中直接启用的功能,而无独立采购决策。因此,已购应用清单并不能充分说明哪些系统能行动。责任人可能不明,服务账户和令牌也可能比原员工或项目存在更久。
Klein称,Reco在一家财富100强客户发现了21000个此前未知的智能体。该数字没有独立技术验证。如何解释取决于“智能体”定义:内置助手、自动化、工作流、集成、生产部署、测试和废弃配置,并不具有同样风险。
他还描述,一家金融服务客户中,前员工创建的智能体据称仍能访问Salesforce,并向公司可见范围之外的域共享信息。这说明责任归属和退役可能失效,不代表每家客户都有相同暴露。员工离职时撤销或转移委派访问,与发现最初部署同样重要。
Reco上下文图谱持续更新人员、账户、智能体、应用、权限、数据和观测活动之间的关系。公司称通过直接集成、浏览器信号、网络活动发现智能体,并借助提示词与工具调用检查帮助管理员移除多余权限。目标优势不是只确认智能体存在,而是了解直接或间接授权如何让它抵达另一系统。
提示词攻击暴露控制问题,并不意味着能获得免疫
提示词注入把敌对指令放进AI会读取的材料。接收智能体若能发邮件、改文件或调用API,误导指令便可能转成实际操作。持续运行的智能体可以几分钟查看数千条记录或反复操作,压缩相对于人工节奏的响应时间。
一项大规模研究分析公开竞赛的180万次提示词注入尝试,报告超过6万次诱发策略违规的成功攻击,包括未授权访问、被禁止的金融操作和合规失败。这是研究结果,不是Reco防护效果基准,也不是生产事故数量。
安全层不能消除底层模型的每种失败,但限制可访问资源、监控后续动作仍可能降低后果。最小权限意味着只授予任务所需访问;自适应软件的行动和上下文会变,执行并不容易。多个单独可接受的工具调用还可能拼成有害序列,因此要关联时间、工具、账户与应用。
检查本身也有限制。加密内容、数据驻留义务,以及禁止保留敏感提示词或文档的规定,都可能限制厂商所见。金融客户可以提高控制要求,也可能增加实施和销售审查复杂性。关系图谱不会自动变成完整策略引擎。
竞争让连接器深度比数量更重要
网关观察经过特定控制点的流量,内置助手、直接集成和浏览器活动却可能绕开该路径,因此跨应用视角有意义。但图谱依赖可靠数据:遗漏应用、过期权限、不完整日志及责任不明,都可能制造令人安心却失真的图景。
Reco称几天内可添加集成,但只列账户的连接器,不等于能揭示委派授权、工具动作和异常行为的连接器。覆盖广度要能支持不同日志、权限模型的应用检测与响应,包括使用自定义工具的内部智能体,才有价值。
WitnessAI于2026年1月获得5800万美元战略融资,观察企业AI交互,并扩展到智能体、工具及Model Context Protocol服务器。MCP连接AI、数据与工具,每项连接也增加权限和信任边界。Noma Security于2025年7月宣布1亿美元B轮,控制范围覆盖开发、模型、数据、基础设施、应用使用和运行时行为。
CrowdStrike等终端厂商观察设备进程,身份厂商扩展非人类身份控制,云与SaaS平台可约束自己的助手。Microsoft、Salesforce、ServiceNow、Google掌握重要部署入口,有渠道、遥测及既有预算,即使原生控制未必拥有完整跨平台上下文。
这些重叠可能扩大Reco可争取的预算,也让采购归属复杂。客户可能推迟采购或整合到现有厂商。随着原生能力增强,Reco需要证明协调角色或更深覆盖仍有价值,而不是只使用范围更广的智能体安全术语。
缺少的是安全、可衡量的修复证明
误报可能让安全团队淹没在普通工作流中,漏报则可能因连接器不完整或加密路径而藏住敏感智能体。有效证据应定义发现的统计分母、区分生产与测试、披露误报率,并展示实际移除了多少过度权限。收入增长不能回答这些问题。
修复也不能破坏业务。月末报告智能体可能在限定时期合理需要广泛读取。向未知域发送敏感数据或许值得立即阻断,而新内部流程申请扩大读取权限,可能需要人工批准。观察、建议、批准和执行不能混为一谈。
可测试的具体情景包括:智能体保留离职者凭据;支持助手经连接知识系统访问受限客户记录;恶意文档改变工具行为。追踪记录应标明身份、资源、权限、响应与遏制时间,而非只有不透明风险分数。受控对抗测试可检查注入、凭据滥用、工具误用及跨应用流动,但不能声称全面保护。
开发早期检查可发现过大工具权限、不安全凭据和缺失审批,运行时监控补充设计测试遗漏。可审计退役应撤销或转移令牌、服务账户、脚本和应用连接。平台能连接技术对象,却仍需安全、工程、治理、法务和应用负责人明确谁批准、监控、响应。
三项进展将检验投资:更深集成控制;可独立核验的客户成果,例如更快调查与遏制;以及在竞争平台旁可持续的位置。Reco有更多资金推进,但仅展示智能体蔓延的图谱,与持续支持安全行动的图谱,仍有区别。
相关阅读:工程文档知识库与访问边界。原始报道聚合入口。