
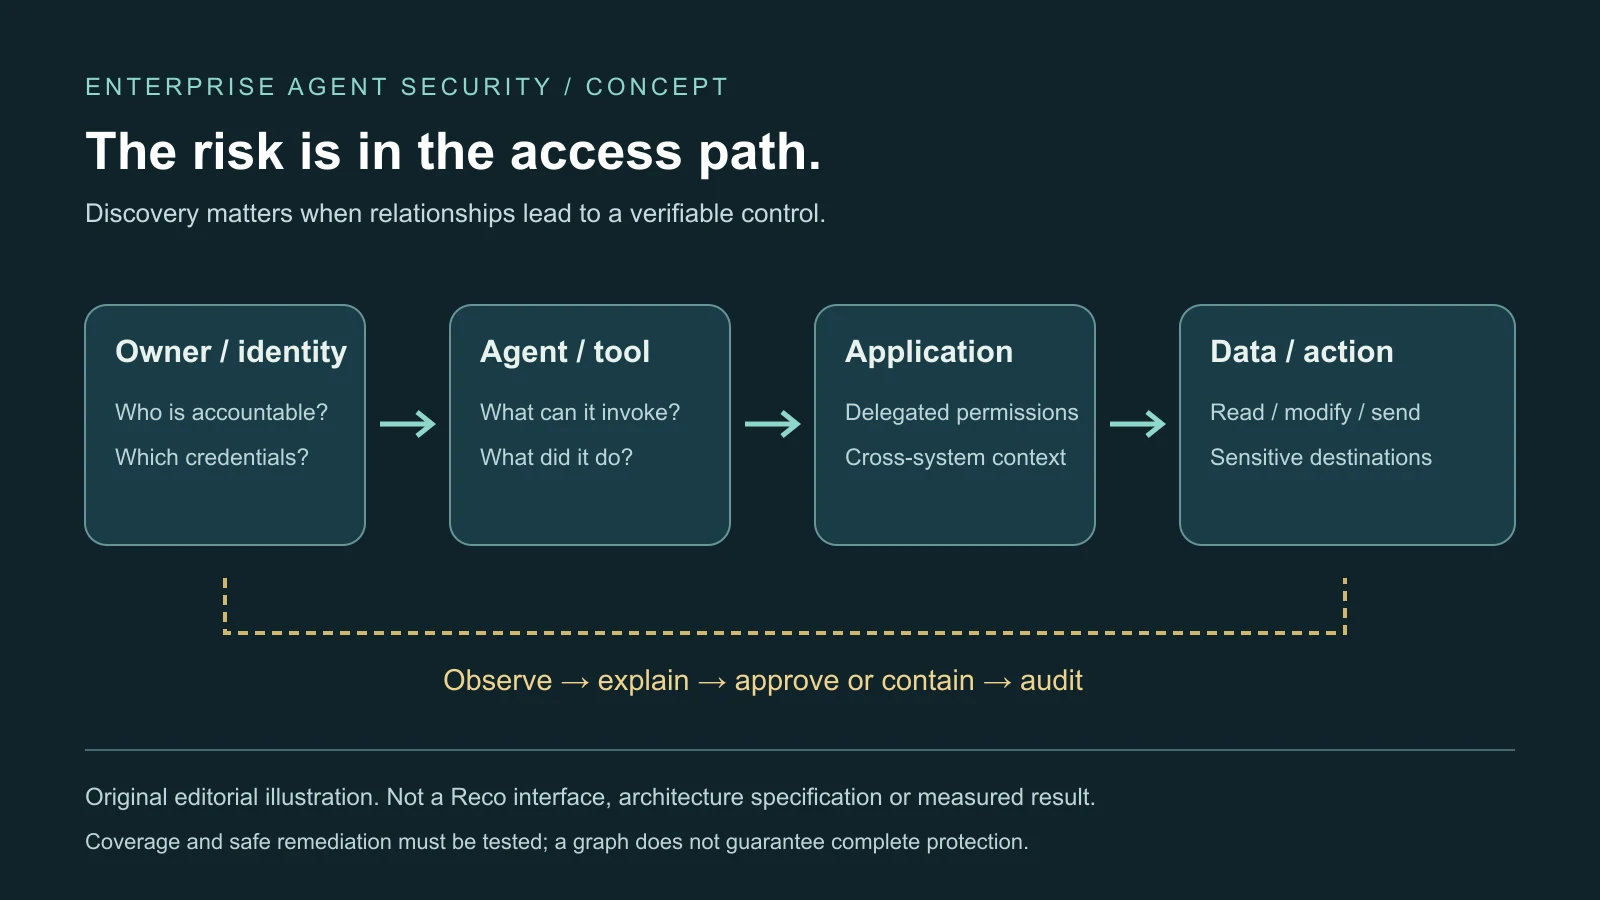
Le financement de Reco soutient une proposition ambitieuse : la sécurité des agents devrait suivre les relations entre applications plutôt que s'arrêter aux entrées et sorties du modèle. Trouver un assistant, identifier ses identifiants et tracer ses ressources accessibles peut révéler une autorité oubliée des inventaires traditionnels. Que cette carte mène régulièrement à un accès plus sûr reste la question essentielle.
L'entreprise a annoncé 55 millions de dollars supplémentaires le 29 septembre 2026, portant les capitaux levés à 140 millions. Une série B de 30 millions avait été annoncée en février. Cette expansion intervient alors que WitnessAI, Noma Security, fournisseurs d'identité, de sécurité des terminaux et plateformes disputent déjà des contrôles superposés du même processus.
Financer la distribution et un produit élargi
L'annonce de septembre comprend un investissement stratégique d'AT&T Ventures et le soutien des nouveaux investisseurs Forestay et Quadrille Capital. Reco destine les fonds aux ventes, partenariats, canaux et assistance en Amérique du Nord et Europe. En février participaient Zeev Ventures, Insight Partners, Boldstart Ventures, Workday Ventures, TIAA Ventures, S Ventures et Quadrille Capital.
Le PDG et cofondateur Ofer Klein a déclaré à TechCrunch que la valorisation avait plus que doublé depuis février, la situant seulement dans le haut des centaines de millions de dollars. Les revenus annuels récurrents seraient de plusieurs dizaines de millions, avec un triplement attendu en 2026. C'est une prévision du dirigeant, pas un résultat vérifié indépendamment. Il citait aussi plus de 100 clients et environ 40% de l'activité dans les services financiers.
AT&T est cliente et investisseuse. Cela relie la levée à l'utilisation professionnelle et à une distribution possible, sans prouver indépendamment une demande large ou une protection supérieure. Le travail avec ServiceNow indique aussi une intégration des processus ; les partenariats seuls ne mesurent pas la sécurité.
Le produit passe de la visibilité SaaS aux agents. Au lancement de juin, Reco rapportait plus de 230 intégrations et 1 000 contrôles de détection. Le récit d'octobre décrivait plus de 280 intégrations annoncées. Ces chiffres datés viennent de l'entreprise, pas d'une comparaison de la profondeur d'observation ou de contrôle de chaque connecteur.
Pourquoi les relations changent le risque
Un agent peut lire des dossiers, appeler des outils, modifier une application et envoyer des messages sous autorité déléguée. Lecture des courriels, recherche cloud, édition des clients et envoi paraissent raisonnables séparément. Leur combinaison crée parfois un chemin d'accès bien plus conséquent.
Les agents arrivent par achats distincts, développement interne, extensions ou fonctions activées dans Salesforce, Microsoft 365 et Slack sans nouvel achat. L'inventaire des logiciels achetés ne décrit donc pas tous les systèmes capables d'agir. La responsabilité devient ambiguë et comptes de service ou jetons peuvent survivre à l'employé ou au projet.
Klein dit que Reco a découvert 21 000 agents inconnus chez un client Fortune 100. Le chiffre n'a pas de validation technique indépendante. Son interprétation dépend de la définition : assistants intégrés, automatisations, processus, intégrations, production, essais et configurations abandonnées n'ont pas le même risque.
Il évoque aussi un client financier où l'agent d'un ancien salarié pouvait, selon lui, accéder à Salesforce et partager des informations avec un domaine hors de la visibilité de l'entreprise. Cet exemple illustre un problème de responsabilité et de retrait de service, pas une exposition identique chez tous. Révoquer ou transférer l'accès au départ d'un responsable compte autant que découvrir le déploiement.
Le graphe de contexte actualise les relations entre personnes, comptes, agents, applications, droits, données et activité observée. Reco affirme découvrir les agents par intégrations directes, signaux de navigateur et réseau, puis aider à retirer les accès inutiles grâce à l'inspection des prompts et appels d'outils. L'avantage recherché est de comprendre l'autorité directe ou indirecte vers un autre système, pas seulement l'existence d'un agent.
Des attaques de prompts aux contrôles, sans promettre l'immunité
L'injection place des instructions hostiles dans les contenus lus par l'IA. Avec le courriel, les fichiers et les API, une diversion devient une action opérationnelle. Un agent permanent peut examiner des milliers de dossiers ou répéter des actions en quelques minutes, comprimant le délai de réaction humain.
Une grande étude a analysé 1,8 million de tentatives issues d'une compétition publique et rapporté plus de 60 000 attaques réussies provoquant des violations : accès non autorisé, opérations financières interdites et défauts de conformité. Ce sont des résultats de recherche, ni benchmark Reco ni nombre d'incidents en production.
Une couche de sécurité ne supprime pas toutes les défaillances du modèle. Restreindre les ressources et observer les actions peut cependant réduire les conséquences. Le moindre privilège limite l'accès à la tâche, mais le logiciel adaptatif change d'actions et de contexte. Des appels individuellement autorisés peuvent composer une séquence nuisible, exigeant une corrélation entre temps, outils, comptes et applications.
L'inspection est également limitée. Chiffrement, résidence des données et interdictions de conserver des prompts ou documents sensibles restreignent la visibilité. La finance peut renforcer les exigences tout en compliquant mise en œuvre et examen commercial. Un graphe n'est pas automatiquement un moteur complet de règles.
La concurrence valorise la profondeur des connecteurs
Une passerelle observe un point de contrôle. Assistants intégrés, liaisons directes et activité du navigateur peuvent agir ailleurs, ce qui soutient la vision inter-applications. Mais le graphe exige des informations fiables : applications manquantes, droits obsolètes, journaux incomplets et responsables flous produisent une carte rassurante et trompeuse.
Reco affirme ajouter des intégrations en quelques jours. Lister des comptes n'équivaut pas à montrer autorité déléguée, actions et anomalies. La couverture est utile si elle permet détection et réponse malgré différents journaux et modèles de permissions, y compris chez les agents internes aux outils personnalisés.
WitnessAI a levé 58 millions stratégiques en janvier 2026, observe les interactions IA et élargit ses contrôles aux agents, outils et serveurs Model Context Protocol. MCP connecte IA, données et outils et ajoute des frontières de droits et de confiance. Noma Security a annoncé 100 millions de série B en juillet 2025, couvrant développement, modèles, données, infrastructure, applications et exécution.
CrowdStrike et d'autres terminaux observent les processus ; les fournisseurs d'identité étendent les contrôles non humains ; cloud et SaaS appliquent les droits de leurs assistants. Microsoft, Salesforce, ServiceNow et Google contrôlent des surfaces importantes. Ils possèdent distribution, télémétrie et budgets, même sans contexte interplateforme complet.
Le chevauchement élargit les budgets possibles et complique la responsabilité d'achat. Les clients peuvent retarder ou consolider chez un acteur existant. Reco doit prouver un rôle coordinateur ou une couverture plus profonde qui conserve sa valeur lorsque les fonctions natives progressent, pas seulement employer des termes plus larges.
La preuve manquante est une remédiation sûre et mesurable
Les faux positifs noient les équipes dans des tâches ordinaires ; les faux négatifs cachent un agent sensible derrière un connecteur incomplet ou un chemin chiffré. Les preuves devraient définir le dénominateur de découverte, distinguer production et tests, publier les faux positifs et les droits excessifs réellement retirés. La croissance du revenu n'y répond pas.
Corriger ne doit pas casser le travail. Un agent de clôture mensuelle peut légitimement nécessiter une large lecture durant une période limitée. L'envoi sensible vers un domaine inconnu peut justifier un blocage immédiat, tandis qu'une nouvelle lecture interne requiert parfois une validation humaine. Observer, recommander, approuver et imposer ne sont pas synonymes.
Des essais concrets incluent des identifiants d'ancien salarié conservés, un agent d'assistance accédant à des dossiers restreints via un système connecté et un document hostile détournant les outils. Les traces devraient montrer identité, ressource, droit, réponse et délai de confinement, pas seulement une note opaque. Des tests adverses contrôlés examinent injection, abus d'identifiants, outils et déplacements inter-applications sans prétendre à une protection totale.
Les vérifications précoces repèrent périmètres excessifs, identifiants non sécurisés et approbations absentes ; la surveillance d'exécution complète les tests de conception. Le retrait auditable révoque ou transfère jetons, comptes de service, scripts et connexions. Relier des objets ne remplace pas l'accord entre sécurité, ingénierie, gouvernance, juridique et responsables sur approbation, surveillance et réponse.
Trois évolutions éprouveront l'investissement : des contrôles plus profonds, des résultats indépendamment vérifiables comme des enquêtes et confinements accélérés, et une place défendable auprès des plateformes. Reco dispose de davantage de moyens. La distinction demeure entre visualiser la prolifération et permettre régulièrement une action sûre.
À lire aussi : bases documentaires d'ingénierie et frontières d'accès. Entrée d'agrégation de la couverture originale.