
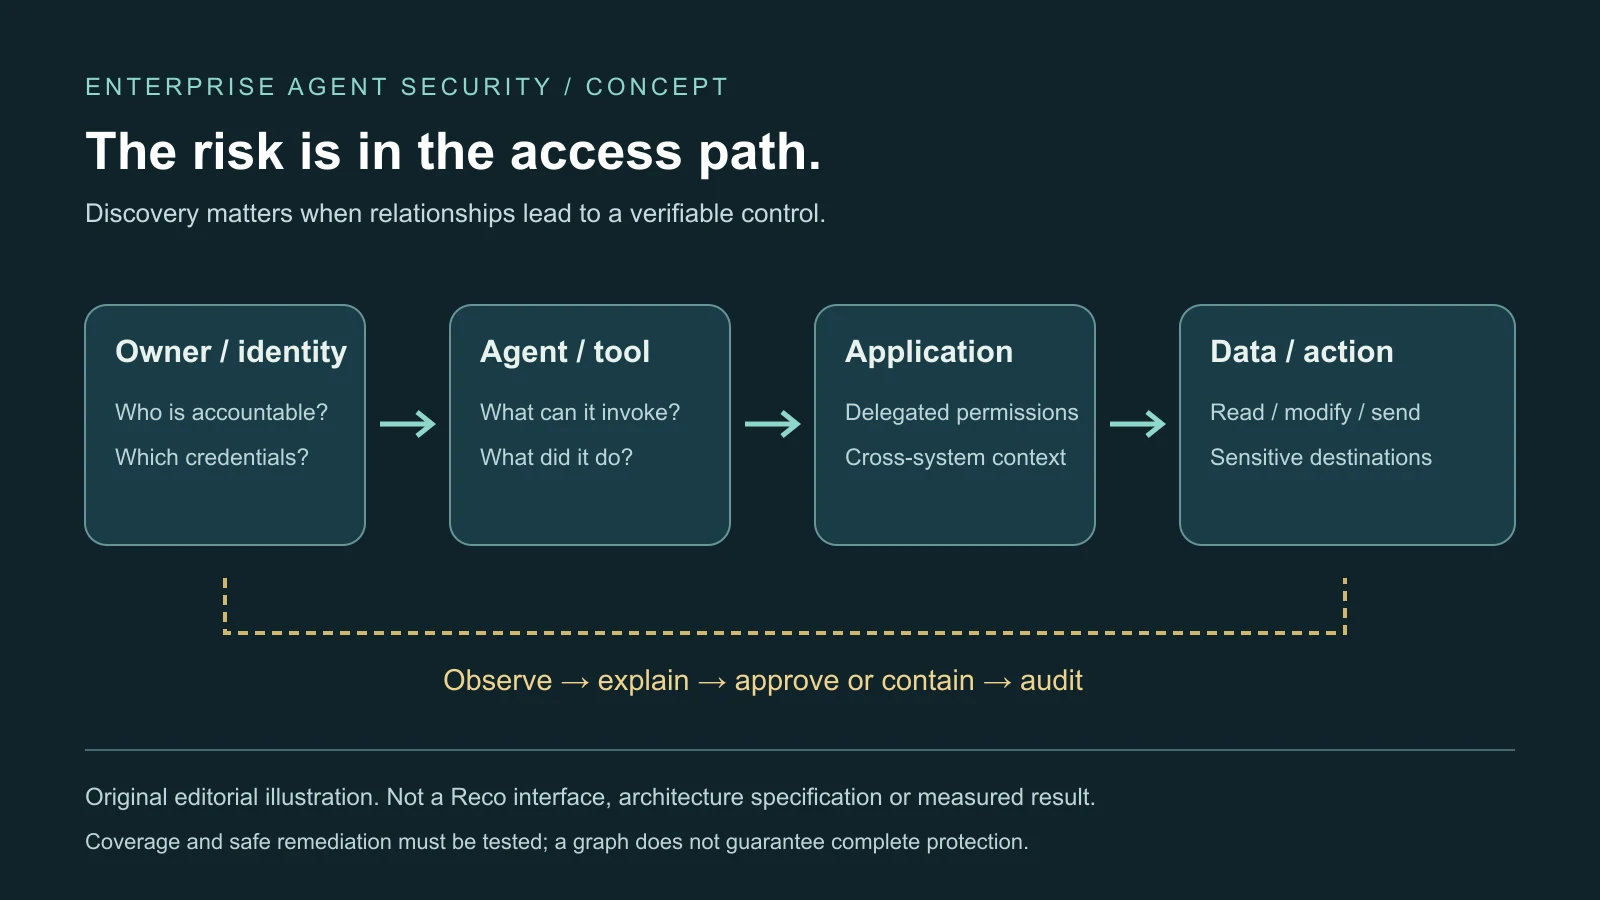
O novo financiamento da Reco sustenta uma proposição ambiciosa: a segurança de agentes empresariais deveria acompanhar relações entre aplicações, não parar na entrada e saída do modelo. Descobrir um assistente, identificar suas credenciais e rastrear o que alcança pode revelar autoridade ausente dos inventários tradicionais. Se esse mapa produz acesso mais seguro de modo confiável continua sendo a questão central.
Em 29 de setembro de 2026, a empresa anunciou US$55 milhões adicionais, chegando a US$140 milhões captados. A Série B de US$30 milhões fora anunciada em fevereiro. A expansão ocorre num mercado em que WitnessAI, Noma Security, fornecedores de identidade e endpoint e plataformas de software já disputam controles sobrepostos do mesmo fluxo.
Capital para distribuição e um produto maior
O anúncio de setembro inclui investimento estratégico da AT&T Ventures e apoio dos novos investidores Forestay e Quadrille Capital. A Reco afirma que ampliará vendas, parcerias, canais e atendimento na América do Norte e Europa. Em fevereiro participaram Zeev Ventures, Insight Partners, Boldstart Ventures, Workday Ventures, TIAA Ventures, S Ventures e Quadrille Capital.
O CEO e cofundador Ofer Klein disse ao TechCrunch que a avaliação mais que dobrou desde fevereiro, situando-a apenas na faixa alta de centenas de milhões de dólares. A receita recorrente anual estaria em dezenas de milhões, com expectativa de triplicar em 2026. É previsão do executivo, não resultado verificado independentemente. Ele também citou mais de 100 clientes e serviços financeiros representando cerca de 40% do negócio.
A AT&T é cliente e investidora. Isso aproxima a rodada do uso empresarial e da distribuição potencial, mas o investimento de um cliente não comprova demanda ampla ou proteção superior de forma independente. O trabalho com ServiceNow também aponta para integração de processos; parcerias não medem resultados de segurança.
O produto saiu da visibilidade SaaS para agentes. No lançamento de junho, a Reco informou mais de 230 integrações e mil controles de detecção. No relato de outubro, anunciava mais de 280 integrações. São números datados da empresa, não comparação da profundidade com que cada conector observa ou controla agentes.
Por que relações mudam o risco
Um agente pode ler registros, chamar ferramentas, atualizar aplicações e enviar mensagens sob autoridade delegada. Ler e-mail, buscar arquivos, editar clientes e transmitir informações parecem razoáveis separadamente. Juntas, essas permissões podem formar um caminho de acesso muito mais relevante.
Agentes entram por compras, desenvolvimento interno, extensões ou recursos ativados em Salesforce, Microsoft 365 e Slack sem aquisição separada. A lista de aplicações compradas não identifica, portanto, todos os sistemas capazes de agir. Responsabilidades ficam ambíguas, e contas de serviço e tokens podem sobreviver ao funcionário ou projeto.
Klein afirma que a Reco encontrou 21 mil agentes desconhecidos num cliente Fortune 100. O número não tem validação técnica independente. Sua interpretação depende da definição de agente: assistentes incorporados, automações, fluxos, integrações, produção, testes e configurações abandonadas não têm o mesmo risco.
Ele também descreveu um cliente financeiro no qual um agente criado por ex-funcionário supostamente acessava Salesforce e compartilhava dados com um domínio fora da visibilidade da empresa. É exemplo de falha de responsabilidade e desativação, não prova de exposição igual em todos os clientes. Revogar ou transferir acesso delegado após uma saída importa tanto quanto descobrir a implantação.
O grafo de contexto da Reco atualiza relações entre pessoas, contas, agentes, aplicações, permissões, dados e atividade observada. A empresa diz usar integrações diretas, sinais de navegador e rede para descoberta, além de inspeção de prompts e chamadas de ferramentas para ajudar administradores a retirar acessos desnecessários. A vantagem pretendida é entender autoridade direta e indireta, não apenas constatar a existência do agente.
Ataques de prompt exigem controle, não imunidade
Injeção de prompt introduz instruções hostis no material lido pela IA. Se o agente envia e-mail, altera arquivos ou chama APIs, o desvio vira ação operacional. Operação contínua permite milhares de registros ou repetições em minutos, reduzindo o tempo de resposta frente ao ritmo humano.
Um estudo amplo analisou 1,8 milhão de tentativas de uma competição pública e informou mais de 60 mil ataques bem-sucedidos induzindo violações, incluindo acesso indevido, operações financeiras proibidas e falhas de conformidade. São resultados de pesquisa, não um benchmark da Reco ou contagem de incidentes em produção.
Uma camada de segurança não elimina toda falha do modelo, mas restringir recursos e acompanhar ações pode reduzir consequências. Privilégio mínimo concede apenas o necessário, porém software adaptativo muda ações e contexto. Chamadas aceitáveis isoladamente podem formar uma sequência prejudicial, exigindo correlação entre tempo, ferramentas, contas e aplicações.
A própria inspeção tem limites. Criptografia, residência de dados e proibições de guardar prompts ou documentos sensíveis restringem a visão do fornecedor. Clientes financeiros podem elevar exigências e também complicar implantação e avaliação comercial. Um grafo não se torna automaticamente um mecanismo completo de políticas.
A concorrência valoriza profundidade, não apenas conectores
Um gateway observa tráfego num ponto de controle. Assistentes integrados, conexões diretas e navegador podem agir fora dele, sustentando o argumento entre aplicações. Mas o grafo exige informação confiável: aplicações ausentes, permissões antigas, logs incompletos e responsáveis incertos criam uma visão tranquilizadora e enganosa.
A Reco diz adicionar integrações em poucos dias. Listar contas não equivale a revelar autoridade delegada, ações e anomalias. Cobertura é útil quando apoia detecção e resposta apesar de logs e permissões diferentes, inclusive em agentes internos com ferramentas próprias.
A WitnessAI captou US$58 milhões estratégicos em janeiro de 2026, observa interações empresariais de IA e ampliou controles para agentes, ferramentas e servidores Model Context Protocol. MCP conecta IA a dados e ferramentas, acrescentando fronteiras de confiança e permissão. A Noma Security anunciou Série B de US$100 milhões em julho de 2025 e oferece controles de desenvolvimento, modelos, dados, infraestrutura, aplicações e execução.
CrowdStrike e outros endpoints observam processos; empresas de identidade ampliam controles não humanos; nuvem e SaaS impõem permissões dos próprios assistentes. Microsoft, Salesforce, ServiceNow e Google controlam superfícies importantes. Têm distribuição, telemetria e orçamento, mesmo sem contexto completo entre plataformas.
A sobreposição amplia os orçamentos possíveis e complica quem compra. Clientes podem adiar ou consolidar com fornecedores existentes. A Reco precisa comprovar coordenação ou cobertura mais profunda que permaneça valiosa com funções nativas melhores, não apenas usar termos mais abrangentes.
Falta comprovar remediação segura e mensurável
Falsos positivos soterram equipes em fluxos comuns; falsos negativos escondem agentes sensíveis atrás de conectores incompletos ou caminhos criptografados. Evidências devem definir o universo da descoberta, separar produção e teste, divulgar falsos alarmes e mostrar permissões excessivas realmente removidas. Crescimento de receita não responde a isso.
A correção não pode interromper trabalho. Um agente de fechamento mensal pode precisar legitimamente de leitura ampla por tempo limitado. Bloquear dados sensíveis rumo a domínio desconhecido pode ser imediato, enquanto um fluxo interno pedindo leitura adicional exige aprovação humana. Observação, recomendação, autorização e aplicação não são iguais.
Testes concretos incluem credenciais de ex-funcionário ainda válidas, agente de suporte alcançando registros restritos por sistema conectado e documento malicioso mudando uso de ferramentas. Rastros devem mostrar identidade, recurso, permissão, resposta e tempo de contenção, não só nota opaca. Testes adversariais controlados examinam injeção, credenciais, ferramentas e dados entre aplicações sem prometer proteção total.
Verificações antecipadas detectam escopos excessivos, credenciais inseguras e aprovações ausentes; monitoramento cobre falhas não vistas no projeto. A desativação auditável revoga ou transfere tokens, contas de serviço, scripts e conexões. Conectar objetos técnicos não substitui acordos entre segurança, engenharia, governança, jurídico e responsáveis das aplicações sobre aprovação, monitoramento e resposta.
Três avanços testarão o investimento: controles mais profundos, resultados verificáveis independentemente como investigação e contenção mais rápidas, e um lugar defensável ao lado das plataformas. A Reco tem mais recursos para isso. Permanece a diferença entre visualizar a proliferação e permitir ação segura consistentemente.
Leitura relacionada: bases de documentos de engenharia e limites de acesso. Entrada original de agregação da cobertura.