
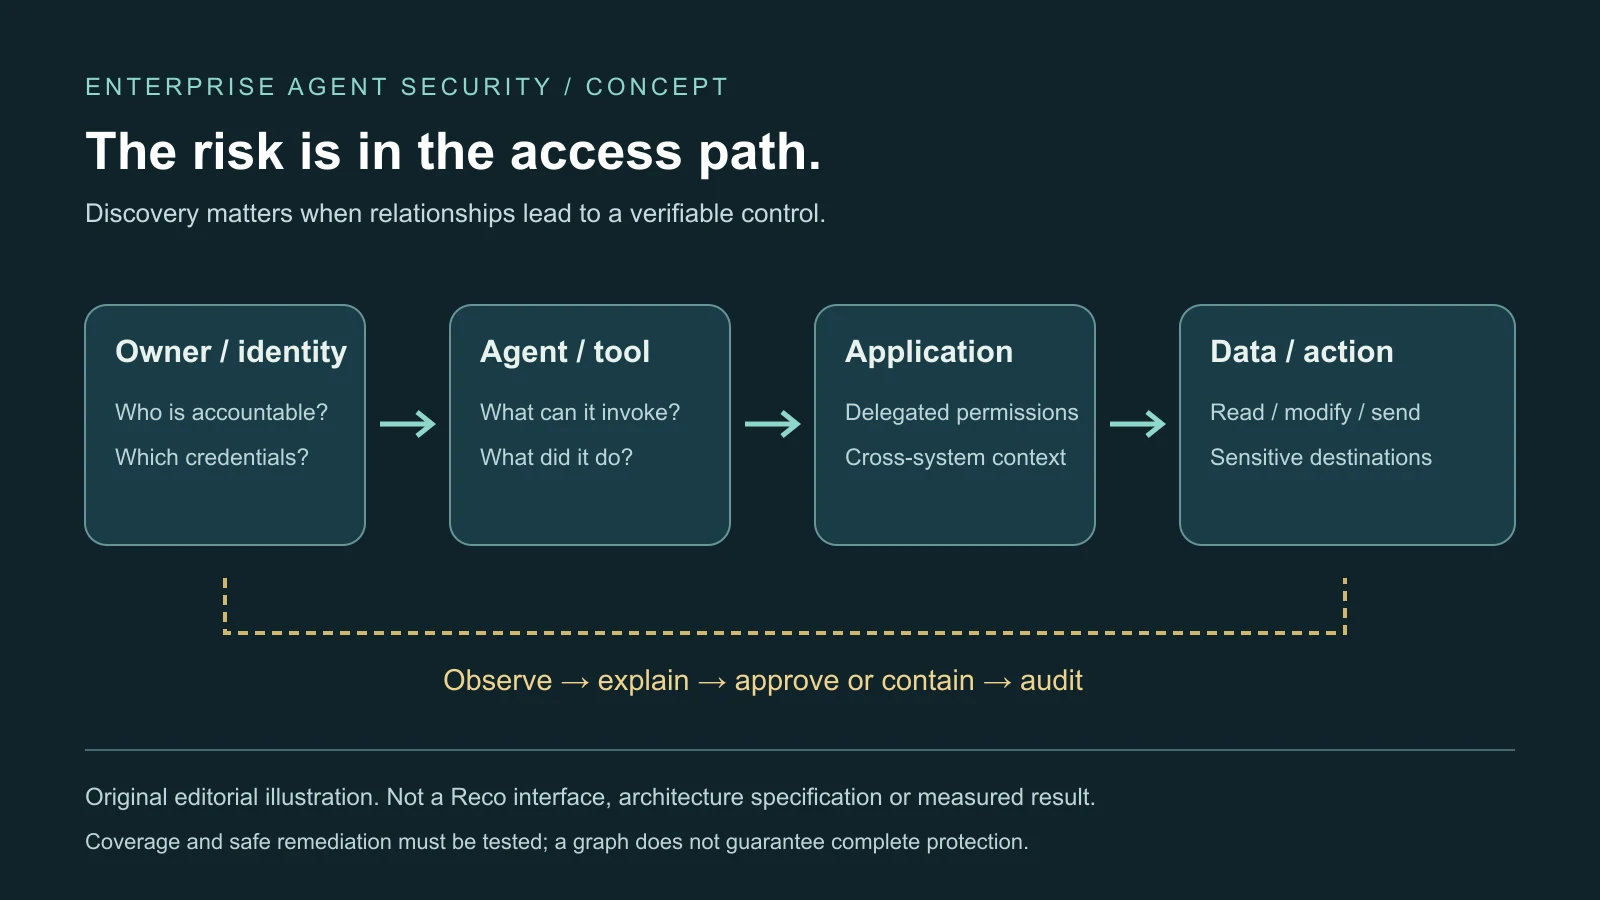
Najnowsze finansowanie Reco wspiera ambitną tezę: bezpieczeństwo agentów w przedsiębiorstwie powinno śledzić relacje między aplikacjami, a nie kończyć się na wejściu i wyjściu modelu. Narzędzie, które znajduje asystenta, ustala używane poświadczenia i osiągalne zasoby, może ujawnić uprawnienia pominięte w zwykłej inwentaryzacji. Nadal nie wiadomo, czy taka mapa niezawodnie prowadzi do bezpieczniejszego dostępu.
29 września 2026 roku firma ogłosiła dodatkowe 55 mln USD, zwiększając łączny kapitał do 140 mln USD. W lutym zapowiadała 30 mln USD serii B. Rozwija się wśród WitnessAI, Noma Security, dostawców tożsamości, zabezpieczeń końcówek i platform programowych konkurujących o nakładające się kontrole tego samego procesu.
Kapitał na dystrybucję i szerszy produkt
Wrześniowy komunikat wymienia strategiczną inwestycję AT&T Ventures oraz nowych inwestorów Forestay i Quadrille Capital. Reco chce rozbudować sprzedaż, partnerstwa, kanały i obsługę klientów w Ameryce Północnej i Europie. W lutym uczestniczyły Zeev Ventures, Insight Partners, Boldstart Ventures, Workday Ventures, TIAA Ventures, S Ventures i Quadrille Capital.
Współzałożyciel i CEO Ofer Klein powiedział TechCrunch, że wycena wzrosła od lutego ponad dwukrotnie, określając ją jedynie jako wysokie setki milionów dolarów. Roczne przychody powtarzalne miały sięgać dziesiątek milionów i potroić w 2026 roku. To prognoza zarządu, nie niezależnie potwierdzony rezultat. Klein podał też ponad 100 klientów i około 40% biznesu w usługach finansowych.
AT&T jest klientem i inwestorem. Łączy to rundę z użytkowaniem korporacyjnym i możliwą dystrybucją, lecz inwestycja klienta nie dowodzi niezależnie szerokiego popytu ani lepszej ochrony. Współpraca z ServiceNow również sugeruje integrację procesów; partnerstwa same nie mierzą wyników bezpieczeństwa.
Produkt przeszedł od widoczności SaaS do agentów. Przy premierze platformy w czerwcu Reco raportowało ponad 230 integracji i 1000 kontroli wykrywania. Październikowa relacja opisywała reklamowane ponad 280 integracji. Są to datowane deklaracje firmy, nie porównanie głębokości obserwacji i kontroli każdego konektora.
Dlaczego relacje zmieniają ryzyko
Agent może czytać rekordy, wywoływać narzędzia, zmieniać aplikacje i wysyłać wiadomości na mocy delegowanych praw. Odczyt poczty, wyszukiwanie w chmurze, edycja danych klientów i wysyłka mogą osobno wydawać się rozsądne. Połączone tworzą jednak znacznie poważniejszą ścieżkę dostępu.
Agenci trafiają do firmy przez osobne zakupy, własny kod, rozszerzenia przeglądarki lub funkcje uruchamiane w Salesforce, Microsoft 365 i Slack bez kolejnego zakupu. Lista nabytych aplikacji nie wystarcza więc do opisania systemów zdolnych do działania. Opiekun bywa niejasny, a konta usługowe i tokeny mogą przetrwać pracownika lub projekt.
Klein twierdzi, że Reco odkryło 21 000 nieznanych agentów u klienta Fortune 100. Nie ma niezależnej walidacji technicznej tej liczby. Interpretacja zależy od definicji: wbudowany asystent, automatyzacja, proces, integracja, produkcja, test i porzucona konfiguracja nie mają tego samego ryzyka.
Opisał też klienta finansowego, u którego agent byłego pracownika miał dostęp do Salesforce i mógł dzielić się danymi z domeną poza widocznością firmy. To przykład problemu odpowiedzialności i wycofywania, a nie dowód identycznego zagrożenia u wszystkich klientów. Cofnięcie lub przeniesienie delegowanego dostępu przy odejściu jest równie ważne jak pierwsze wykrycie.
Graf kontekstu Reco stale aktualizuje powiązania osób, kont, agentów, aplikacji, uprawnień, danych i zaobserwowanej aktywności. Firma deklaruje wykrywanie przez integracje, sygnały przeglądarkowe i sieciowe oraz kontrolę promptów i wywołań narzędzi pomagającą usuwać zbędny dostęp. Chodzi nie tylko o istnienie agenta, lecz o bezpośrednią i pośrednią drogę do innych systemów.
Ataki promptowe wymagają kontroli, nie obietnicy odporności
Prompt injection umieszcza wrogie instrukcje w czytanym materiale. Jeśli agent wysyła pocztę, zmienia pliki lub wywołuje API, przekierowanie może stać się działaniem. Ciągła praca pozwala analizować tysiące rekordów lub powtarzać działania w kilka minut, skracając reakcję względem ludzkiego tempa.
Duże badanie analizowało 1,8 mln prób z publicznego konkursu i zgłosiło ponad 60 000 udanych ataków wywołujących naruszenia zasad: nieautoryzowany dostęp, zakazane operacje finansowe i błędy zgodności. To wyniki badania, nie benchmark Reco ani liczba incydentów produkcyjnych.
Warstwa bezpieczeństwa nie usuwa wszystkich błędów modelu, ale ograniczenie zasobów i obserwacja działań może zmniejszyć skutki. Najmniejsze uprawnienia oznaczają tylko dostęp potrzebny do zadania. Przy adaptacyjnym oprogramowaniu działania i kontekst się zmieniają. Osobno dozwolone wywołania mogą złożyć się w szkodliwy ciąg; potrzebna jest korelacja w czasie i między narzędziami, kontami oraz aplikacjami.
Kontrola też ma granice. Szyfrowanie, lokalizacja danych i zakazy przechowywania wrażliwych promptów czy dokumentów ograniczają widoczność. Finanse mogą zaostrzyć wymagania, ale również skomplikować wdrożenie i ocenę sprzedażową. Graf relacji nie jest automatycznie kompletnym silnikiem polityk.
Konkurencja premiuje głębokość konektorów
Brama obserwuje ruch przechodzący przez punkt kontroli. Asystenci w aplikacjach, integracje bezpośrednie i przeglądarki mogą go omijać, co uzasadnia perspektywę międzyaplikacyjną. Graf wymaga jednak wiarygodnych danych: brak aplikacji, stare prawa, niepełne logi i niejasny opiekun mogą tworzyć uspokajający, lecz mylący obraz.
Reco mówi o dodawaniu integracji w kilka dni. Lista kont to jednak nie to samo co delegowane prawa, działania narzędzi i anomalie. Szerokość jest przydatna, gdy prowadzi do wykrywania i reakcji mimo różnych logów i modeli uprawnień, również dla własnych agentów z niestandardowymi narzędziami.
WitnessAI pozyskało 58 mln USD strategicznie w styczniu 2026 roku, obserwuje interakcje AI i rozszerzyło kontrole na agentów, narzędzia i serwery Model Context Protocol. MCP łączy AI z danymi i narzędziami; każde połączenie dodaje granicę praw i zaufania. Noma Security ogłosiła 100 mln USD serii B w lipcu 2025 i obejmuje rozwój, modele, dane, infrastrukturę, używanie aplikacji i działanie w czasie wykonania.
CrowdStrike i inni widzą procesy urządzeń, dostawcy tożsamości rozszerzają kontrole nie-ludzkich kont, a chmura i SaaS mogą egzekwować prawa własnych asystentów. Microsoft, Salesforce, ServiceNow i Google posiadają ważne miejsca wdrożeń. Mają dystrybucję, telemetrię i budżety, choć nie zawsze pełny kontekst między platformami.
Nakładanie zwiększa potencjalne budżety Reco, lecz komplikuje odpowiedzialność zakupową. Klienci mogą opóźniać zakupy lub konsolidować u obecnych dostawców. Reco musi wykazać rolę koordynatora albo głębszy zasięg, wartościowy po poprawie funkcji natywnych, nie tylko szerszą terminologię.
Brakuje dowodów bezpiecznej, mierzalnej remediacji
Fałszywe alarmy zalewają zespoły zwykłymi procesami, a przeoczenia mogą ukryć kluczowego agenta za niepełnym konektorem lub szyfrowaniem. Dowody powinny określać populację wykrywania, oddzielać produkcję od testów, podawać fałszywe alarmy i rzeczywiście usunięte nadmierne prawa. Wzrost przychodów tego nie rozstrzyga.
Naprawa nie może zatrzymywać pracy. Raportowanie końca miesiąca może zasadnie wymagać szerokiego odczytu przez ograniczony czas. Wysyłka tajnych danych do nieznanej domeny może wymagać natychmiastowej blokady, ale nowe wewnętrzne żądanie szerszego odczytu może wymagać zatwierdzenia przez człowieka. Obserwacja, zalecenie, zgoda i egzekwowanie to różne etapy.
Konkretne próby obejmują pozostawione poświadczenia byłego pracownika, agenta wsparcia czytającego ograniczone rekordy przez połączony system wiedzy i złośliwy dokument zmieniający użycie narzędzi. Ślad powinien pokazać tożsamość, zasób, prawo, reakcję i czas ograniczenia, nie tylko niejasny wynik. Kontrolowane ataki testują wstrzykiwanie, nadużycie poświadczeń i narzędzi oraz przepływ między aplikacjami, nie dowodzą pełnej ochrony.
Wczesne kontrole wykrywają nadmierne zakresy, niebezpieczne poświadczenia i brak zgód; monitoring działania uzupełnia testy projektu. Audytowalne wycofanie usuwa lub przenosi tokeny, konta usługowe, skrypty i połączenia. Produkt łączy obiekty techniczne, ale bezpieczeństwo, inżynieria, zarządzanie, prawnicy i opiekunowie aplikacji nadal muszą uzgodnić zatwierdzanie, obserwację i reakcję.
Inwestycję sprawdzą głębsze integracje, niezależnie weryfikowalne wyniki, jak szybsze dochodzenia i ograniczanie skutków, oraz trwała rola obok konkurencyjnych platform. Reco ma więcej środków. Nadal pozostaje różnica między wizualizacją rozrostu agentów a niezawodnym umożliwianiem bezpiecznego działania.
Dodatkowo: bazy dokumentacji inżynierskiej i granice dostępu. Oryginalny wpis agregujący relację.