
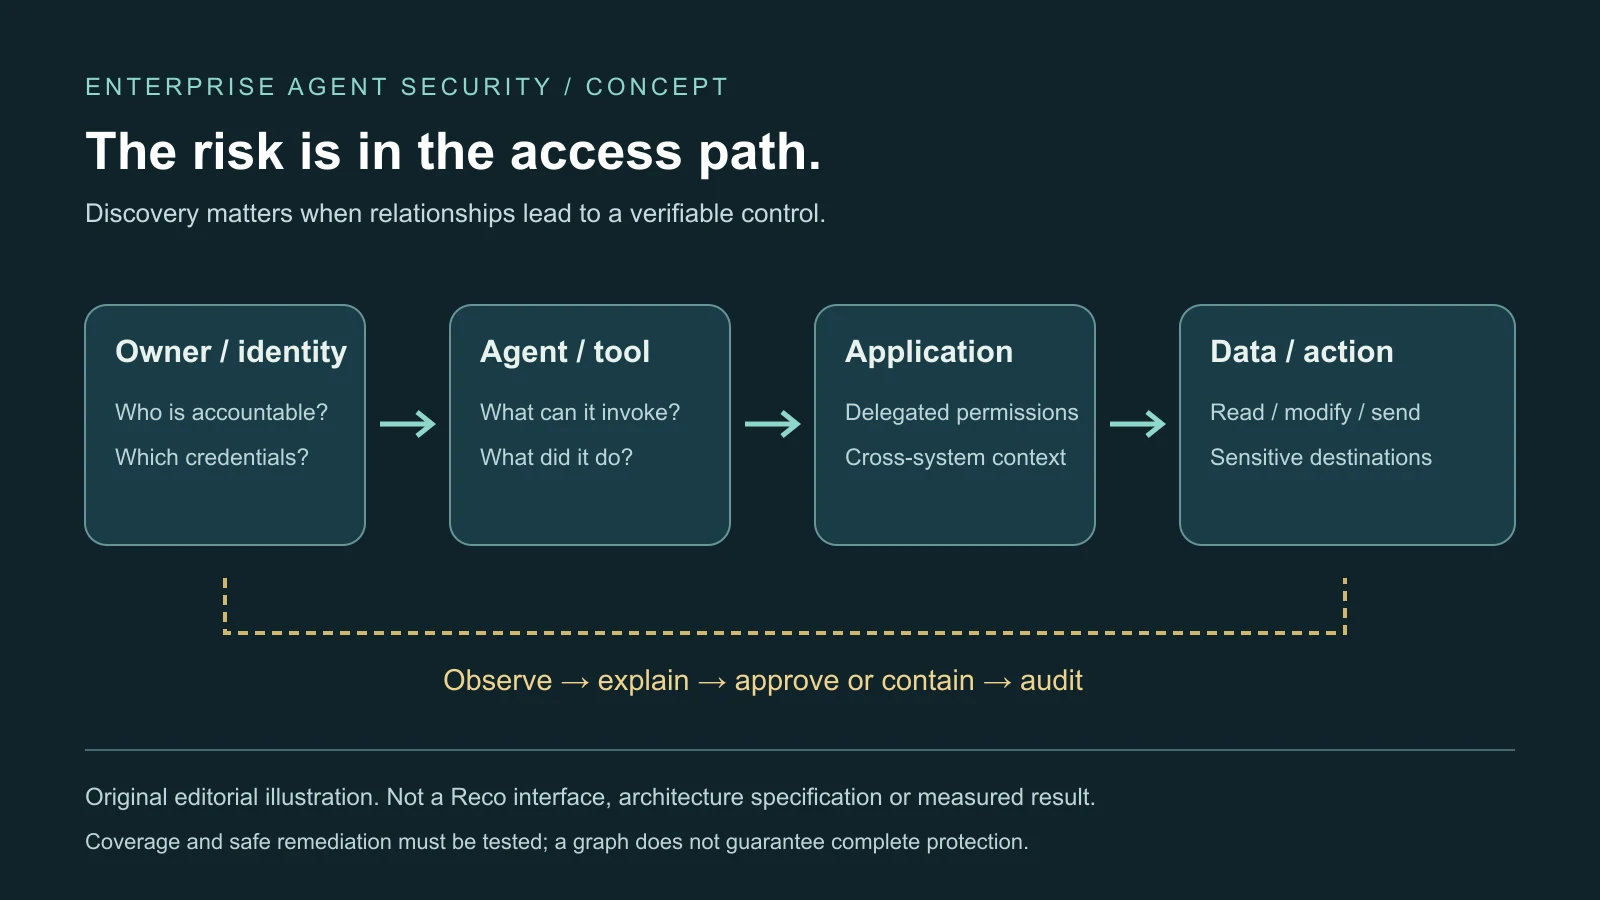
Il nuovo finanziamento di Reco sostiene una tesi ambiziosa: la sicurezza degli agenti aziendali dovrebbe seguire relazioni tra applicazioni, non fermarsi all'ingresso e all'uscita del modello. Individuare un assistente, identificare le credenziali che usa e tracciarne le risorse raggiungibili può svelare autorità sfuggite agli inventari tradizionali. Che questa mappa produca affidabilmente accessi più sicuri resta però la domanda centrale.
Il 29 settembre 2026 l'azienda ha annunciato altri 55 milioni di dollari, portando il totale raccolto a 140 milioni. A febbraio aveva annunciato una Serie B da 30 milioni. L'espansione avviene in un mercato dove WitnessAI, Noma Security, fornitori di identità e protezione endpoint e piattaforme software competono già per controlli sovrapposti sullo stesso flusso.
Capitale per distribuzione e un prodotto più ampio
L'annuncio di settembre comprende l'investimento strategico di AT&T Ventures e il sostegno dei nuovi investitori Forestay e Quadrille Capital. Reco vuole ampliare vendite, partnership, canali e assistenza in Nord America ed Europa. A febbraio parteciparono Zeev Ventures, Insight Partners, Boldstart Ventures, Workday Ventures, TIAA Ventures, S Ventures e Quadrille Capital.
Il CEO e cofondatore Ofer Klein ha detto a TechCrunch che la valutazione è più che raddoppiata da febbraio, indicandola soltanto nella fascia alta delle centinaia di milioni di dollari. I ricavi ricorrenti annuali sarebbero decine di milioni, con previsione di triplicare nel 2026. È una previsione del dirigente, non un risultato verificato indipendentemente. Klein ha anche riferito oltre 100 clienti e circa il 40% dell'attività nei servizi finanziari.
AT&T è sia cliente sia investitore: collega il capitale all'uso aziendale e alla possibile distribuzione, ma l'investimento di un cliente non prova indipendentemente ampia domanda o protezione superiore. Anche il lavoro con ServiceNow indica integrazione dei processi; le partnership non misurano da sole la sicurezza.
Il prodotto si è ampliato dalla visibilità SaaS agli agenti. Al lancio di giugno Reco dichiarava oltre 230 integrazioni e 1.000 controlli di rilevamento. Nel resoconto di ottobre pubblicizzava oltre 280 integrazioni. Sono numeri aziendali riferiti a quei momenti, non un confronto della profondità di osservazione e controllo di ciascun connettore.
Perché le relazioni cambiano il rischio
Un agente legge dati, chiama strumenti, aggiorna applicazioni e invia messaggi tramite autorità delegata. Leggere email, cercare file cloud, modificare clienti e trasmettere informazioni può sembrare ragionevole valutando ogni permesso da solo. Insieme creano percorsi d'accesso ben più importanti.
Gli agenti arrivano con acquisti separati, sviluppo interno, estensioni o funzioni attivate in Salesforce, Microsoft 365 e Slack senza un'altra decisione d'acquisto. L'elenco delle applicazioni acquistate non identifica tutti i sistemi capaci di agire. Il responsabile può essere incerto e account di servizio o token possono sopravvivere a dipendente e progetto.
Klein afferma che Reco ha trovato 21.000 agenti ignoti presso un cliente Fortune 100. Manca una validazione tecnica indipendente. Il significato dipende dalla definizione: assistenti integrati, automazioni, processi, integrazioni, produzione, test e configurazioni abbandonate hanno rischi differenti.
Ha descritto inoltre un cliente finanziario dove l'agente di un ex dipendente avrebbe mantenuto accesso a Salesforce e potuto condividere dati con un dominio fuori dalla visibilità aziendale. È un esempio di responsabilità e dismissione carenti, non prova di esposizione uguale per tutti. Revocare o trasferire l'accesso delegato quando un responsabile parte è importante quanto la scoperta iniziale.
Il grafo di contesto aggiorna relazioni tra persone, account, agenti, applicazioni, permessi, dati e attività osservate. Reco dichiara discovery tramite integrazioni dirette, segnali browser e rete, più ispezione di prompt e chiamate per aiutare a rimuovere accessi inutili. Il vantaggio cercato è comprendere come autorità diretta e indiretta raggiungano altri sistemi, non soltanto elencare agenti.
Gli attacchi ai prompt richiedono controlli, non immunità
Il prompt injection inserisce istruzioni ostili nel materiale letto dall'IA. Con email, modifiche ai file e API, il depistaggio può diventare azione operativa. Agenti continui analizzano migliaia di record o ripetono operazioni in pochi minuti, riducendo il tempo di risposta rispetto a un processo umano.
Un ampio studio ha analizzato 1,8 milioni di tentativi da una competizione pubblica e riferito oltre 60.000 attacchi riusciti con violazioni, tra cui accesso non autorizzato, azioni finanziarie proibite e fallimenti di conformità. Sono risultati di ricerca, non un benchmark Reco o il numero di incidenti in produzione.
Uno strato di sicurezza non elimina ogni errore del modello, ma può limitarne gli effetti restringendo risorse e osservando azioni successive. Il privilegio minimo concede solo quanto serve; applicarlo al software adattivo è difficile perché azioni e contesto cambiano. Chiamate singolarmente consentite possono comporre sequenze dannose: occorre correlare tempo, strumenti, account e applicazioni.
Anche l'ispezione ha limiti. Cifratura, residenza dei dati e divieti di conservare prompt o documenti sensibili riducono ciò che il fornitore vede. I clienti finanziari possono affinare requisiti e anche complicare implementazione e valutazione commerciale. Un grafo non diventa automaticamente un motore completo di policy.
La concorrenza premia la profondità dei connettori
Un gateway osserva il traffico attraverso un punto di controllo. Assistenti integrati, connessioni dirette e browser possono operare fuori da quel percorso, sostenendo la prospettiva trasversale di Reco. Ma senza dati affidabili, applicazioni assenti, vecchi permessi, log incompleti e responsabilità ambigue creano una mappa rassicurante ma falsa.
Reco dice di aggiungere integrazioni in pochi giorni. Elencare account non equivale a mostrare autorità delegata, azioni e anomalie. La copertura conta quando permette rilevamento e risposta tra modelli di log e permessi diversi, inclusi agenti interni con strumenti personalizzati.
WitnessAI, finanziata strategicamente con 58 milioni a gennaio 2026, osserva interazioni aziendali IA e amplia controlli ad agenti, strumenti e server Model Context Protocol. MCP collega IA a dati e strumenti, aggiungendo confini di permesso e fiducia. Noma Security ha annunciato 100 milioni di Serie B a luglio 2025 e posiziona controlli su sviluppo, modelli, dati, infrastruttura, uso applicativo e runtime.
CrowdStrike e altri endpoint osservano processi; i fornitori di identità estendono controlli non umani; cloud e SaaS impongono permessi agli assistenti propri. Microsoft, Salesforce, ServiceNow e Google possiedono importanti superfici di distribuzione. Hanno canali, telemetria e budget, anche senza contesto trasversale completo.
La sovrapposizione amplia i budget possibili e complica la responsabilità d'acquisto. I clienti possono rinviare o consolidare con operatori esistenti. Reco deve dimostrare coordinamento o copertura più profonda che conservi valore quando migliorano le funzioni native, non solo usare una terminologia più ampia.
Mancano prove di correzioni sicure e misurabili
I falsi positivi sommergono i gruppi con attività ordinarie; i falsi negativi nascondono agenti delicati dietro connettori incompleti o percorsi cifrati. Le prove dovrebbero definire il denominatore della scoperta, distinguere produzione e test, fornire falsi allarmi e permessi eccessivi realmente rimossi. La crescita dei ricavi non risponde.
La correzione non deve rompere il lavoro. Un agente di fine mese può legittimamente richiedere ampia lettura per un tempo limitato. Bloccare dati sensibili diretti a un dominio ignoto può essere immediato, mentre una nuova richiesta interna di lettura più ampia può richiedere approvazione. Osservazione, consiglio, autorizzazione e applicazione vanno separati.
Prove concrete includono credenziali residue di un ex dipendente, assistente di supporto che raggiunge record riservati tramite un sistema connesso e documento malevolo che cambia l'uso degli strumenti. Le tracce dovrebbero mostrare identità, risorsa, permesso, risposta e tempo di contenimento, non solo punteggi opachi. Test avversariali controllati esaminano injection, abuso di credenziali, strumenti e trasferimenti senza promettere protezione totale.
I controlli anticipati rilevano scope eccessivi, credenziali insicure e approvazioni mancanti; il monitoraggio operativo integra i test progettuali. La dismissione verificabile revoca o trasferisce token, account di servizio, script e collegamenti. Collegare oggetti non sostituisce accordi fra sicurezza, ingegneria, governance, legali e responsabili applicativi su chi approva, controlla e risponde.
Tre sviluppi metteranno alla prova il capitale: controlli più profondi, risultati indipendentemente verificabili come indagini e contenimento più rapidi, e un posto difendibile accanto alle piattaforme concorrenti. Reco ha più risorse per provarci. Resta la distinzione tra visualizzare la proliferazione e rendere possibile un'azione sicura con continuità.
Lettura correlata: basi documentali di ingegneria e confini d'accesso. Voce originale che aggrega la notizia.