
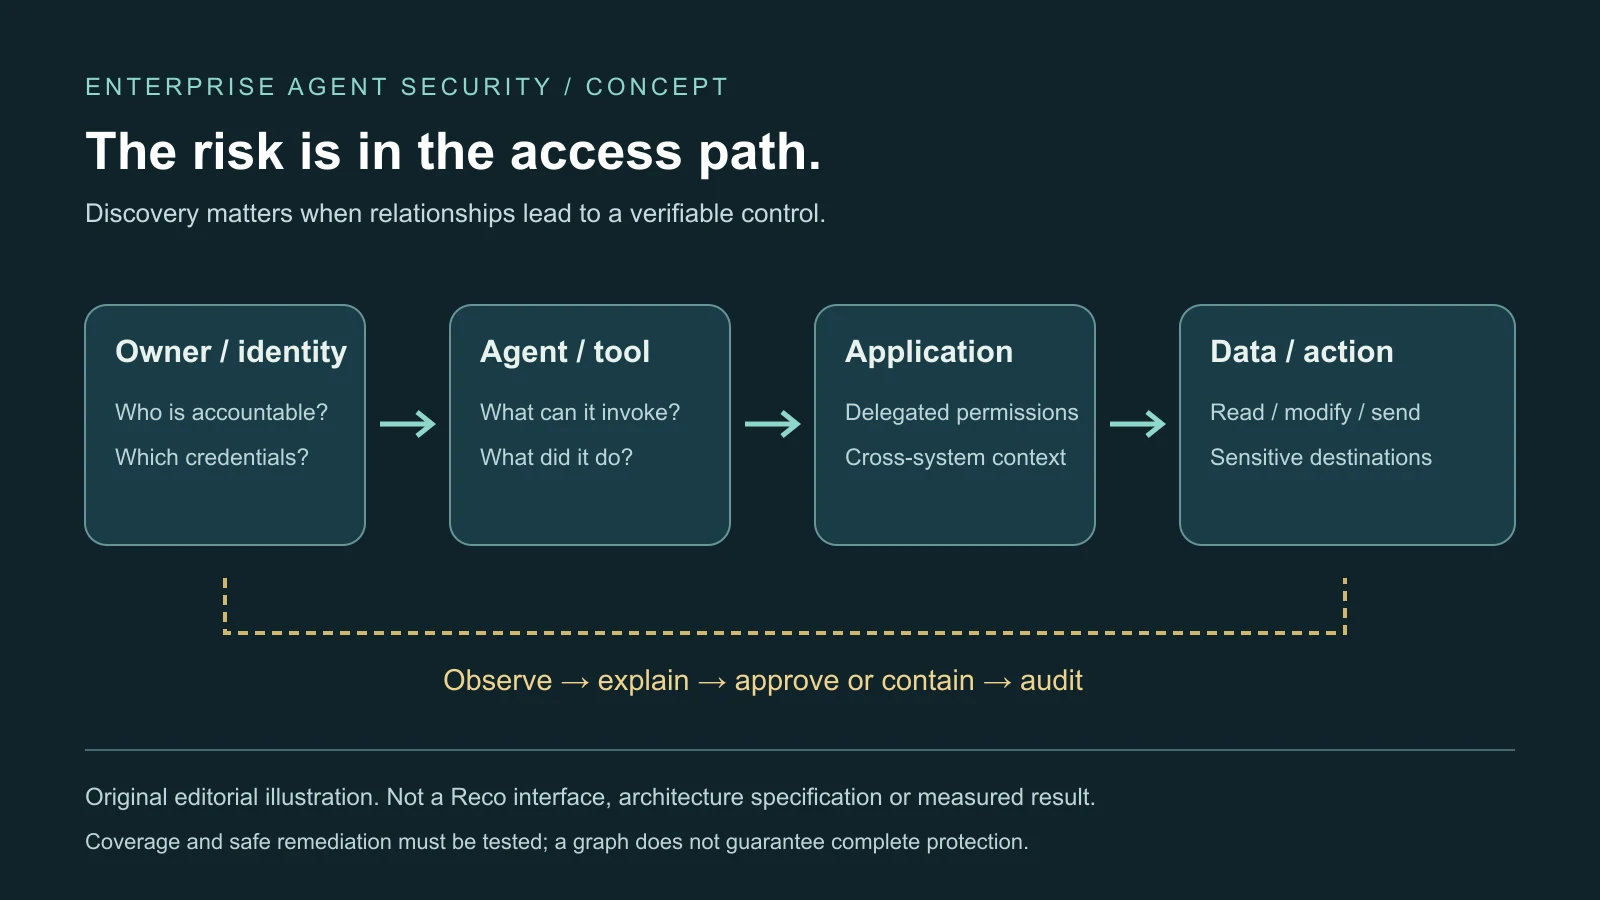
Recoの追加調達は、企業のエージェント安全対策がモデルの入出力だけでなく、アプリをまたぐ関係を追うべきだという構想を支える。アシスタントを発見し、誰の認証情報を使い、何に届くかを把握できれば、従来の台帳が見逃した権限が分かる。ただし、その地図が一貫して安全なアクセスにつながるかは未解決だ。
同社は2026年9月29日に5,500万ドルの追加調達を発表し、累計は1億4,000万ドルとなった。2月発表の3,000万ドルのシリーズBに続く。WitnessAI、Noma Security、アイデンティティ・端末分野の企業、ソフトウェア基盤が、同じ処理の重なり合う部分を制御しようと競う市場での拡大だ。
販売網と、より広い製品のための資金
9月の発表にはAT&T Venturesの戦略投資と、新規投資家Forestay、Quadrille Capitalの支援が含まれる。北米と欧州の営業、提携、販売チャネル、顧客支援に充てるという。2月にはZeev Ventures、Insight Partners、Boldstart Ventures、Workday Ventures、TIAA Ventures、S Ventures、Quadrille Capitalが参加した。
共同創業者兼CEOのOfer KleinはTechCrunchに、評価額が2月から2倍超になり、数億ドル後半だとだけ説明した。年間経常収益は数千万ドル台で、2026年に3倍になると予想した。これは経営者の予測で、独立検証済みの成果ではない。顧客は100社超、金融サービスが事業の約40%とも述べた。
AT&Tは顧客と投資家を兼ね、企業利用や販路との接点を与える。しかし顧客の投資は広範な需要や優れた保護の独立した証拠ではない。ServiceNowとの取り組みも業務統合の方向を示すが、提携だけでは安全効果を測れない。
製品はSaaSの可視化からエージェントへ拡張した。6月の発表では230超のアプリ統合と1,000の検知制御を報告し、10月の報道では280超の統合を宣伝していた。いずれも当時の会社発表値で、各コネクターがどれほど深く観察・制御するかを比較した数字ではない。
関係によってリスクが変わる理由
エージェントは委任された権限で記録を読み、ツールを呼び、アプリを更新し、メッセージを送れる。メール閲覧、クラウド検索、顧客情報編集、送信の権限は個別には妥当に見えても、一つの処理に結び付くと重大なアクセス経路になる。
単独購入、内製、ブラウザー拡張、Salesforce・Microsoft 365・Slack内で有効化する機能から、別の調達判断なくエージェントが入ることもある。購入アプリ一覧だけでは、行動できるシステムを把握できない。責任者が曖昧になり、サービスアカウントやトークンが元の従業員・案件より長く残り得る。
Kleinによれば、あるFortune 100顧客で未知のエージェント21,000件を見つけた。この数は独立した技術検証を受けていない。「エージェント」の定義も重要だ。組み込み助手、自動化、処理、統合、本番、試験、放置設定は同じ危険度ではない。
金融顧客では元従業員のエージェントがSalesforceにアクセスし、会社が把握しないドメインと情報を共有できたとも説明した。所有・廃止管理の問題を示す例で、全顧客に同じ露出があるという証拠ではない。退職時の委任アクセスの取消・移管は、最初の発見と同様に重要だ。
Recoのコンテキストグラフは、人、アカウント、エージェント、アプリ、権限、データ、観測活動の関係を継続更新する。直接統合、ブラウザー、ネットワークのシグナルで発見し、プロンプト・ツール呼び出しの検査で不要権限の削除を支援するという。存在を示すだけでなく、直接・間接の権限が別のシステムへ届く経路を知る狙いだ。
プロンプト攻撃と、免疫を約束しない制御
プロンプトインジェクションは、AIが読む資料に敵対的指示を埋め込む。受け手がメール送信、ファイル変更、API呼び出しをできれば、誤誘導が実際の操作になる。継続稼働するエージェントは数分で数千件を読み反復実行でき、人の作業より応答時間が短くなる。
大規模研究は公開競技の180万回の注入試行を分析し、無許可アクセス、禁止された金融操作、遵守違反などを起こした成功攻撃を6万件超と報告した。これは研究結果で、Recoの有効性の測定でも本番事故数でもない。
安全層は基盤モデルの全失敗をなくせないが、到達できる資源を制限し、後の行動を監視して影響を減らせる。最小権限は必要なアクセスだけを与える考えだが、適応型ソフトは行動と文脈が変わる。個別には許されるツール操作も有害な連鎖になり得るため、時間、ツール、アカウント、アプリの相関が要る。
検査にも限界がある。暗号化、データ保管地域の義務、機微なプロンプトや文書を保持できない規則が、見える範囲を狭める。金融顧客は高い要求をもたらす一方、実装や営業審査を複雑にもする。関係グラフが自動的に完全なポリシーエンジンになるわけではない。
統合数より深さが重要になる競争
ゲートウェイは特定点を通る通信を観察するが、組み込み助手、直接統合、ブラウザー活動は外を通り得る。そのためアプリ横断の議論には意味がある。ただし統合データが信頼できなければ、アプリ欠落、古い権限、不完全なログ、曖昧な責任が安心感だけの地図を作る。
数日で統合を追加できるというRecoの主張も、深さを示さない。アカウント一覧と、委任権限・ツール操作・異常を示すコネクターは同じではない。独自ツールを持つ内製エージェントも含め、異なるログと権限モデルに対応して発見と応答につながることが重要だ。
WitnessAIは2026年1月に戦略資金5,800万ドルを調達し、企業AIの対話を観察してエージェント、ツール、Model Context Protocolサーバーへ制御を拡大した。MCPはAIとデータ・ツールを結ぶが、接続ごとに権限・信頼の境界が加わる。Noma Securityは2025年7月に1億ドルのシリーズBを発表し、開発、モデル、データ、基盤、アプリ利用、実行時の制御を掲げる。
CrowdStrikeなどは端末のプロセスを観察し、アイデンティティ企業は非人間IDの制御を拡張でき、クラウド・SaaSは自社助手の権限を強制できる。Microsoft、Salesforce、ServiceNow、Googleは主要な導入面を持つ。完全な横断文脈がなくても、販売網、テレメトリー、既存予算がある。
重複はRecoが対象とする予算を広げる一方、調達責任を曖昧にする。顧客は購入を遅らせ、既存業者へ統合するかもしれない。基本機能が進化した後も、調整役やより深い網羅性の価値を示す必要があり、広い用語だけでは足りない。
欠けているのは、安全で測れる是正の証拠
偽陽性は通常業務の警告でチームを埋め、偽陰性は不完全な接続や暗号化経路の背後に重要なエージェントを隠す。発見対象の分母、本番と試験の区別、偽陽性率、実際に削減した過剰権限が必要だ。売上成長では答えられない。
是正は業務を壊してもいけない。月末報告には一定期間の広い閲覧が正当な場合がある。未知ドメインへの機密送信は即時遮断が適切でも、新しい社内処理の閲覧拡大には人の承認が要るかもしれない。観察、提案、承認、強制を混同できない。
具体的試験には、退職者の認証情報が残るケース、連携知識システムから制限付き顧客記録に届く支援エージェント、悪意ある文書によるツール誘導がある。追跡にはID、資源、権限、対応、封じ込め時間を示すべきで、不透明な点数だけでは足りない。制御された敵対的試験で注入、認証情報悪用、ツール誤用、横断移動を調べても、完全防御は主張できない。
開発早期に過剰スコープ、不安全な認証情報、承認欠如を見つけ、実行時監視で設計試験の不足を補う。廃止ではトークン、サービスアカウント、スクリプト、接続を取消・移管し、監査可能にする。技術対象を結ぶ製品があっても、安全、開発、統治、法務、アプリ責任者が承認・監視・対応の分担を決める必要がある。
投資を試すのは、深い統合制御、調査・封じ込めの短縮など独立検証可能な成果、競合基盤の隣で持続する役割の三点だ。資金は増えた。しかし乱立を描くグラフと、安全な行動を一貫して可能にするグラフの違いは残る。