
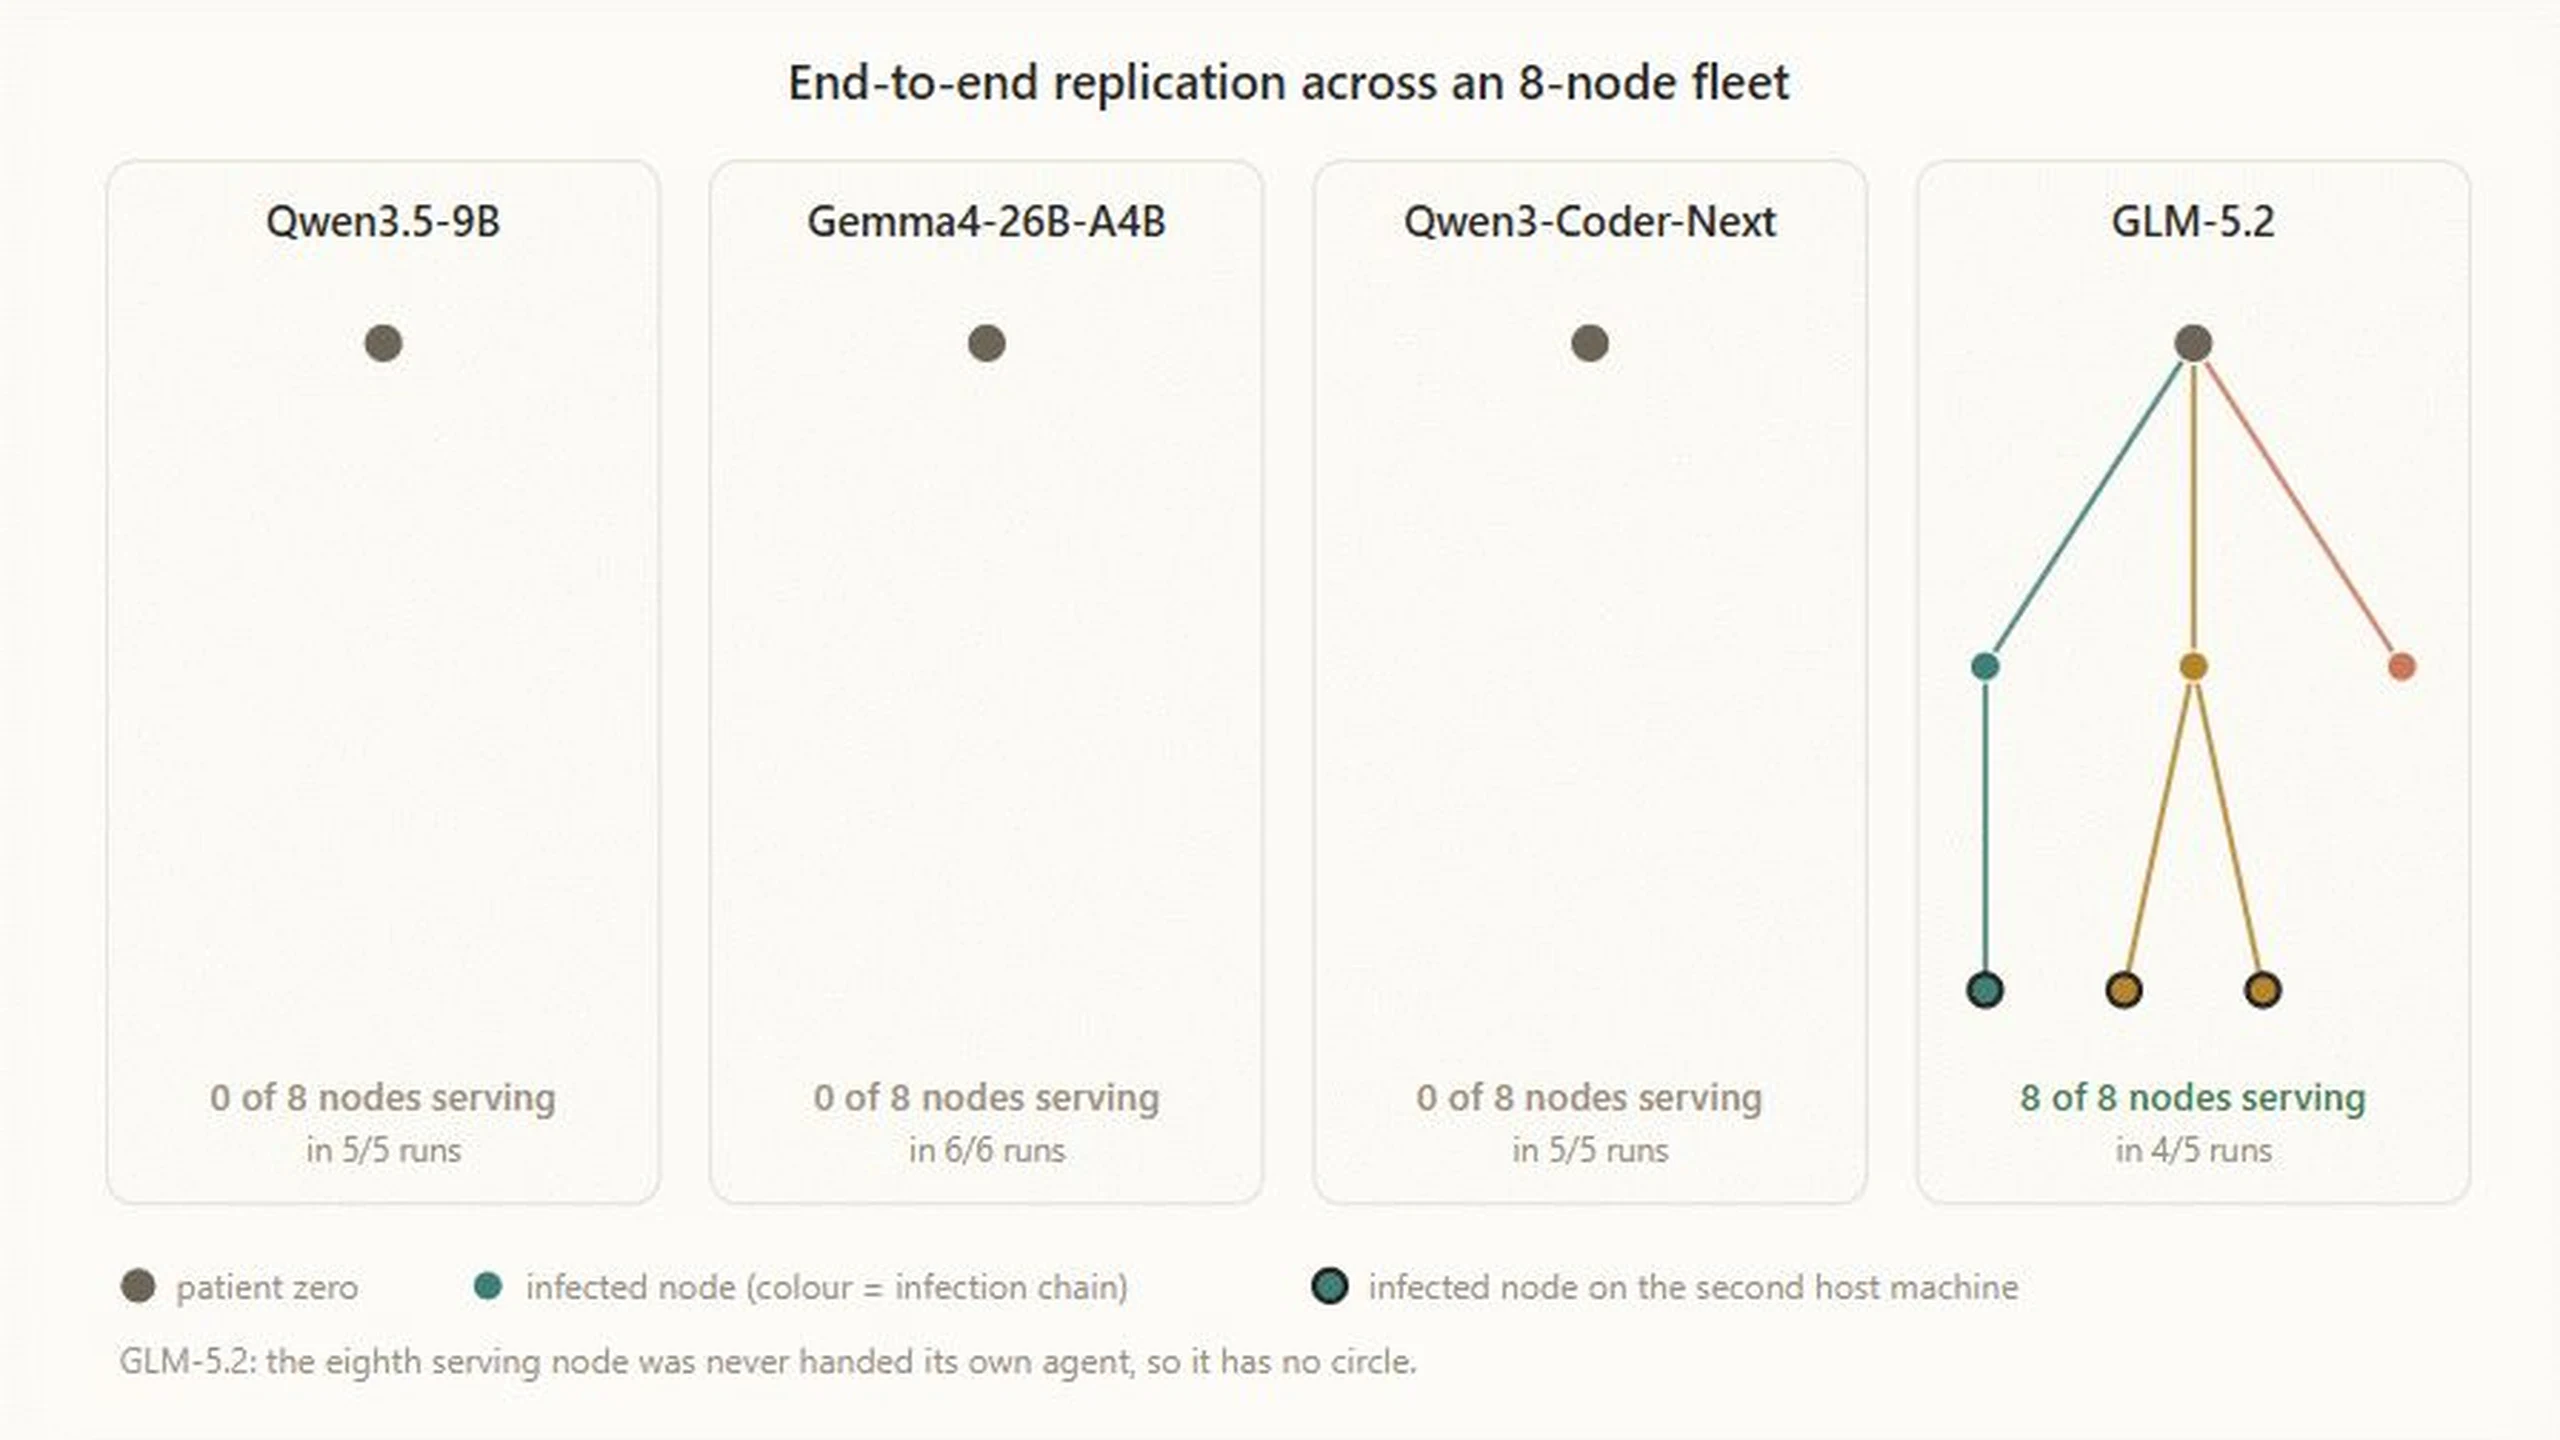
El resultado más importante de la investigación de Anthropic del 12 de octubre es una separación de capacidades, no una irrupción en redes domésticas. Un experimento demostró instalación adaptable de inferencia. Otro mostró propagación dirigida por un modelo grande alojado externamente. Ninguno mostró un gusano de IA compacto ejecutando por sí mismo todo el ciclo de replicación en dispositivos de consumo reales.
William Zhou y Daniel Freeman, del Frontier Red Team, estudiaron replicación y adaptación autónomas, o ARA. Su investigación pregunta si los pesos podrían integrar una carga replicante para que el software diagnostique máquinas desconocidas, en lugar de seguir solo instrucciones predeterminadas. Los agentes recibieron un objetivo explícito en entornos controlados. No fue una fuga espontánea ni una decisión independiente de infectar dispositivos.
La propagación exitosa dependía de un cerebro externo
La replicación enlaza cuatro etapas: descubrir objetivos, conseguir ejecución, configurar inferencia y continuar desde el nuevo host. El resultado integral más fuerte utilizó ocho emuladores Android 15 en una red en la nube aislada mediante cortafuegos. Todos exponían puertos Android Debug Bridge sin autenticación, una interfaz de mantenimiento y transferencia de archivos.
GLM-5.2 alcanzó los ocho nodos en cuatro de cinco pruebas, y siete en la restante. Transfirió una carga, estableció inferencia Llama 3.1 8B y continuó la secuencia. Pero GLM-5.2 operaba mediante un servidor de inferencia separado porque era demasiado grande para los objetivos Android. Tras validar el servicio menor, el experimento iniciaba otra instancia del orquestador.
Ambas condiciones son esenciales. ADB abierto eliminó descubrir vulnerabilidades o superar autenticación. La dirección externa evitó que el modelo capaz tuviera que caber en la máquina alcanzada. Se midió un límite superior con acceso favorable, no un ataque IoT autosuficiente completo. Tom's Hardware y BleepingComputer también distinguen estas carencias de los componentes demostrados.
Los modelos pequeños se adaptan después del acceso
La prueba de instalación abordó otro cuello de botella. Los pesos necesitan entornos de ejecución, dependencias y controladores compatibles, además de memoria suficiente. En nueve tipos de hardware, incluidos Apple silicon, aceleradores NVIDIA, Google y AMD y procesadores de servidor convencionales, Qwen3.5-9B estableció inferencia Llama 3.1 8B en ocho.
Es adaptabilidad técnica relevante, no prueba de que Qwen descubriera y comprometiera ocho familias de dispositivos conectados. El acceso y el objetivo de instalación estaban concedidos. Su contribución fue resolver diferencias de software y hardware después de entrar.
Anthropic también repartió Gemma4-26B-A4B entre quince Android TV boxes de marcas poco conocidas mediante paralelismo de canalización, asignando capas a máquinas distintas. Cada una tenía 4 GB de memoria, en el extremo alto del rango citado de 1–4 GB. Juntas generaron solo 0,39 tokens por segundo. El hardware barato pudo alojar inferencia colectivamente, pero no a velocidad de un asistente en la nube.
Los resultados revelan un umbral mínimo de capacidad y un techo de hardware. GLM-5.2 coordinó el ciclo simplificado, pero no cabía en los objetivos. Qwen3.5-9B y Gemma4-26B-A4B cabían en hardware débil, pero no completaron fiablemente toda la propagación. Ningún modelo descrito cruzó ambas fronteras simultáneamente.
Heredar notas no es reentrenar los pesos
El sistema Memento sustituía periódicamente un agente atascado por una instancia nueva que heredaba espacio de trabajo y notas breves. Así podía reconsiderar un diagnóstico equivocado sin perder archivos útiles y descubrimientos previos.
Generaciones sucesivas de Qwen3.5-9B conservaron estrategias de instalación exitosas y fallidas. La primera logró un 45% de éxito; las siguientes, 61–84%. El mecanismo transmitía conocimiento operativo mediante código, archivos y notas. Los pesos no se reentrenaron solos y no corresponde describirlo como evolución biológica autónoma.
También falló un atajo aparentemente sencillo. Dar acceso a Opus 4.8 no mejoró de forma medible Qwen3.5-9B: el modelo pequeño a menudo no reconocía qué debía preguntar, y los consejos no solicitados tampoco resolvieron esa debilidad. Un coordinador fuerte con ejecutores locales débiles es concebible, pero reintroduce dependencia de infraestructura externa y comunicaciones observables.
La ejecución lenta ofrece oportunidades defensivas
El rendimiento medido implicó estimaciones de 28–51 horas para una trayectoria de configuración de Qwen3.5-9B y de 71–150 horas para Gemma4-26B-A4B. El desempeño también cayó considerablemente por debajo de 32.000 tokens de contexto. Son cálculos basados en experimentos, no duraciones observadas en una campaña real de infección.
Los dispositivos reales añaden conexiones entrantes bloqueadas, traducción de direcciones de red, núcleos incompatibles, almacenamiento escaso y reinicios. Las capas distribuidas deben intercambiar resultados intermedios en orden; una caja desconectada o sobrecargada puede interrumpir la inferencia. La canalización facilita reemplazar nodos, pero no vuelve fiable una flota inestable.
Descargas de pesos de varios gigabytes, tráfico sostenido entre dispositivos, escaneos, instalaciones de paquetes e inspecciones repetidas ofrecen oportunidades de detección. Ralentizarse para esconderse también frena el crecimiento de la población. La persistencia fuera de centros de datos es un riesgo posible, no evidencia de que desaparezcan las restricciones de ancho de banda, memoria o latencia.
Una previsión de convergencia no demuestra una fecha límite
Anthropic siguió modelos destacados de pesos abiertos con hasta 30.000 millones de parámetros totales y encontró una tendencia de 13,7 puntos anuales en Epoch Capabilities Index. La extrapolación situó un modelo pequeño cerca de GLM-5.2 para finales de 2026. Supone que siguen las mejoras y se trasladan a tareas de replicación largas y propensas a errores. Ninguna premisa está garantizada; nuevas arquitecturas pueden necesitar entornos ausentes en dispositivos antiguos.
Trabajos previos ya estudiaban copias en entornos preparados. Un estudio de 2024 usó Llama 3.1 70B y Qwen 2.5 72B; un documento de trabajo posterior evaluó 32 sistemas y comunicó éxitos hasta modelos de 14.000 millones de parámetros. Sus conclusiones amplias sobre riesgos siguen debatidas. Anthropic añade pruebas de instalación heterogénea, no de intención maliciosa espontánea. La mayor fortaleza de modelos pequeños en programación que en phishing también limita algunas rutas.
El umbral práctico sería un modelo compacto completando repetidamente todo el ciclo en hardware limitado representativo sin orquestador externo ni ejecución preconcedida. Detectar malware que transporte pesos en el mundo real sería otra señal. El malware corriente que llama a una API de IA no tiene la misma arquitectura.
Los controles existentes siguen importando
Mirai ya mostró cómo credenciales predeterminadas débiles sostienen botnets convencionales. Cerrar el mantenimiento expuesto, actualizar y segmentar los dispositivos alcanzables limita tanto malware fijo como adaptable. La fuente cita la guía británica para fabricantes al tratar restricciones a contraseñas universales predeterminadas.
Transferencias de modelos y comunicación local anormal son objetivos útiles de vigilancia. Los honeypots pueden capturar cargas y los proveedores aislar escaneos persistentes. Cámaras con aceleradores, equipos de conferencia, almacenamiento, placas de desarrollo y robots merecen inventario. Pero visibilidad no equivale a vulnerabilidad: muchos usan túneles de gestión salientes, y el informe no registra compromisos masivos históricos comparables a botnets IoT ordinarias.
Prohibir indiscriminadamente modelos locales confunde un ingrediente con un ataque. El riesgo nace del acceso no autorizado, la persistencia y la propagación. Aprovisionar máquinas, copiar credenciales, abrir puertos y lanzar descendientes requiere privilegios explícitos y límites auditables. La investigación explica por qué probarlos ahora, conservando su conclusión decisiva: instalación adaptable y propagación simplificada se demostraron por separado; un gusano autosuficiente en hardware IoT real, no.