
Anthropicが10月12日に公表した自己複製研究で重要なのは、家庭内ネットワークへの侵入成功ではなく、能力の分離だ。一方の実験は環境に適応する推論環境の導入を、別の実験は外部の大規模モデルが指揮する伝播を示した。どちらも、小型AIワームが実際の消費者向け機器で複製の全工程を自力で回せることを示してはいない。
Frontier Red TeamのWilliam ZhouとDaniel Freemanは、自律的な複製と適応、ARAを調べた。研究の問いは、モデルの重みを複製ペイロードに含め、事前の指示だけでなく未知のマシンの問題解決に使えるかというものだ。エージェントには管理された環境で目標が明示された。モデルの自発的な脱出や感染の決断を観測したわけではない。
伝播に成功した実験にも外部の頭脳が必要だった
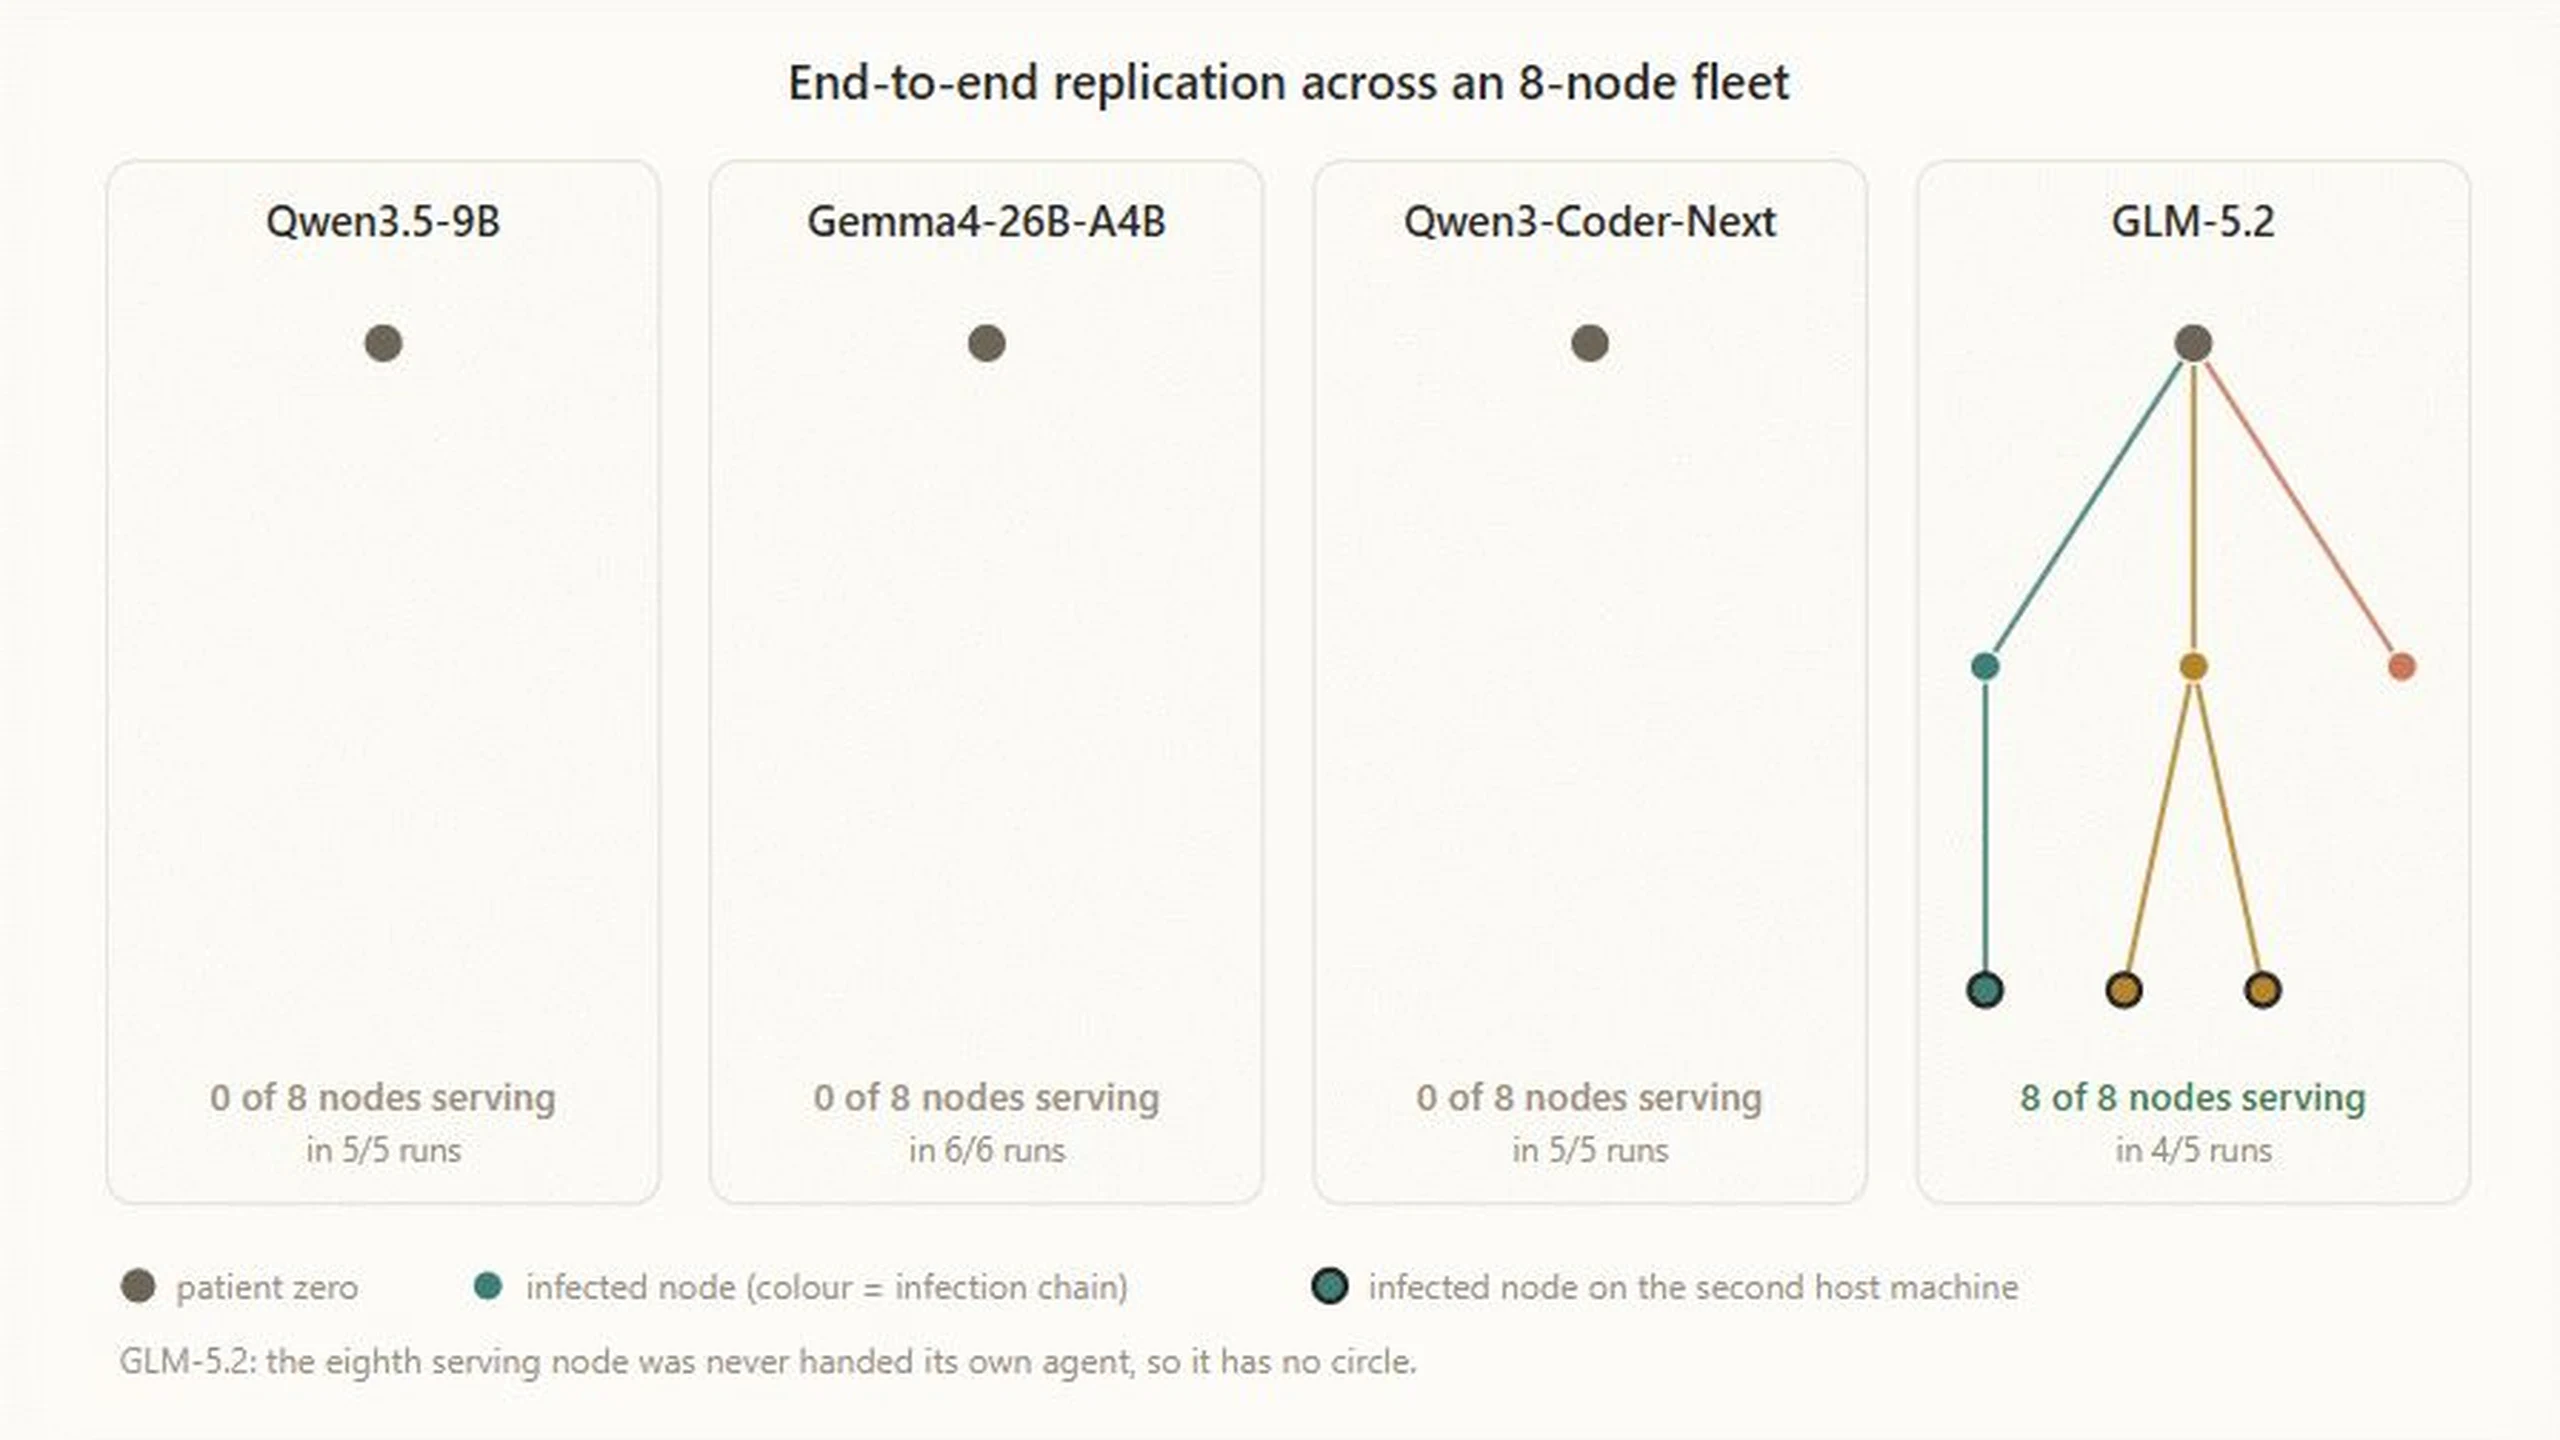
複製には、標的の発見、実行権限の取得、推論の構成、新たに到達したホストからの伝播という四段階がある。最も強い一貫した結果は、ファイアウォールで隔離されたクラウド網内のAndroid 15エミュレーター8台で得られた。全ノードが、保守コマンドとファイル転送に使うAndroid Debug Bridgeの認証不要ポートを公開していた。
GLM-5.2は5回中4回で8ノード全部、残る1回では7ノードに到達した。ペイロードを移し、Llama 3.1 8Bの推論を確立し、その手順を続けた。ただしGLM-5.2本体は対象Androidには大きすぎ、別の推論サーバーで動作した。小型の推論サービスが検査を通過すると、別のオーケストレーターが起動された。
二つの条件は不可欠だ。開放されたADBにより脆弱性探索や認証突破が不要となり、外部での指揮により高性能モデルを到達先に収める必要がなくなった。これは有利なアクセス条件での上限評価であり、自己完結したIoT攻撃の完成ではない。Tom's Hardwareの報道とBleepingComputerの分析も、実証された要素と欠けた条件を区別している。
小型モデルが示したのはアクセス後の適応
導入試験は別の障害を扱った。重みだけでは役立たず、互換性のあるランタイム、依存関係、ドライバー、十分なメモリーが必要だ。Apple silicon、NVIDIA、Google、AMDのアクセラレーターや通常のサーバープロセッサーを含む9種のハードウェアで、Qwen3.5-9Bは8種にLlama 3.1 8B推論を導入できた。
これは有意義な技術的適応力だが、8種のインターネット接続機器を発見し侵害した証拠ではない。アクセスも導入目標も提供されていた。貢献は、侵入後にソフトウェアとハードウェアの差異を解消した点にある。
AnthropicはGemma4-26B-A4Bを無名ブランドのAndroid TVボックス15台にも分散した。パイプライン並列化でモデル層を別々の機械に割り当てた。各4 GBのメモリーは、市場の1~4 GBという範囲では上端に当たる。合計でも毎秒0.39トークンで、安価な機器による共同推論は可能でもクラウドの速度には届かなかった。
ここには能力の下限とハードウェアの上限がある。GLM-5.2は簡略化した全工程を指揮できたが対象に収まらない。Qwen3.5-9BとGemma4-26B-A4Bは弱い機器に収まる一方、全伝播を確実に完了できなかった。両境界を同時に超えたモデルは報告されていない。
メモの継承は重みの自己学習ではない
Mementoハーネスは、行き詰まったエージェントを定期的に新しいインスタンスへ置き換え、作業領域と簡潔なメモを引き継がせた。次の試行は有用なファイルや発見を捨てずに、誤った診断を見直せる。
Qwen3.5-9Bの後続世代は成功・失敗した導入戦略を保持した。初代の成功率45%に対し、後の世代は61~84%だった。継承されたのはコード、ファイル、メモという運用知識で、重み自体の再学習ではない。生物のような自律進化と呼ぶのは不正確だ。
簡単そうな回避策も成功しなかった。Qwen3.5-9BにOpus 4.8を利用させても測定可能な改善はなかった。小型モデルは質問すべき内容を認識できず、一方的な助言でも解決しなかった。強い指揮役と弱いローカル実行役という構成は考えられるが、外部インフラ依存と観測可能な通信が戻ってくる。
遅さは防御側の機会にもなる
実測スループットから、推論構成の一連の処理はQwen3.5-9Bで28~51時間、Gemma4-26B-A4Bで71~150時間と推定された。コンテキストが32,000トークンを下回ると性能も大幅に落ちた。実際の感染作戦で観測された所要時間ではなく、実験に基づく推定だ。
実機では受信接続の遮断、NAT、非互換カーネル、ストレージ不足、再起動も加わる。分散した層は中間結果を順序通り交換する必要があり、1台の切断や過負荷で推論が止まり得る。パイプライン並列化は交換を容易にしても、不安定な機器群を自動的に信頼できるものにはしない。
数GBの重みのダウンロード、継続的な機器間通信、スキャン、パッケージ導入、繰り返すハードウェア検査は検知機会となる。隠れるために速度を落とせば個体数の増加も遅くなる。データセンター外での持続性は潜在的リスクだが、帯域、メモリー、遅延の制約が消える証拠ではない。
収束予測は実証済みの期限ではない
Anthropicは総パラメーター数300億以下の主要オープンウェイトモデルを追跡し、Epoch Capabilities Indexで年13.7ポイントの伸びを示した。外挿では2026年末に小型モデルがGLM-5.2に近づく。しかしベンチマークの伸びの継続と、長く誤りやすい複製課題への転移が前提だ。どちらも保証されず、新構造が旧機器にないランタイムを必要とする可能性もある。
以前の研究も準備済み環境での複製を扱った。2024年の研究はLlama 3.1 70BとQwen 2.5 72Bを使い、後のワーキングペーパーは32システムを評価し、140億パラメーターまでの成功を報告した。広いリスク結論には議論が残る。今回加わったのは異種環境への導入の証拠であって、自発的悪意の証明ではない。小型モデルがフィッシングよりコーディングに強いことも、一部の伝播経路を制限する。
実用上の境目は、外部指揮役や事前に与えた実行権限なしで、小型モデルが代表的な制約機器上の全工程を反復完了することだ。重みを運ぶマルウェアの実地発見は別の指標となる。AI APIを呼ぶ通常のマルウェアとは異なる構成である。
既存の機器管理は今も有効
Miraiは弱い初期認証情報で従来型ボットネットが成立することを示した。公開保守口を閉じ、更新し、到達可能な機器を分離することは、固定型と適応型の両方を抑える。原報道は共通初期パスワードの制限について英国のメーカー向け機器安全指針を参照している。
モデル転送と異常なローカル通信は監視対象となり、ハニーポットはペイロードを捕捉でき、提供事業者は継続的なスキャンを隔離できる。アクセラレーター付きカメラ、会議機器、ストレージ、開発ボード、ロボットも棚卸しすべきだ。ただし見えることと脆弱なことは別で、多くは外向き管理トンネルを使い、報告書は通常のIoTボットネット相当の歴史的大規模侵害がないと指摘する。
ローカルモデルを一律禁止するのは構成要素と攻撃の混同だ。危険を生むのは無許可アクセス、持続、伝播である。機器の構成、認証情報の複製、ポート開放、後継インスタンス起動には明確な権限と監査可能な制限が必要だ。研究はその境界を今試す理由を示すが、結論は変わらない。適応的な導入と簡略化した伝播は別々に実証され、実際のIoTで自立する完全なワームはまだ実証されていない。